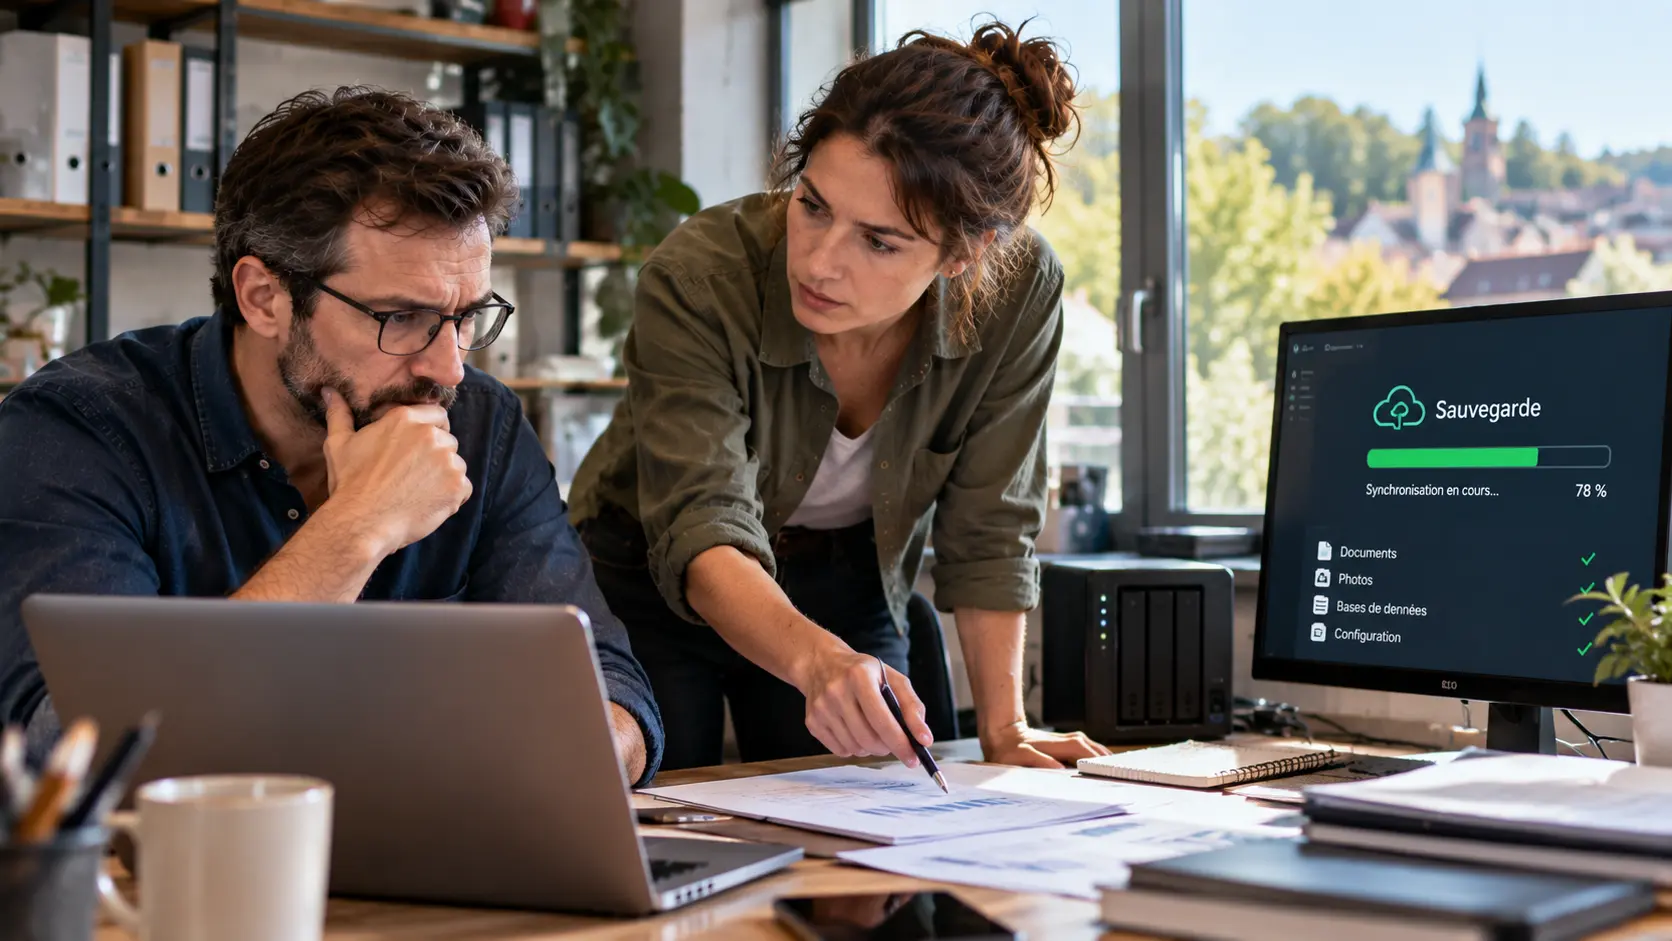
Pour une entreprise à L'Étang-la-Ville, la protection des données ne consiste pas seulement à empêcher une cyberattaque. Il faut aussi pouvoir continuer à travailler après une panne, une erreur humaine ou un ransomware. Les priorités sont donc de savoir quelles données sont critiques, de disposer de sauvegardes fiables, de vérifier qu'elles peuvent être restaurées et de préparer les premières actions à mener lorsque l'activité est perturbée.
Pourquoi la perte de données est un risque opérationnel ?
Une donnée informatique n'a de valeur pour l'entreprise que si elle reste disponible lorsqu'elle est nécessaire. Documents clients, fichiers administratifs, informations commerciales, données comptables ou éléments nécessaires à la production peuvent tous devenir problématiques s'ils sont supprimés, chiffrés ou simplement inaccessibles.
Pour une petite structure, l'impact peut être rapide. Une indisponibilité de quelques outils essentiels peut empêcher l'envoi de documents, retarder une facturation, interrompre une production ou compliquer les échanges avec les clients.
La question à se poser n'est donc pas uniquement « comment éviter une attaque ? », mais aussi : que se passerait-il si une partie de nos données devenait inaccessible demain matin ?
Cette approche permet de passer d'une logique purement technique à une réflexion plus opérationnelle : identifier ce qui doit être protégé, déterminer ce qui doit pouvoir être récupéré et préparer les conditions nécessaires à la reprise.
Les scénarios à anticiper
Ransomware : quand les données deviennent indisponibles
Un ransomware peut empêcher l'accès à des fichiers en les chiffrant. Pour l'entreprise, le problème ne se limite alors pas à l'infection d'un ordinateur : des documents indispensables peuvent devenir inutilisables et certaines activités peuvent être interrompues.
La sauvegarde joue ici un rôle essentiel. Mais une sauvegarde accessible depuis le même environnement que les données principales ne garantit pas nécessairement une récupération en cas d'incident.
Une stratégie cohérente doit notamment déterminer quelles données sont sauvegardées, à quelle fréquence, pendant combien de temps elles sont conservées et comment leur restauration peut être effectuée.
Il faut également prévoir la possibilité qu'un incident compromette plusieurs ressources en même temps. La protection des sauvegardes doit donc être considérée comme un élément à part entière de la stratégie de récupération.
Panne ou indisponibilité d'un équipement
Une interruption ne provient pas forcément d'une attaque. Un problème matériel, une panne de stockage, un équipement réseau défaillant ou l'indisponibilité d'un service peuvent également empêcher une équipe de travailler.
Dans ce cas, la question essentielle devient : quelles fonctions doivent être rétablies en premier ?
Une entreprise peut par exemple avoir besoin de retrouver rapidement l'accès à ses documents, à sa messagerie ou à une application métier avant de pouvoir reprendre son fonctionnement habituel.
Identifier ces dépendances à l'avance permet de ne pas devoir improviser au moment où l'incident survient.
Erreur humaine et suppression accidentelle
Une donnée peut également disparaître sans qu'aucune attaque ne soit impliquée. Une mauvaise manipulation, une suppression accidentelle ou une modification incorrecte peut avoir des conséquences importantes lorsque le fichier concerné est critique.
La sauvegarde permet alors de disposer d'une possibilité de récupération, à condition que la donnée ait bien été incluse dans le périmètre sauvegardé et que la restauration fonctionne réellement.
Les erreurs humaines montrent aussi pourquoi la protection des données ne doit pas reposer sur une seule mesure. Une combinaison entre sauvegardes, droits d'accès adaptés et bonnes pratiques réduit davantage le risque.
Sauvegarde : ce qu'une PME doit vérifier
Une sauvegarde efficace ne se résume pas à constater qu'une copie existe. Il faut pouvoir répondre à plusieurs questions concrètes.
Quelles données doivent être récupérables ?
Toutes les données n'ont pas le même niveau de criticité. Les fichiers indispensables à l'activité doivent être identifiés en priorité.
À quelle fréquence les données sont-elles sauvegardées ?
La fréquence doit correspondre à la quantité de données que l'entreprise pourrait accepter de perdre en cas d'incident.
Combien de temps les sauvegardes sont-elles conservées ?
Une conservation adaptée permet de retrouver une version antérieure lorsque le problème n'est pas détecté immédiatement.
Les sauvegardes sont-elles protégées contre l'incident qui touche les données principales ?
Cette question est particulièrement importante dans le contexte d'un ransomware. Si toutes les copies sont accessibles depuis le même environnement compromis, leur récupération peut devenir plus difficile.
La restauration a-t-elle réellement été testée ?
Une sauvegarde théoriquement disponible ne garantit pas que les fichiers pourront être récupérés correctement au moment où l'entreprise en aura besoin. Un test de restauration permet de vérifier concrètement le processus et de corriger les problèmes avant un incident réel.
Comment construire une stratégie de sauvegarde adaptée ?
La bonne stratégie dépend du fonctionnement de l'entreprise. Il est donc préférable de commencer par les usages plutôt que par le choix d'un outil.
Une démarche simple consiste à :
- identifier les données indispensables à l'activité ;
- déterminer la perte de données acceptable pour chaque catégorie ;
- définir la fréquence des sauvegardes ;
- prévoir une durée de conservation adaptée ;
- protéger les sauvegardes contre une compromission ;
- tester régulièrement la restauration.
Cette démarche permet également de distinguer les données importantes des données facilement recréables. L'objectif n'est pas nécessairement de sauvegarder tout de la même manière, mais de mettre en place un niveau de protection cohérent avec les conséquences d'une perte.
Continuité d'activité : que faut-il préparer ?
La continuité d'activité consiste à préparer la manière dont l'entreprise va poursuivre ou reprendre ses activités lorsqu'un événement perturbe son fonctionnement normal.
Elle ne concerne donc pas uniquement les cyberattaques. Une panne, une indisponibilité d'un service ou une perte de données peuvent également nécessiter une organisation temporaire.
La première étape consiste à identifier les activités indispensables. Il faut ensuite déterminer de quelles ressources elles dépendent.
Par exemple, si la facturation dépend d'une application particulière, il peut être utile de savoir comment continuer à traiter les opérations essentielles si cette application devient temporairement inaccessible.
La continuité d'activité ne signifie pas prévoir un scénario complexe pour chaque problème imaginable. Il s'agit surtout de connaître les fonctions critiques et de préparer les premières décisions permettant de limiter l'interruption.
Comment réagir lorsqu'un incident survient ?
Lorsqu'une donnée devient soudainement inaccessible ou qu'un équipement présente un comportement inhabituel, les premières minutes peuvent être importantes.
Une procédure interne simple peut préciser :
- qui doit être prévenu ;
- comment signaler l'incident ;
- quelles informations doivent être conservées ;
- dans quels cas un équipement doit être isolé ;
- quels comptes peuvent nécessiter une protection ou une réinitialisation ;
- comment identifier les ressources potentiellement touchées ;
- comment organiser la reprise.
Prenons un scénario hypothétique : plusieurs fichiers deviennent soudainement illisibles sur un poste de travail. Avant de chercher immédiatement à restaurer les données, l'entreprise doit déterminer si le problème est limité à cet équipement ou s'il peut être lié à un incident plus large.
La préparation réduit surtout le risque d'improvisation. Une procédure courte, connue des personnes concernées, peut faciliter la réaction lorsque la situation devient urgente.
Comment protéger les données au-delà des sauvegardes ?
Les sauvegardes constituent une protection importante, mais elles ne remplacent pas les autres mesures de prévention.
Les comptes donnant accès aux données doivent être correctement protégés. Les droits inutiles doivent être supprimés et les privilèges administratifs limités. Les postes doivent être maintenus à jour et les utilisateurs sensibilisés aux messages ou comportements inhabituels.
La messagerie mérite également une attention particulière. Un compte compromis peut permettre à un tiers d'accéder à des informations, d'envoyer des messages frauduleux ou de tenter d'utiliser les relations professionnelles de l'entreprise.
La protection des données repose donc sur plusieurs niveaux : prévention, limitation des accès, sauvegarde, capacité de restauration et préparation à la réaction.
Comment prioriser les mesures sans multiplier les outils ?
Une entreprise n'a pas besoin de commencer par une longue liste de technologies. La priorité est d'abord de comprendre ce qui pourrait réellement interrompre son activité.
Une méthode simple consiste à examiner quatre éléments :
- Les données critiques : que faut-il absolument pouvoir récupérer ?
- Les dépendances : quels outils, comptes ou équipements sont nécessaires pour travailler ?
- Les scénarios d'interruption : que se passe-t-il en cas de ransomware, panne ou erreur humaine ?
- Les protections existantes : que peut-on déjà restaurer et quelles faiblesses restent à traiter ?
Cette analyse permet de concentrer les efforts sur les risques les plus importants. Elle évite également de confondre quantité d'outils et niveau réel de protection.
Une PME peut ainsi progresser par étapes : commencer par les comptes et les données critiques, vérifier les sauvegardes, préparer la réaction aux incidents, puis renforcer les mesures en fonction des besoins identifiés.
Que faire après un incident ou une perte de données ?
Après un incident, il est important de conserver une vision claire de ce qui s'est produit avant de multiplier les actions.
Selon la situation, il peut être nécessaire d'isoler un équipement, de protéger certains comptes, d'identifier les ressources touchées et de préserver les informations utiles à l'analyse.
Si des sauvegardes doivent être utilisées, la restauration doit être réalisée à partir d'une stratégie connue et vérifiée. Il faut également rechercher la cause de l'incident afin d'éviter de réintroduire le même problème dans l'environnement restauré.
Lorsqu'une entreprise souhaite aller plus loin dans l'évaluation de ses protections ou structurer sa réponse aux risques, elle peut rechercher un accompagnement en cybersécurité adapté à ses besoins et à son environnement.
FAQ sur la cybersécurité à L'Étang-la-Ville
Pourquoi les sauvegardes sont-elles importantes pour une entreprise ?
Les sauvegardes permettent de disposer d'une possibilité de récupération lorsque des données sont supprimées, endommagées ou rendues indisponibles. Elles peuvent notamment être utiles après une panne, une erreur humaine ou un ransomware. Leur efficacité dépend toutefois de leur périmètre, de leur fréquence, de leur conservation et surtout de la possibilité réelle de restaurer les données.
Comment protéger les données d'une PME contre un ransomware ?
La protection repose sur plusieurs mesures complémentaires : sécurisation des comptes, protection des postes, mises à jour, limitation des privilèges, sensibilisation des utilisateurs et sauvegardes correctement protégées. Il est également important de vérifier régulièrement que les sauvegardes peuvent être restaurées. Une copie isolée du reste du système peut être particulièrement utile en cas de compromission.
Une sauvegarde suffit-elle pour assurer la continuité d'activité ?
Non. Une sauvegarde permet principalement de récupérer des données, mais la continuité d'activité demande aussi d'identifier les fonctions critiques et leurs dépendances. L'entreprise doit savoir quelles ressources restaurer en premier, qui intervient, comment communiquer pendant l'incident et quelles actions permettent de reprendre progressivement les activités essentielles.
Que faut-il sauvegarder en priorité dans une petite entreprise ?
Il faut commencer par les données indispensables au fonctionnement de l'activité : documents importants, données clients, informations administratives, fichiers de travail ou données nécessaires aux applications métier. La priorité dépend du fonctionnement de chaque structure. L'objectif est d'identifier ce qu'il serait réellement difficile ou coûteux de recréer après une perte.
Comment vérifier qu'une sauvegarde fonctionne réellement ?
La seule présence d'une sauvegarde ne suffit pas. Il faut effectuer des tests de restauration afin de vérifier que les fichiers peuvent être récupérés et que la procédure est maîtrisée. Ces tests permettent également d'identifier les problèmes de droits, de configuration ou de conservation avant qu'un incident réel ne rende les données nécessaires.
Que faire si une entreprise perd soudainement l'accès à ses fichiers ?
Il faut d'abord éviter les manipulations improvisées et signaler rapidement le problème. Selon la situation, un équipement peut devoir être isolé afin de limiter une éventuelle propagation. Il faut ensuite identifier les ressources touchées, déterminer l'origine probable du problème et vérifier les possibilités de restauration avant d'engager une reprise des données.
Conclusion
Protéger les données d'une entreprise ne consiste pas uniquement à empêcher les attaques. Il faut également être capable de récupérer les informations importantes et de maintenir ou reprendre les activités essentielles après une panne, une erreur humaine ou un ransomware.
Pour une PME, les premières priorités sont donc concrètes : identifier les données critiques, mettre en place des sauvegardes adaptées, tester leur restauration, protéger les accès et préparer une procédure de réaction.
Une démarche progressive permet de renforcer la résilience de l'entreprise sans transformer la sécurité en accumulation d'outils. L'objectif est de savoir ce qui doit être protégé, ce qui doit pouvoir être récupéré et quelles actions mener lorsque l'activité est perturbée.