Pour une PME à Orgeval, une démarche de sécurité efficace commence par les risques qui peuvent réellement perturber l'activité : compte compromis, phishing, perte de données, poste vulnérable ou interruption d'un service essentiel. Il n'est pas nécessaire d'empiler les outils. L'essentiel est d'identifier les ressources critiques, de vérifier les protections déjà en place et de construire un plan d'action progressif, adapté aux usages et aux moyens de l'entreprise.
Pourquoi prioriser plutôt qu'empiler les outils ?
La cybersécurité peut rapidement devenir difficile à lire pour un dirigeant : antivirus, sauvegardes, authentification renforcée, pare-feu, filtrage de messagerie, supervision, sensibilisation... Chaque mesure peut avoir son utilité, mais toutes ne répondent pas au même risque.
Le premier réflexe consiste donc à partir de l'activité plutôt que des solutions disponibles sur le marché. Quelles données sont indispensables ? Quels comptes permettent d'y accéder ? Quels outils doivent fonctionner chaque jour ? Que se passerait-il si un utilisateur ne pouvait plus se connecter ou si plusieurs fichiers devenaient indisponibles ?
Cette approche permet de distinguer les protections fondamentales des améliorations qui peuvent être mises en place dans un second temps.
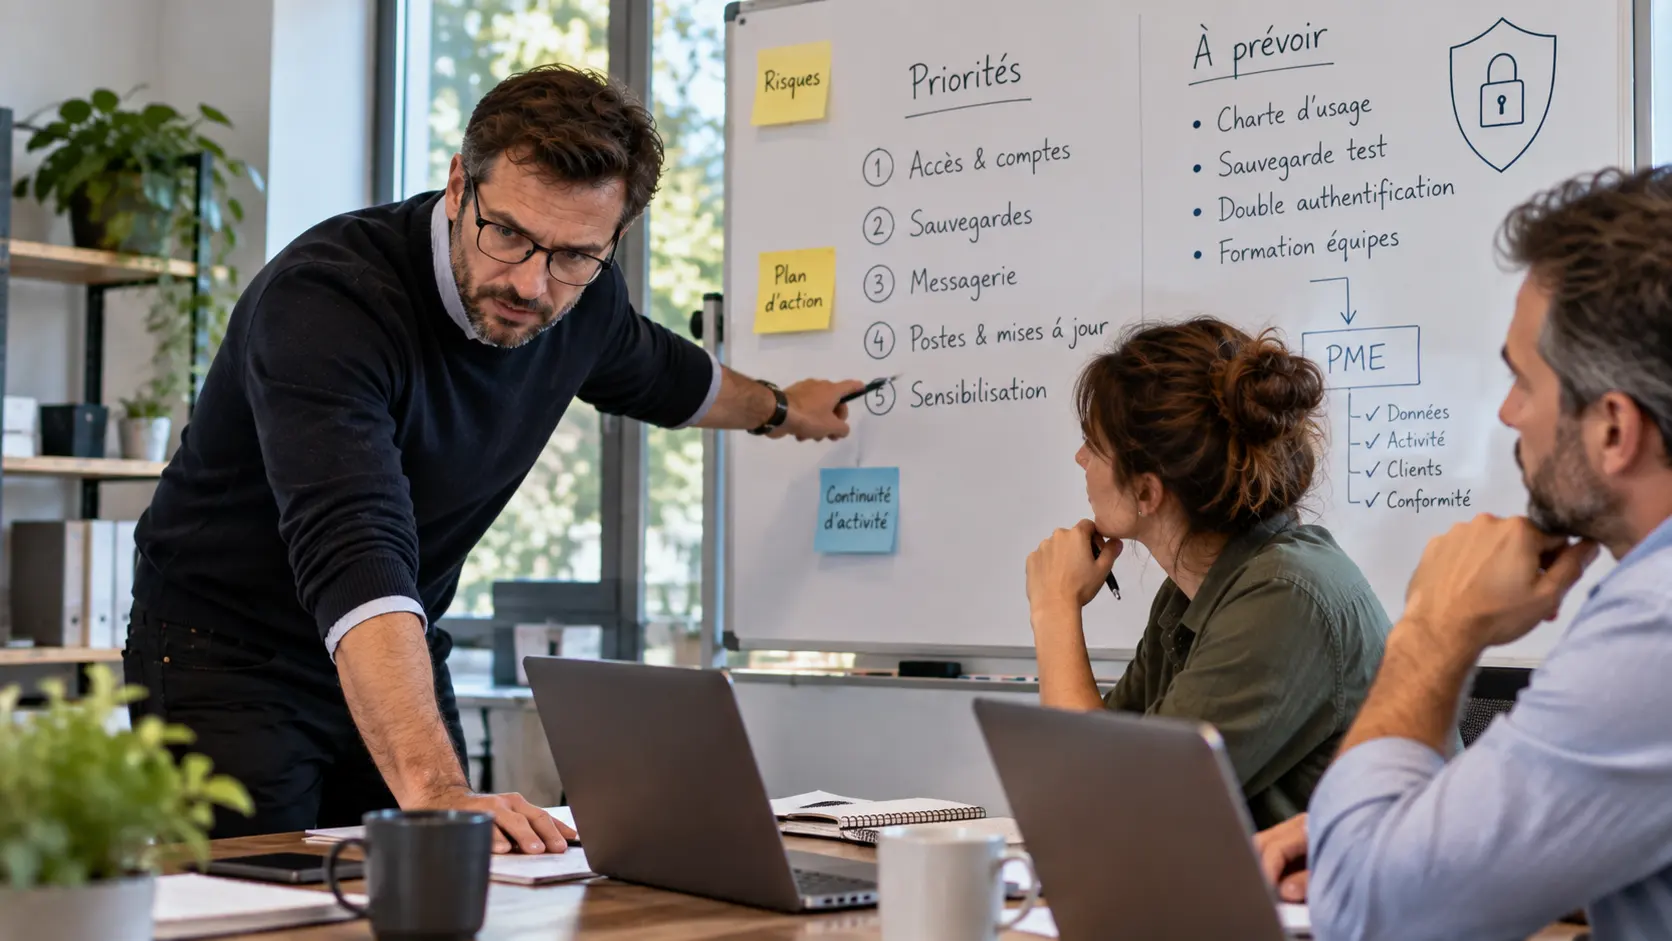
Une PME peut ainsi progresser par étapes : sécuriser les comptes sensibles, fiabiliser les sauvegardes, maintenir les postes, renforcer la messagerie et sensibiliser les utilisateurs avant d'ajouter des mesures plus avancées lorsque le contexte le justifie.
Les risques à traiter d'abord
Les priorités varient selon l'activité, mais certains scénarios méritent généralement d'être examinés avant les sujets plus secondaires. L'objectif est de réduire les risques qui combinent une probabilité d'occurrence et un impact important sur le fonctionnement de l'entreprise.
Comptes et accès
Un compte compromis peut donner accès à plusieurs ressources : messagerie, documents, applications cloud ou outils métier. La protection des identifiants doit donc faire partie des premières vérifications.
Il faut notamment identifier les comptes sensibles, revoir les droits associés et supprimer les accès qui ne sont plus nécessaires. Les privilèges administratifs doivent également rester limités aux utilisateurs qui en ont réellement besoin.
Pour les comptes importants, l'authentification multifacteur peut ajouter une protection supplémentaire lorsqu'elle est disponible.
Prenons un scénario hypothétique : un collaborateur utilise le même mot de passe sur plusieurs services et saisit accidentellement ses identifiants sur une fausse page de connexion. Si ce compte donne accès à plusieurs ressources professionnelles, l'incident peut dépasser le simple problème de messagerie. La séparation des accès et les protections supplémentaires réduisent ce type d'exposition.
Sauvegardes et récupération des données
La sauvegarde constitue une mesure fondamentale, mais sa présence ne suffit pas à démontrer que les données sont réellement protégées.
Une PME doit savoir quelles informations sont critiques, à quelle fréquence elles sont sauvegardées, combien de temps elles sont conservées et comment elles peuvent être restaurées.
Le test de restauration est particulièrement important. Une sauvegarde peut exister sans que l'entreprise sache réellement combien de temps prendra la récupération ou si tous les fichiers nécessaires pourront être retrouvés.
Il faut également réfléchir à la protection des sauvegardes elles-mêmes. Dans un scénario de ransomware, conserver toutes les copies dans un environnement accessible depuis le système compromis peut limiter les possibilités de récupération.
Messagerie et phishing
La messagerie constitue un autre point prioritaire parce qu'elle intervient dans de nombreuses opérations quotidiennes.
Les tentatives de phishing peuvent prendre différentes formes : fausse demande de connexion, pièce jointe inattendue, message prétendument envoyé par un fournisseur ou demande urgente de paiement.
La prévention repose sur la combinaison de protections techniques et de bons réflexes. Un collaborateur doit notamment pouvoir vérifier une demande inhabituelle avant d'y répondre.
Par exemple, une demande de changement de coordonnées bancaires peut sembler provenir d'un fournisseur habituel. Une vérification par téléphone ou par un canal déjà connu permet de ne pas prendre une décision importante uniquement à partir du contenu d'un courriel.
Postes et mises à jour
Les postes de travail doivent être maintenus dans un état cohérent : systèmes et logiciels à jour, droits adaptés et applications maîtrisées.
Une mise à jour n'est pas simplement une tâche technique. Elle permet notamment de réduire l'exposition liée à des logiciels dont certaines vulnérabilités sont déjà connues.
Les droits administratifs doivent également être utilisés avec discernement. Un utilisateur n'a pas nécessairement besoin de pouvoir installer n'importe quel logiciel ou modifier des paramètres sensibles pour accomplir son travail.
La protection des postes doit enfin tenir compte des usages réels : télétravail, accès à distance, partage de fichiers et utilisation de plusieurs appareils.
Comment construire un plan d'action sécurité ?
Une feuille de route utile doit permettre de passer d'une liste de problèmes à des actions concrètes. Elle peut commencer par un état des lieux simple des comptes, données, postes, applications et sauvegardes.
Pour chaque risque identifié, quatre questions peuvent guider la décision :
- Que cherchons-nous à protéger ?
- Quel serait l'impact si cette ressource devenait indisponible ou compromise ?
- Quelles protections existent déjà ?
- Quelle action réduirait le plus concrètement le risque restant ?
Cette méthode évite de traiter tous les sujets au même niveau. Une donnée indispensable à la facturation, par exemple, peut nécessiter une stratégie de récupération plus précise qu'un document facilement recréable.
Le plan d'action peut ensuite être organisé en trois temps : corriger les faiblesses importantes, vérifier que les protections fonctionnent réellement, puis renforcer progressivement le dispositif en fonction des besoins.
Quelles bonnes pratiques appliquer au quotidien ?
La sécurité ne repose pas uniquement sur les configurations techniques. Les habitudes de travail jouent également un rôle important.
Quelques pratiques simples peuvent être intégrées au fonctionnement courant :
- utiliser des mots de passe différents pour les services importants ;
- protéger les comptes sensibles avec une authentification renforcée lorsqu'elle est disponible ;
- vérifier les demandes inhabituelles avant d'agir ;
- installer les mises à jour nécessaires ;
- éviter les logiciels inutiles ou non maîtrisés ;
- signaler rapidement un message suspect ou un comportement inhabituel ;
- vérifier régulièrement que les sauvegardes peuvent être restaurées.
Ces mesures ne doivent pas être considérées comme une checklist figée. Leur intérêt dépend du contexte de l'entreprise et de la manière dont les utilisateurs travaillent réellement.
Les erreurs de priorisation à éviter
Une démarche de sécurité peut perdre en efficacité lorsque l'entreprise commence par les solutions les plus visibles au lieu de traiter ses risques fondamentaux.
Acheter un outil avant d'identifier le besoin
Un logiciel supplémentaire ne résout pas nécessairement un problème mal défini. Avant d'investir, il est préférable de déterminer quelle faiblesse doit être corrigée et comment le résultat sera vérifié.
Considérer la sauvegarde comme automatique et suffisante
Une sauvegarde non testée ne permet pas de savoir si une restauration sera réellement possible. La capacité de récupération doit être vérifiée périodiquement.
Donner trop de droits aux utilisateurs
Des privilèges excessifs augmentent les conséquences potentielles d'une compromission. Les accès doivent correspondre aux besoins réels des fonctions exercées.
Négliger les utilisateurs
Une protection technique peut être contournée si les collaborateurs ne savent pas reconnaître une demande inhabituelle. La sensibilisation doit donc faire partie de la démarche globale.
Tout vouloir sécuriser au même moment
Une PME dispose rarement de ressources illimitées. Il est souvent plus utile de traiter quelques risques importants correctement, puis d'étendre progressivement les protections.
Comment savoir si les priorités sont les bonnes ?
Une démarche de sécurité peut être réévaluée régulièrement à partir de questions très concrètes.
Les données critiques sont-elles toujours identifiées ? Les anciens comptes ont-ils été supprimés ? Les sauvegardes ont-elles été restaurées avec succès lors d'un test ? Les collaborateurs savent-ils à qui signaler un phishing ? Les postes et logiciels importants sont-ils maintenus à jour ?
Ces vérifications permettent de mesurer la réalité du dispositif plutôt que de se fier uniquement à la présence de solutions.
Elles sont également utiles lorsqu'un changement intervient dans l'entreprise : nouvel outil cloud, nouveau mode de travail, recrutement, départ d'un salarié, modification des accès ou évolution des données traitées.
Que faire après un incident ou une suspicion d'attaque ?
Lorsqu'un incident est suspecté, la première priorité est de le signaler rapidement et d'éviter les manipulations improvisées.
Selon le scénario, il peut être nécessaire d'isoler un poste, de protéger un compte, de conserver certaines informations et de déterminer quelles autres ressources pourraient être concernées.
Prenons un exemple hypothétique : plusieurs fichiers deviennent soudainement illisibles sur un ordinateur. Avant de lancer une restauration, l'entreprise doit chercher à comprendre si le problème est limité au poste ou s'il peut correspondre à un incident plus large.
De même, si un salarié pense avoir communiqué son mot de passe sur une fausse page, il est préférable de traiter immédiatement le compte concerné plutôt que d'attendre qu'une activité inhabituelle soit détectée.
Une procédure interne simple peut préciser les personnes à contacter, les premières actions possibles et les informations à conserver. Cette préparation permet de gagner du temps lorsque la situation devient urgente.
Lorsqu'une entreprise souhaite aller plus loin dans l'évaluation et la structuration de ses protections, elle peut rechercher un accompagnement en cybersécurité pour les entreprises adapté à ses usages et à ses priorités.
FAQ sur la cybersécurité à Orgeval
Quelles mesures de cybersécurité une PME doit-elle prioriser ?
Une PME peut commencer par les protections qui concernent directement ses ressources critiques : comptes sensibles, sauvegardes, messagerie, postes et accès utilisateurs. La priorité dépend toutefois de l'activité, des données traitées et des conséquences possibles d'un incident. L'objectif est de corriger les faiblesses importantes avant d'ajouter des protections secondaires.
Comment établir un plan d'action de sécurité informatique ?
Il faut commencer par identifier les données, comptes, postes et applications essentiels. Pour chaque élément, il convient ensuite d'évaluer les risques, les protections déjà présentes et les conséquences d'une indisponibilité. Les actions peuvent être classées selon leur importance, leur urgence et leur faisabilité, puis vérifiées après leur mise en œuvre.
Faut-il investir dans plusieurs outils de cybersécurité ?
Pas nécessairement. La multiplication des outils ne garantit pas un meilleur niveau de protection. Une PME peut d'abord vérifier que les fondamentaux sont maîtrisés : accès correctement protégés, postes à jour, sauvegardes restaurables, messagerie surveillée et collaborateurs sensibilisés. Les solutions supplémentaires doivent répondre à des risques identifiés et pouvoir être suivies dans le temps.
Pourquoi tester les sauvegardes d'une PME ?
Un test de restauration permet de vérifier qu'une sauvegarde peut réellement être utilisée lorsque les données principales deviennent indisponibles. Il peut révéler un problème de configuration, de droits, de conservation ou de procédure. Sans test, l'entreprise connaît l'existence d'une copie, mais pas nécessairement sa capacité réelle à récupérer les données.
Comment éviter les erreurs de priorisation en cybersécurité ?
Il faut éviter de commencer par un outil ou une technologie sans avoir identifié le problème à résoudre. Une démarche plus efficace consiste à partir des ressources critiques, d'évaluer les scénarios d'incident et de vérifier les protections existantes. Les mesures peuvent ensuite être classées selon leur impact, leur urgence et les moyens disponibles.
Que faire si une PME suspecte une compromission ?
Il faut signaler rapidement la situation, éviter les manipulations improvisées et déterminer quelles ressources peuvent être concernées. Selon le scénario, un poste peut devoir être isolé ou un compte protégé. Les informations utiles à l'analyse doivent être conservées. Une procédure préparée à l'avance facilite la réaction et la reprise.
Conclusion
Une démarche de cybersécurité efficace ne consiste pas à accumuler le plus grand nombre de protections. Elle consiste à comprendre les risques qui peuvent réellement affecter l'activité et à traiter les priorités dans un ordre cohérent.
Pour une PME, les fondamentaux restent déterminants : comptes correctement protégés, sauvegardes vérifiées, messagerie surveillée, postes maintenus et collaborateurs sensibilisés. À partir de cette base, les mesures peuvent évoluer selon les usages, les données et les changements de l'entreprise.
Le bon plan d'action est donc celui qui permet de savoir ce qui doit être protégé en priorité, pourquoi, avec quelles mesures et comment vérifier que ces mesures fonctionnent réellement.