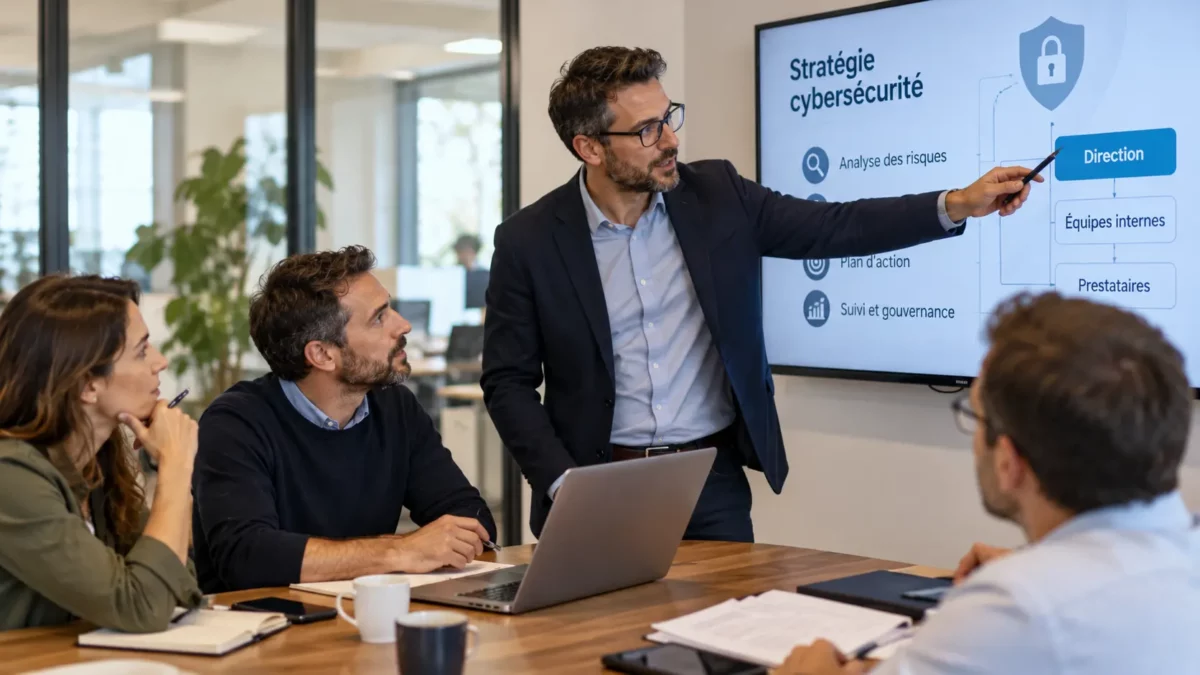
Temps de lecture : 10 minutesUn RSSI externalisé pour une PME aide la direction à organiser et piloter la cybersécurité sans nécessairement recruter un responsable à temps plein. Il intervient sur la gouvernance, l’analyse des risques, les politiques de sécurité, le suivi des prestataires et la préparation aux incidents. Cette formule, également appelée RSSI à temps partagé, permet d’adapter le niveau d’accompagnement aux besoins de l’entreprise. Elle peut être pertinente lorsque le système d’information devient plus complexe, que des clients exigent des garanties de sécurité ou que la direction souhaite mieux suivre les risques numériques. Son rôle ne consiste pas simplement à installer des outils de protection. Il doit aider l’entreprise à comprendre les risques, à définir ses priorités et à suivre les mesures décidées. Les opérations techniques peuvent ensuite être réalisées par les équipes internes ou par des prestataires spécialisés. Qu’est-ce qu’un RSSI externalisé ? Le responsable de la sécurité des systèmes d’information (RSSI) pilote la démarche de sécurité informatique d’une organisation. Lorsqu’il est externalisé, il exerce cette fonction dans le cadre d’une prestation de service, avec un périmètre, des responsabilités et une fréquence d’intervention définis avec l’entreprise. Le modèle à temps partagé permet de bénéficier de cette compétence sans créer nécessairement un poste interne à temps plein. L’intervenant peut accompagner plusieurs organisations et adapter son intervention aux enjeux propres à chacune. Le terme vCISO (virtual Chief Information Security Officer) est également utilisé pour désigner une fonction de direction ou de pilotage de la sécurité exercée de manière externalisée. Les missions exactes dépendent toutefois de l’organisation retenue et du contrat. Dans une PME, le RSSI externalisé peut notamment : Cette fonction s’inscrit dans une démarche de gouvernance : elle doit relier les mesures de sécurité aux besoins opérationnels et aux décisions de l’entreprise. Elle ne remplace pas automatiquement les administrateurs systèmes, les techniciens informatiques ou les spécialistes de la réponse aux incidents. Pourquoi une PME peut-elle avoir besoin d’un RSSI externalisé ? Toutes les PME n’ont pas besoin d’un RSSI. La pertinence de cette fonction dépend notamment de la criticité du système d’information, de la sensibilité des données, des exigences des clients et de la capacité de l’organisation à piloter elle-même sa sécurité. Structurer la cybersécurité sans recruter à temps plein Une PME peut disposer d’un prestataire informatique pour la maintenance, les mises à jour, la gestion des comptes ou les sauvegardes, sans avoir de fonction clairement responsable de la stratégie de sécurité. Le RSSI externalisé complète alors les compétences techniques par une approche transversale. Il aide à déterminer quelles mesures doivent être prioritaires, qui doit les mettre en œuvre et comment vérifier leur avancement. Le temps partagé peut convenir lorsque ce besoin de pilotage est régulier, mais ne justifie pas la présence permanente d’un responsable interne. Mieux maîtriser les risques numériques Une entreprise ne peut pas traiter tous les risques avec le même niveau de priorité. Une indisponibilité affectant un outil secondaire n’a pas nécessairement les mêmes conséquences qu’un incident touchant la facturation, la production ou les données essentielles. Le RSSI externalisé aide à identifier les actifs importants, à évaluer les conséquences possibles d’un incident et à hiérarchiser les mesures de réduction des risques. Il peut ensuite suivre les décisions et signaler les risques qui restent à traiter ou qui nécessitent un arbitrage de la direction. Un audit de maturité de la sécurité du système d’information peut servir de point de départ pour établir un état des lieux et identifier les principaux axes d’amélioration. Répondre aux exigences des clients et partenaires Certains clients ou donneurs d’ordre demandent des informations sur les pratiques de sécurité de leurs fournisseurs : contrôle des accès, protection des données, gestion des incidents, continuité d’activité ou organisation des responsabilités. Le RSSI externalisé peut aider la PME à documenter ses pratiques, à repérer les écarts et à organiser un plan d’action. Son intervention ne constitue cependant pas une preuve automatique de conformité à un contrat, à un référentiel ou à une réglementation. Accompagner la croissance et les changements informatiques L’ajout de nouvelles applications, le recours à des services cloud, l’ouverture de nouveaux sites ou l’évolution des accès à distance peuvent modifier les risques de l’entreprise. Le RSSI externalisé peut intervenir lors de ces changements pour examiner les conséquences en matière de sécurité, proposer des mesures adaptées et vérifier que les responsabilités sont clairement définies. Il contribue ainsi à intégrer la sécurité aux décisions informatiques plutôt que de la traiter uniquement après l’apparition d’un problème. Quelles sont les missions d’un RSSI externalisé ? Les missions doivent être définies selon les risques, les moyens et les objectifs de l’entreprise. Le RSSI externalisé peut prendre en charge plusieurs volets de la gouvernance, sans nécessairement réaliser lui-même toutes les opérations techniques. Gouvernance : organiser les décisions de sécurité Le RSSI aide la direction à définir les objectifs, les priorités et les responsabilités en matière de cybersécurité. Cette mission peut comprendre la préparation d’une feuille de route, la planification des actions, le suivi des décisions et la présentation régulière des risques à la direction. Il peut également contribuer à préciser les responsabilités entre la PME, ses équipes internes et ses prestataires. Cette clarification est particulièrement importante lorsque plusieurs intervenants se partagent l’administration, l’hébergement et la protection du système d’information. La cybersécurité devient alors un sujet de décision et de suivi, et non une succession d’actions techniques isolées. Cette approche complète les enjeux développés dans notre article sur la cybersécurité comme enjeu de gouvernance. Analyse des risques : identifier les priorités Le RSSI externalisé contribue à identifier les données, les applications et les services essentiels à l’activité. Il examine les menaces pertinentes, les faiblesses connues et les conséquences possibles d’une perte de confidentialité, d’intégrité ou de disponibilité. À partir de cette analyse, il peut proposer un ordre de priorité pour les mesures à engager, en tenant compte de leur impact, des contraintes opérationnelles et des ressources disponibles. L’objectif n’est pas de supprimer tous les risques, ce qui ne peut être garanti, mais de donner à la direction une vision plus claire des risques identifiés, des