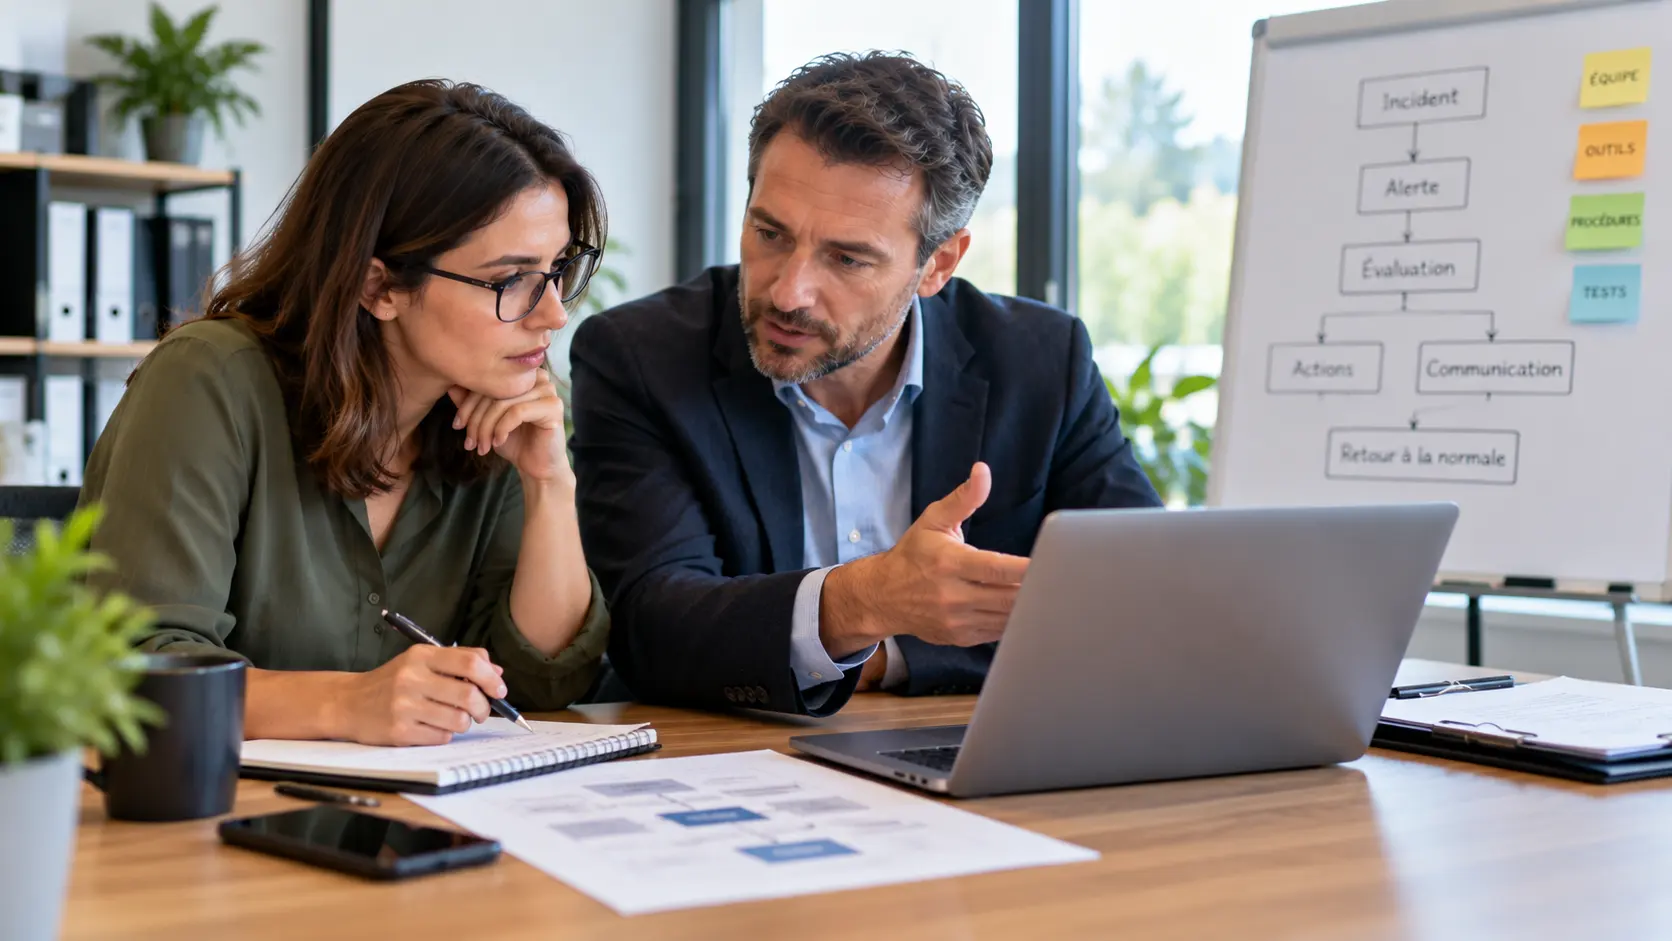
Pour préparer un plan de réponse à un incident cyber, une PME doit définir qui alerter, qui prend les décisions, comment limiter la propagation d’une attaque et comment protéger les informations nécessaires à son analyse. La procédure doit couvrir les premières actions, la communication, la continuité de l’activité et le retour à la normale. Elle doit être écrite, accessible et connue des personnes concernées avant qu’un incident survienne.
Pourquoi une PME doit-elle préparer sa réponse aux incidents cyber ?
Lorsqu’une cyberattaque survient, les équipes peuvent être confrontées simultanément à plusieurs difficultés : des fichiers deviennent inaccessibles, des comptes semblent compromis, la messagerie ne fonctionne plus ou des collaborateurs reçoivent des demandes inhabituelles. Sans consignes préétablies, chacun risque de prendre des décisions isolées, parfois contradictoires.
Une procédure de réponse aux incidents permet de réduire cette improvisation. Elle aide l’entreprise à identifier les personnes à prévenir, à organiser les décisions et à limiter les conséquences sur les opérations. Elle ne garantit pas qu’une attaque pourra être évitée, mais elle prépare une réaction plus structurée.
Pour une PME de Septeuil comme pour une entreprise d’un autre secteur, le plan doit tenir compte de la réalité de l’organisation : outils utilisés, données sensibles, dépendance à la messagerie, applications métier et ressources disponibles pour gérer une crise.
Il ne doit pas être confondu avec un plan de sauvegarde. Les sauvegardes contribuent à récupérer les données ; le plan de réponse organise la gestion de l’incident dans son ensemble.
Étape 1 : identifier les incidents qui nécessitent une réaction formelle
Il n’est pas nécessaire de prévoir une procédure différente pour chaque événement imaginable. Commencez par identifier les scénarios qui pourraient perturber significativement l’activité ou compromettre des informations.
Une compromission de compte de messagerie, une suspicion de ransomware, une fuite de données, un accès non autorisé à un serveur ou une fraude liée à une demande de paiement inhabituelle peuvent nécessiter une réaction coordonnée. Une panne informatique peut aussi révéler un incident de sécurité, même si sa cause n’est pas immédiatement connue.
Pour chaque scénario, définissez les signes qui doivent déclencher une alerte. Par exemple, un utilisateur qui constate qu’il ne peut plus ouvrir ses fichiers et voit apparaître des messages inhabituels doit savoir à qui signaler la situation sans chercher lui-même à réparer le système.
Les critères doivent rester simples. Les collaborateurs n’ont pas besoin de confirmer qu’il s’agit réellement d’une cyberattaque pour donner l’alerte. Le rôle du plan est justement de permettre une évaluation rapide par les personnes compétentes.
Étape 2 : désigner les responsables et les personnes à contacter
En situation de crise, il doit être possible d’identifier rapidement la personne qui coordonne la réponse. Dans une petite structure, plusieurs responsabilités peuvent être assumées par une même personne, mais elles doivent tout de même être explicites.
Le plan doit notamment préciser qui reçoit les alertes, qui décide des mesures de protection, qui contacte le prestataire informatique et qui valide les communications destinées aux collaborateurs, clients ou partenaires. Il est également utile de prévoir un remplaçant lorsque le responsable principal n’est pas disponible.
Les coordonnées importantes doivent être accessibles autrement que par le système informatique potentiellement touché. Si l’entreprise conserve toutes ses informations de contact dans une messagerie devenue indisponible, elle risque de perdre un temps précieux.
Préparez une fiche de contacts comprenant les responsables internes, le support informatique, les fournisseurs critiques et, selon les besoins, les interlocuteurs juridiques ou spécialisés. Les numéros et adresses doivent être vérifiés régulièrement.
Étape 3 : définir les premières actions en cas de suspicion d’attaque
La procédure doit expliquer comment signaler un incident et quelles précautions prendre avant l’arrivée d’un intervenant technique. Elle doit être assez claire pour être suivie par un collaborateur qui n’a aucune compétence en cybersécurité.
En cas de suspicion d’attaque, la priorité est de prévenir le contact désigné, de décrire les faits observés et d’éviter les manipulations improvisées. Selon la situation, un professionnel pourra recommander d’isoler un équipement du réseau, de bloquer un compte ou de suspendre certains accès.
Il ne faut pas appliquer mécaniquement la même action à tous les incidents. Éteindre un appareil, supprimer des fichiers ou lancer immédiatement une restauration peut compliquer l’analyse ou faire disparaître des éléments utiles à la compréhension de l’attaque. Les décisions techniques doivent tenir compte du scénario et de l’objectif poursuivi.
La procédure doit donc distinguer les consignes que chaque collaborateur peut appliquer — comme signaler l’incident et ne pas poursuivre une opération suspecte — des mesures réservées aux personnes autorisées.
Étape 4 : prévoir la collecte et la conservation des informations utiles
Lorsqu’un incident est détecté, les informations disponibles peuvent aider à comprendre ce qui s’est passé et à déterminer l’étendue du problème. Le plan doit prévoir comment consigner les faits sans demander aux collaborateurs de mener eux-mêmes une enquête technique.
Notez l’heure de la découverte, l’équipement ou le compte concerné, les messages affichés, les actions déjà effectuées et les personnes informées. Si un courriel suspect est à l’origine de l’alerte, conservez-le selon les consignes données par le responsable ou le prestataire chargé de l’analyse.
Il faut éviter de supprimer précipitamment des messages, de réinitialiser tous les appareils ou de nettoyer les systèmes sans coordination. Ces actions peuvent compliquer la reconstitution des événements.
La collecte doit être proportionnée à l’incident et réalisée par les personnes compétentes. L’objectif est de conserver les informations nécessaires au diagnostic, à la remédiation et, lorsque la situation l’exige, aux démarches ultérieures.
Étape 5 : organiser la communication pendant la crise
Une cyberattaque peut créer de l’incertitude, aussi bien en interne qu’auprès des clients ou des partenaires. Une communication préparée aide à éviter les informations contradictoires et les annonces prématurées.
Déterminez qui peut communiquer au nom de l’entreprise, quelles informations doivent être vérifiées avant d’être diffusées et quels canaux alternatifs utiliser si la messagerie est indisponible. Les collaborateurs doivent savoir où trouver les consignes et comment signaler de nouveaux éléments.
Il n’est pas nécessaire de communiquer immédiatement tous les détails. Les informations transmises doivent être exactes, utiles et adaptées aux destinataires. Évitez d’annoncer une perte de données, une compromission générale ou un retour à la normale tant que ces éléments n’ont pas été établis.
Si des données personnelles sont susceptibles d’avoir été compromises, l’entreprise doit évaluer la situation avec les interlocuteurs compétents afin de déterminer les obligations applicables et les éventuelles notifications à effectuer. Ces décisions ne doivent pas reposer sur des suppositions.
Étape 6 : prévoir la continuité et la reprise de l’activité
La réponse à un incident ne se limite pas à stopper l’attaque. Il faut également décider comment maintenir les fonctions essentielles et dans quel ordre rétablir les services.
Identifiez les outils indispensables au fonctionnement de l’entreprise : messagerie, logiciel métier, fichiers partagés, facturation ou accès aux données clients, selon l’activité. Déterminez quelles opérations peuvent être temporairement réalisées autrement et quelles dépendances techniques doivent être restaurées en premier.
Le plan de réponse doit s’articuler avec les procédures de continuité et de reprise d’activité. Les sauvegardes sont importantes, mais elles ne suffisent pas à décider quand et comment remettre un système en production. Avant toute restauration, il faut s’assurer que l’environnement concerné peut être réutilisé dans des conditions appropriées et que la cause de l’incident a été prise en compte.
Pour approfondir cette dimension, OM Conseil présente les enjeux de la continuité d’activité informatique pour les PME. Cette approche complète la préparation à l’incident sans se substituer à une procédure de réponse spécifique.
Étape 7 : tester le plan avant qu’une crise survienne
Un document peut sembler complet tout en restant inutilisable si personne ne sait où le trouver ou qui doit prendre les décisions. Un exercice simple permet de vérifier que les consignes sont compréhensibles et que les contacts sont accessibles.
Vous pouvez, par exemple, organiser une simulation sur papier : un collaborateur signale un compte de messagerie suspect, le responsable doit identifier les contacts à prévenir, décider comment faire remonter l’information et déterminer qui évalue le risque. Il n’est pas nécessaire de lancer une attaque réelle ni de perturber les systèmes pour tester la coordination.
Après l’exercice, notez les difficultés rencontrées : contact indisponible, responsabilité mal définie, procédure trop technique ou absence de moyen de communication alternatif. Corrigez ensuite le document et informez les personnes concernées.
Le plan doit être réexaminé après un changement important dans l’organisation, l’arrivée d’un nouvel outil, une modification des responsabilités ou un incident réel.
Que doit contenir le plan de réponse à un incident cyber ?
Le document peut rester concis, à condition de couvrir les informations nécessaires à la décision. Il doit être facile à trouver, lisible en situation de stress et adapté aux personnes qui auront à l’utiliser.
Il devrait au minimum inclure :
- les scénarios qui déclenchent une alerte et la manière de signaler un incident ;
- les responsables, leurs remplaçants et les coordonnées utiles ;
- les premières mesures autorisées et les actions réservées aux intervenants techniques ;
- les consignes de conservation des informations utiles à l’analyse ;
- les règles de communication interne et externe ;
- les priorités de continuité et de reprise ;
- les critères permettant de considérer l’incident comme maîtrisé ;
- les modalités de retour d’expérience et de mise à jour du plan.
Le document doit aussi indiquer où se trouvent les versions à jour et qui est chargé de les maintenir. Une procédure trop longue ou dispersée dans plusieurs fichiers sera plus difficile à utiliser au moment critique.
Les erreurs à éviter lors de la préparation
Une première erreur consiste à considérer que le prestataire informatique assumera automatiquement toutes les décisions. Il peut apporter une expertise technique, mais l’entreprise doit conserver une gouvernance claire : qui décide, qui autorise les interruptions et qui valide la communication ?
Il faut également éviter de confondre réponse à incident et restauration de sauvegarde. Une sauvegarde exploitable peut aider à récupérer des données, mais elle ne détermine pas à elle seule si un système est sain ni si l’attaque a été contenue.
Enfin, ne limitez pas le plan au dirigeant ou au responsable informatique. Les collaborateurs doivent au moins connaître les signes à signaler, le canal d’alerte et les manipulations à éviter. Une procédure connue uniquement de son rédacteur ne peut pas jouer pleinement son rôle.
Préparer la réponse à un incident cyber pour une PME à Septeuil
Pour une PME de Septeuil et de son secteur proche, la démarche commence par un examen des outils réellement utilisés, des données essentielles, des personnes responsables et des conséquences qu’une interruption pourrait avoir sur l’activité. Il n’est pas nécessaire de produire un document complexe dès le départ : une procédure claire, adaptée aux risques de l’entreprise et régulièrement testée constitue une base plus utile qu’un plan théorique jamais utilisé.
OM Conseil présente son approche de la cybersécurité pour les entreprises, qui comprend notamment la protection des postes, des réseaux et des données, ainsi que la détection et la réaction aux menaces. Les modalités d’accompagnement applicables à une entreprise donnée doivent être confirmées selon son besoin et son environnement.
Pour les organisations qui souhaitent élargir la réflexion à la préparation des crises numériques, l’article sur le plan de résilience numérique apporte un complément sur les scénarios de crise, les priorités métier et la continuité. Le plan de réponse à un incident doit rester centré sur les rôles, les décisions et les procédures à activer lorsqu’un événement de sécurité est suspecté ou confirmé.
FAQ : préparer un plan de réponse à un incident cyber
Qu’est-ce qu’un plan de réponse à un incident cyber ?
C’est une procédure qui définit comment une entreprise détecte, signale, évalue et traite un incident de sécurité. Elle précise les responsabilités, les premières actions, les modalités de communication et les conditions de reprise de l’activité.
Qui doit être responsable de la réponse à un incident dans une PME ?
Un responsable doit être désigné par l’entreprise, avec un remplaçant et des contacts clairement identifiés. Il coordonne les décisions internes et sollicite les compétences techniques nécessaires. Dans une petite structure, cette fonction peut être assurée par le dirigeant ou une personne référente, selon l’organisation.
Que doit faire un collaborateur qui soupçonne une cyberattaque ?
Il doit signaler rapidement les faits au contact prévu, décrire ce qu’il a observé et éviter les manipulations non autorisées. Les actions techniques, comme l’isolement d’un équipement ou la désactivation d’un compte, doivent suivre les consignes prévues ou les instructions des personnes compétentes.
Quelle est la différence entre un plan de réponse à incident et un PRA ?
Le plan de réponse organise la gestion de l’incident : alerte, coordination, évaluation et premières mesures. Le plan de reprise d’activité (PRA) porte davantage sur la restauration des systèmes et des services après une interruption majeure. Les deux doivent être cohérents et complémentaires.
À quelle fréquence faut-il tester le plan ?
Il est utile de le tester à intervalles adaptés à l’entreprise et après des changements importants de l’organisation ou des systèmes. Un exercice sur table peut suffire pour vérifier les contacts, les responsabilités et la compréhension des consignes, sans perturber l’activité.
Une PME doit-elle faire appel à un spécialiste pour préparer ce plan ?
Elle peut rédiger une première procédure en interne, mais un accompagnement spécialisé peut être utile pour évaluer les scénarios techniques, définir les mesures de confinement et articuler la réponse avec la cybersécurité et la reprise d’activité. Le périmètre de l’accompagnement doit être précisé avant tout engagement.