Pour une entreprise à Rosny-sur-Seine, une sauvegarde externalisée ne se résume pas à copier des fichiers vers un serveur distant. Elle doit permettre de retrouver des données exploitables après une suppression accidentelle, une panne matérielle, une cyberattaque ou un incident affectant le système informatique. Avant de choisir une solution, une PME doit examiner la couverture des données, la sécurité des copies, leur durée de conservation, les possibilités de restauration et les engagements du prestataire.
Pourquoi une PME doit-elle évaluer sa sauvegarde externalisée ?
Les données professionnelles sont réparties dans plusieurs environnements : postes de travail, serveurs, logiciels métier, messagerie, espaces de partage et applications cloud. Une entreprise peut disposer d'un outil de sauvegarde sans pour autant avoir la certitude de pouvoir récupérer l'ensemble de ses informations au moment nécessaire.
Le risque ne concerne pas uniquement une panne informatique. Une suppression involontaire, un compte compromis, un logiciel malveillant ou une mauvaise manipulation peuvent également rendre des données indisponibles. La sauvegarde constitue donc un élément de la continuité d'activité, à condition que les copies soient protégées et que leur restauration ait été vérifiée. Elle doit aussi s'inscrire dans une démarche plus large de maintenance informatique et de protection des données, sans se substituer aux autres mesures de sécurité.
Pour une TPE ou une PME de Rosny-sur-Seine, la bonne démarche consiste à partir des besoins opérationnels : quelles données sont indispensables, combien de temps l'entreprise peut-elle fonctionner sans elles et quelle perte de données serait acceptable ?
1. Vérifier que toutes les données critiques sont couvertes
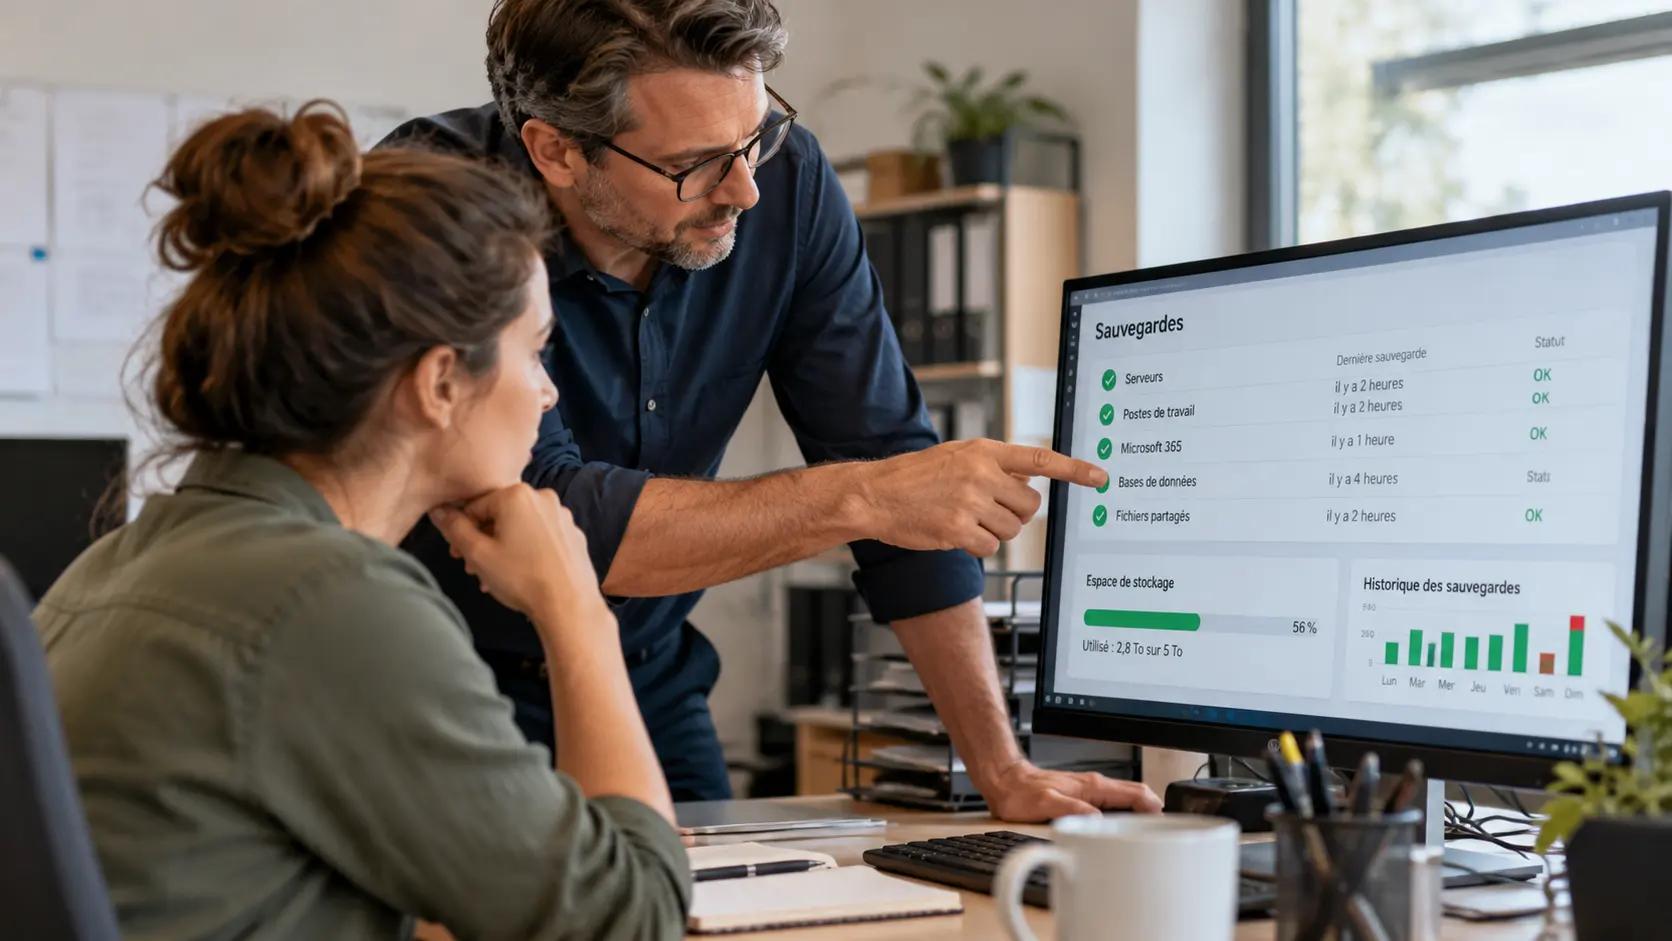
Le premier critère est le périmètre de sauvegarde. Une offre peut protéger les serveurs tout en laissant de côté certains postes, applications ou espaces de stockage utilisés quotidiennement.
Avant de comparer les solutions, établissez une liste des données à protéger :
- les fichiers partagés et les documents administratifs ;
- les bases de données et les applications métier ;
- les données présentes sur les serveurs physiques ou virtuels ;
- les espaces Microsoft 365 ou autres services cloud utilisés par l'entreprise ;
- les données conservées sur les postes de travail, lorsqu'elles ne sont pas déjà centralisées ;
- les configurations et éléments techniques nécessaires à la remise en service des systèmes.
Cette liste doit préciser l'emplacement des données, leur importance et les personnes responsables de leur validation. Elle permet également de repérer les doublons et les informations qui ne sont protégées par aucun dispositif.
Question à poser au prestataire : « Pouvez-vous nous fournir un inventaire précis des données et systèmes inclus dans le périmètre de sauvegarde ? »
La réponse doit permettre de distinguer clairement les éléments protégés, ceux qui ne le sont pas et les éventuelles options supplémentaires.
2. Examiner la fréquence des sauvegardes et la durée de conservation
La fréquence des copies détermine la quantité de données susceptible d'être perdue entre deux sauvegardes. Une copie quotidienne peut être suffisante pour certains documents peu modifiés, mais inadaptée à une base de données qui évolue toute la journée.
Il faut donc définir une fréquence en fonction de l'activité de chaque application et du volume de modifications. La durée de conservation est tout aussi importante : elle détermine jusqu'à quand l'entreprise peut retrouver une version antérieure d'un fichier ou d'une donnée.
Deux notions aident à formaliser ces besoins :
- RPO (Recovery Point Objective) : quantité maximale de données que l'entreprise accepte de perdre, exprimée en durée. Un RPO de quatre heures signifie, par exemple, que l'objectif est de limiter la perte de données à quatre heures au maximum.
- RTO (Recovery Time Objective) : durée cible pour rétablir un service après un incident. Un RTO de huit heures signifie que l'objectif de remise en service est fixé à huit heures.
Ces valeurs sont des exemples de définition des besoins, pas des performances garanties par une solution. Elles doivent être adaptées à chaque activité et confirmées dans les engagements contractuels.
Une entreprise peut ainsi définir des exigences différentes pour son logiciel de gestion, sa messagerie et ses archives documentaires.
3. Contrôler la sécurité des copies externalisées
Externaliser les sauvegardes ne signifie pas que les données deviennent automatiquement sécurisées. Il faut examiner les mesures qui protègent les copies pendant leur transfert, leur stockage et leur restauration.
Chiffrement et gestion des accès
Vérifiez si les données sont chiffrées pendant leur transfert et lorsqu'elles sont stockées. Demandez également comment les clés de chiffrement sont gérées et qui peut accéder aux sauvegardes.
Les comptes utilisés pour administrer les sauvegardes doivent être protégés, notamment par une authentification multifacteur lorsque celle-ci est disponible. Les droits doivent être limités aux personnes qui en ont réellement besoin.
Protection contre la suppression et les rançongiciels
Une sauvegarde accessible avec les mêmes comptes administrateurs que le système principal peut être exposée à un incident qui touche simultanément les données de production et les copies.
Il est donc utile d'examiner les possibilités d'isoler les sauvegardes, de séparer les comptes d'administration et de protéger les copies contre une suppression ou une modification non autorisée.
Selon la solution, des mécanismes d'immutabilité peuvent empêcher la modification ou la suppression des données pendant une période définie. Il faut vérifier leurs conditions réelles d'application : ils ne doivent pas être considérés comme une protection universelle contre tous les incidents.
Point de contrôle : demandez au prestataire de décrire le scénario dans lequel un compte administrateur compromis chercherait à supprimer à la fois les données de production et les sauvegardes.
4. Vérifier les possibilités réelles de restauration
Une sauvegarde dont la restauration n'a jamais été testée ne suffit pas à démontrer que les données seront récupérables.
Le prestataire doit pouvoir expliquer comment les données sont restaurées, qui déclenche l'opération, quelles vérifications sont réalisées et comment les résultats sont consignés.
La restauration peut concerner un fichier supprimé, un dossier complet, une base de données ou un serveur. Les procédures et les durées peuvent varier considérablement selon le volume concerné et la nature de l'incident.
Il est donc préférable de prévoir des tests réguliers, adaptés aux systèmes critiques. Un test utile ne consiste pas seulement à constater qu'une tâche de sauvegarde s'est terminée sans erreur : il faut aussi vérifier que les données récupérées sont lisibles et que les applications concernées peuvent fonctionner.
Pour une PME, un compte rendu de test devrait préciser :
- la date et le périmètre du test ;
- les données ou systèmes restaurés ;
- le résultat obtenu et les éventuelles anomalies ;
- le temps nécessaire à la restauration ;
- les actions correctives à prévoir.
Cette traçabilité permet de vérifier les progrès et de repérer les faiblesses avant qu'un incident réel ne survienne.
5. Examiner la localisation, la disponibilité et la réversibilité des données
Une solution externalisée implique de confier des données à un fournisseur ou à un service tiers. L'entreprise doit donc comprendre où les données sont hébergées, quelles entités peuvent y accéder et quelles conditions encadrent leur traitement.
La localisation des données peut être importante pour les obligations contractuelles, la confidentialité et les exigences réglementaires de l'entreprise. Il convient de demander les informations documentées sur les lieux de stockage, les éventuelles copies secondaires et les sous-traitants concernés.
La disponibilité du service doit également être examinée : que se passe-t-il si l'accès à la plateforme de sauvegarde est indisponible ou si l'entreprise ne peut plus utiliser son compte habituel ?
Enfin, la réversibilité mérite une attention particulière. Le contrat doit préciser comment récupérer les données en cas de changement de prestataire ou de fin de contrat, dans quels formats elles seront restituées, quels délais sont prévus et quels frais éventuels s'appliquent.
Le sujet ne concerne pas seulement la récupération des fichiers : il faut aussi déterminer si l'entreprise pourra exploiter les données récupérées dans un autre environnement.
6. Lire attentivement le contrat et le périmètre de service
Les termes commerciaux comme « sauvegarde automatique », « protection complète » ou « restauration rapide » ne remplacent pas des engagements précis.
Avant de signer, vérifiez notamment :
- le périmètre exact des données et systèmes couverts ;
- la fréquence des sauvegardes et les règles de conservation ;
- les mécanismes de sécurité inclus ;
- les modalités de surveillance et de signalement des échecs ;
- les procédures de restauration et les responsabilités de chacun ;
- les objectifs de reprise éventuellement convenus ;
- les conditions de réversibilité et de fin de contrat ;
- les coûts liés au stockage, à la récupération ou aux prestations complémentaires.
Il faut aussi déterminer qui contrôle les alertes de sauvegarde. Une tâche qui échoue sans être détectée peut créer un faux sentiment de sécurité. La procédure doit donc prévoir le traitement des erreurs, leur suivi et leur résolution.
Le contrat doit être cohérent avec les besoins réels de l'entreprise. Une offre moins chère n'est pas nécessairement plus économique si elle exclut les applications critiques ou rend les restaurations complexes et coûteuses. Pour les PME qui souhaitent confier une partie plus large de leur environnement informatique à un prestataire, la page consacrée à l'infogérance informatique permet de replacer la sauvegarde dans le périmètre global de la gestion du système d'information.
7. Préparer un plan de restauration adapté à l'activité
La sauvegarde est un moyen technique ; la continuité d'activité exige aussi une organisation. Lorsqu'un incident survient, les équipes doivent savoir qui prend les décisions, quels services restaurer en premier et comment communiquer avec les personnes concernées.
Pour préparer cette organisation, commencez par identifier les applications indispensables au fonctionnement quotidien. Définissez ensuite un ordre de priorité et les dépendances entre les systèmes : une application métier peut, par exemple, nécessiter une base de données, un serveur d'authentification ou une configuration réseau.
La procédure doit préciser les rôles du dirigeant, du responsable informatique et du prestataire. Elle doit aussi prévoir un moyen de contacter les intervenants si la messagerie ou les outils habituels ne sont plus accessibles.
Un exercice de restauration permet de vérifier que le plan est compréhensible et applicable. Les résultats doivent ensuite être utilisés pour corriger les procédures, les accès ou les paramètres de sauvegarde.
Comment comparer deux solutions de sauvegarde externalisée ?
Pour éviter de comparer uniquement les tarifs ou la capacité de stockage, utilisez une grille fondée sur les besoins de l'entreprise.
| Critère | Question à poser | Élément à obtenir |
|---|---|---|
| Couverture | Quels systèmes et jeux de données sont inclus ? | Inventaire du périmètre |
| Fréquence | À quelle fréquence les données sont-elles copiées ? | Politique de sauvegarde |
| Conservation | Combien de versions sont conservées et pendant combien de temps ? | Règles de rétention |
| Sécurité | Comment les accès et les copies sont-ils protégés ? | Description des mesures de sécurité |
| Restauration | Comment les tests sont-ils réalisés et documentés ? | Procédure et compte rendu de test |
| Reprise | Quels objectifs de RPO et de RTO sont prévus ? | Objectifs et engagements écrits |
| Réversibilité | Comment récupérer les données en fin de contrat ? | Procédure et conditions contractuelles |
| Coût | Quels frais sont liés au stockage, à la récupération et à l'assistance ? | Décomposition du tarif |
Une comparaison pertinente doit également tenir compte de la criticité des données et des conséquences d'une indisponibilité. Une solution adaptée à une activité principalement documentaire ne répond pas nécessairement aux besoins d'une entreprise dépendante d'une application métier disponible toute la journée.
Sauvegarde externalisée à Rosny-sur-Seine : les points à retenir
Pour une entreprise de Rosny-sur-Seine ou de son secteur proche, le choix d'une sauvegarde externalisée doit partir des données à protéger et des conséquences d'une interruption. Les critères essentiels sont la couverture des systèmes, la fréquence des copies, la durée de conservation, la protection contre la suppression, la capacité de restauration et la clarté des engagements contractuels.
La décision ne doit donc pas reposer uniquement sur le volume de stockage ou le prix mensuel. Il faut vérifier que la solution correspond aux contraintes de l'entreprise et que la restauration peut être démontrée par des tests documentés.
OM Conseil peut être présenté dans le cadre de son offre informatique générale, sous réserve que le périmètre de sauvegarde externalisée proposé soit confirmé. Toute mention d'une prestation spécifique, d'une couverture géographique ou d'un engagement doit correspondre à une information vérifiée.
FAQ — Sauvegarde externalisée pour les PME
Quelle est la différence entre une sauvegarde locale et une sauvegarde externalisée ?
Une sauvegarde locale est conservée sur un support ou une infrastructure contrôlée sur le site de l'entreprise. Une sauvegarde externalisée est conservée dans une infrastructure distincte gérée à distance ou par un tiers. Les deux approches peuvent être complémentaires ; leur pertinence dépend des risques, du niveau de protection recherché et des modalités de restauration.
Une sauvegarde dans le cloud protège-t-elle automatiquement contre les rançongiciels ?
Non. La présence d'une copie dans le cloud ne garantit pas qu'elle soit inaccessible aux attaquants. Il faut examiner les droits d'administration, l'authentification, l'isolation des copies et les protections contre la modification ou la suppression des données.
À quelle fréquence une PME doit-elle sauvegarder ses données ?
La fréquence dépend de la quantité de données que l'entreprise peut accepter de perdre. Une application qui évolue en permanence peut nécessiter des copies plus fréquentes que des archives rarement modifiées. Le RPO permet de formaliser cette exigence.
Pourquoi faut-il tester la restauration des sauvegardes ?
Un test permet de vérifier que les données peuvent être récupérées et exploitées. Il révèle aussi les problèmes de droits d'accès, de procédure, de configuration ou de durée de restauration qui ne sont pas nécessairement visibles dans un simple rapport de sauvegarde.
Que faut-il vérifier avant de changer de prestataire de sauvegarde ?
Il faut examiner la possibilité de récupérer les données, les formats de restitution, les délais, les coûts éventuels, la conservation des historiques et la responsabilité de chaque partie pendant la transition. Ces éléments doivent être précisés dans les conditions contractuelles. Si le changement de fournisseur s'inscrit dans une externalisation plus large, consultez également notre guide pour préparer une transition vers un prestataire d'infogérance, qui traite de la reprise de l'environnement informatique.
Une PME doit-elle conserver plusieurs copies de ses données ?
Disposer de plusieurs copies distinctes peut réduire le risque de perte simultanée. Leur nombre, leur emplacement et leur mode de protection doivent toutefois être déterminés en fonction des données, des menaces et des objectifs de reprise. La multiplication des copies ne remplace pas les tests de restauration.