Pour prévenir le phishing dans une PME, il faut combiner vigilance des collaborateurs, protection de la messagerie, authentification multifacteur et procédure claire de signalement. Les salariés doivent savoir reconnaître une demande inhabituelle, vérifier l’expéditeur par un autre canal et éviter les liens ou pièces jointes douteux. En cas de clic ou de divulgation d’identifiants, l’entreprise doit réagir rapidement et sécuriser les comptes concernés.
Pourquoi le phishing reste un risque concret pour les PME ?
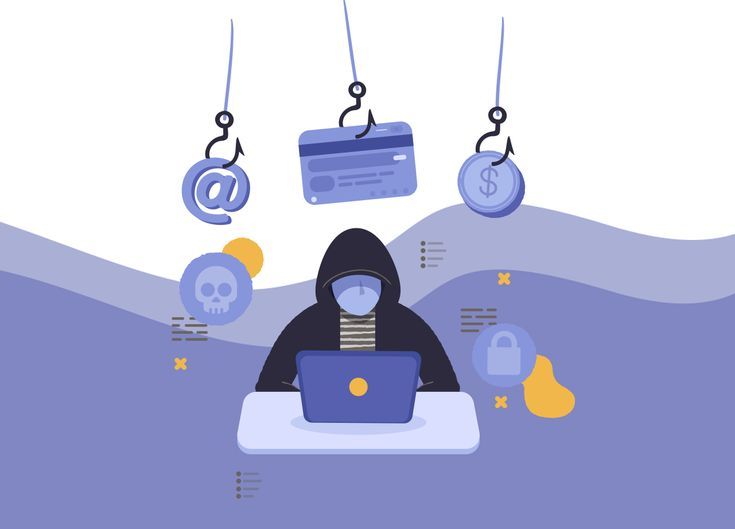
Le phishing, ou hameçonnage, consiste à se faire passer pour un tiers de confiance afin d’inciter une personne à communiquer des informations, ouvrir une pièce jointe, cliquer sur un lien ou effectuer une action. Les messages peuvent prendre la forme d’un e-mail, d’un SMS ou d’une autre sollicitation numérique. Cybermalveillance.gouv.fr rappelle que les attaquants cherchent notamment à récupérer des identifiants, des informations personnelles ou bancaires.
Dans une PME, le sujet ne concerne donc pas uniquement la messagerie. Un compte compromis peut donner accès à des informations professionnelles, permettre l’usurpation de l’identité d’un collaborateur ou servir à préparer d’autres fraudes.
Le risque est également humain. Un message peut sembler crédible, reprendre le nom d’un fournisseur connu ou créer une situation d’urgence : facture à régler, mot de passe à renouveler, document à consulter ou compte prétendument bloqué.
L’objectif de la prévention n’est pas de demander aux collaborateurs de devenir des spécialistes de la sécurité. Il s’agit surtout de leur donner des réflexes simples et de leur permettre de signaler rapidement un doute.
Une attaque qui vise d’abord la confiance
Le phishing fonctionne parce qu’il exploite une situation que le destinataire connaît déjà.
Un salarié reçoit par exemple un message qui semble provenir de Microsoft 365, d’un fournisseur, d’un service de livraison ou d’un collègue. Le contenu paraît cohérent avec son activité et lui demande d’agir rapidement.
Le piège repose alors moins sur une technologie complexe que sur la confiance accordée au message.
Pourquoi une erreur individuelle peut devenir un incident d’entreprise
Un clic ne signifie pas nécessairement qu’une entreprise est compromise. En revanche, lorsqu’un collaborateur communique ses identifiants ou valide une action frauduleuse, les conséquences peuvent dépasser son propre poste.
Un compte de messagerie compromis peut notamment être utilisé pour envoyer des messages frauduleux aux contacts professionnels ou pour tenter d’accéder à d’autres services.
La prévention doit donc fonctionner sur deux niveaux : réduire la probabilité qu’un salarié tombe dans le piège et limiter les conséquences lorsqu’une tentative réussit.
Comment reconnaître un message de phishing ?
Les messages frauduleux sont de plus en plus travaillés et il ne faut pas considérer les fautes d’orthographe comme le seul indicateur.
Cybermalveillance.gouv.fr recommande notamment de rester attentif à l’adresse de l’expéditeur, aux demandes inhabituelles, à l’urgence, aux pièces jointes inattendues et aux liens proposés.
Vérifier l’expéditeur et l’adresse réelle
Le nom affiché dans un e-mail peut sembler parfaitement normal alors que l’adresse réelle est différente.
Un message prétendant provenir d’un fournisseur connu doit donc être vérifié en regardant l’adresse complète de l’expéditeur, et pas uniquement son nom d’affichage.
Une adresse inhabituelle ou incohérente constitue un signal d’alerte, mais l’inverse n'est pas une garantie : un message frauduleux peut également être suffisamment bien construit pour paraître crédible.
Se méfier de l’urgence et de la pression
Les attaquants cherchent souvent à réduire le temps laissé à la victime pour réfléchir.
Les formulations comme :
- « votre compte sera suspendu » ;
- « paiement à effectuer aujourd’hui » ;
- « dernière relance » ;
- « vérification obligatoire » ;
- « document confidentiel à consulter immédiatement »
doivent inciter à ralentir plutôt qu'à cliquer.
Une demande urgente doit être vérifiée indépendamment du message reçu.
Examiner les liens et les pièces jointes
Un lien peut afficher un texte rassurant tout en renvoyant vers une autre adresse.
Avant de cliquer, il est préférable de vérifier sa destination. Cybermalveillance.gouv.fr recommande notamment de positionner le curseur sur le lien sans cliquer afin d'en examiner l'adresse.
Une pièce jointe inattendue doit également être considérée avec prudence, notamment lorsqu'elle demande une action inhabituelle.
Identifier les demandes inhabituelles
Une demande qui sort des habitudes de l'entreprise mérite une vérification.
Par exemple :
« Le fournisseur demande exceptionnellement de modifier son RIB. »
ou :
« Le dirigeant demande un virement urgent depuis une nouvelle adresse. »
Dans ces situations, il est préférable de contacter directement la personne ou l'organisation concernée par un canal déjà connu.
Quelles méthodes de phishing peuvent viser une PME ?
Les scénarios de phishing évoluent, mais certains sont particulièrement faciles à intégrer dans le quotidien professionnel.
Fausse facture ou demande de paiement
Un message peut imiter un fournisseur et demander le règlement d'une facture ou la modification d'informations bancaires.
La procédure interne doit prévoir une vérification indépendante avant toute modification sensible.
Fausse alerte de messagerie
Un salarié peut recevoir un message indiquant que son compte professionnel va être désactivé ou qu'une nouvelle authentification est nécessaire.
Le message contient alors un lien vers une page qui ressemble à l'interface habituelle de messagerie et cherche à récupérer les identifiants.
Les campagnes visant les services de messagerie professionnels font partie des scénarios observés par Cybermalveillance.gouv.fr.
Usurpation d’un fournisseur ou d’un dirigeant
Le message peut provenir en apparence d'une personne connue : dirigeant, comptable, fournisseur ou partenaire.
Le contenu peut demander une action inhabituelle et jouer sur la relation de confiance.
Dans ce cas, une règle simple est particulièrement utile : une demande sensible reçue par e-mail doit pouvoir être confirmée par un autre canal.
Faux partage de document
Un message peut annoncer qu'un document a été partagé et inviter le destinataire à se connecter pour le consulter.
Ce scénario est particulièrement crédible dans une entreprise qui utilise quotidiennement des outils collaboratifs.
Phishing par SMS ou téléphone
L'hameçonnage ne se limite pas aux e-mails. Il peut également passer par SMS ou par téléphone.
Un salarié doit donc appliquer le même principe : lorsqu'une demande paraît inhabituelle ou cherche à obtenir une information sensible, il faut vérifier son authenticité avant d'agir. Cybermalveillance.gouv.fr rappelle que le phishing peut utiliser plusieurs canaux de communication.
Comment protéger la messagerie professionnelle ?
La prévention repose sur plusieurs couches complémentaires. Aucun dispositif technique ne remplace la vigilance des utilisateurs, mais les protections peuvent réduire les occasions pour un message frauduleux d'atteindre son destinataire ou limiter les conséquences d'un compte compromis.
Filtrer les messages suspects
La messagerie professionnelle peut utiliser des mécanismes de filtrage destinés à détecter ou isoler certains messages suspects.
Ces protections sont utiles, mais elles ne doivent pas être présentées comme infaillibles. Les utilisateurs doivent conserver un réflexe de vigilance lorsque le contenu d'un message paraît inhabituel.
Sécuriser les comptes avec la MFA
L'authentification multifacteur ajoute une étape de vérification en plus du mot de passe.
Elle ne rend pas le phishing impossible, mais elle constitue une protection supplémentaire lorsqu'un identifiant ou un mot de passe est compromis. Cybermalveillance.gouv.fr et l'ANSSI recommandent d'activer la double authentification lorsqu'elle est disponible.
Pour une PME, la priorité peut être de commencer par les comptes les plus sensibles, notamment la messagerie et les services donnant accès à des données ou fonctions importantes.
Utiliser des mots de passe uniques
Un mot de passe compromis ne doit pas permettre à un attaquant d'accéder à plusieurs services.
L'ANSSI recommande notamment d'utiliser des mots de passe différents pour les différents services nécessitant une authentification.
La mise en place d'un gestionnaire de mots de passe peut également aider les utilisateurs à gérer des mots de passe distincts.
Vérifier les demandes sensibles par un autre canal
Une règle interne simple peut réduire le risque de fraude :
Plus une demande est sensible, plus elle doit être vérifiée indépendamment du message qui la formule.
Cela concerne notamment les demandes de paiement, de modification de coordonnées bancaires, de transmission d'informations confidentielles ou de réinitialisation inhabituelle d'un compte.
Sensibiliser les collaborateurs sans les culpabiliser
Une politique anti-phishing efficace ne consiste pas à reprocher à un salarié d'avoir cliqué.
L'objectif est de créer un environnement dans lequel un collaborateur peut dire rapidement :
« J'ai cliqué sur un lien et je ne suis pas certain que le message était légitime. »
Cette réaction est préférable à une situation où la personne cache l'incident par peur des conséquences.
Apprendre à reconnaître les signaux d'alerte
La sensibilisation doit partir de situations que les salariés rencontrent réellement : faux partage de document, renouvellement de mot de passe, facture, livraison, demande du dirigeant ou message d'un partenaire.
Cybermalveillance.gouv.fr identifie notamment comme signaux d'alerte l'expéditeur inhabituel, l'objet alarmiste, la demande inhabituelle, les fautes surprenantes et l'incitation à cliquer ou à ouvrir une pièce jointe.
Créer un réflexe de signalement
Chaque salarié doit savoir à qui transmettre un message suspect.
Le processus peut être très simple : signaler le message à l'équipe informatique ou au référent désigné, sans répondre à l'expéditeur et sans cliquer davantage.
Répéter les bonnes pratiques
La sensibilisation ponctuelle peut être oubliée.
Les rappels réguliers, les exemples concrets et une procédure facilement accessible permettent de maintenir les réflexes dans le temps.
L'objectif n'est pas de transformer les salariés en experts, mais de faire du signalement rapide un comportement normal.
Mettre en place une procédure interne de signalement
Une procédure anti-phishing doit répondre à une question essentielle :
« Que doit faire un salarié lorsqu'il pense avoir reçu un message frauduleux ? »
Une PME peut définir une procédure courte :
- Ne pas cliquer sur le lien et ne pas ouvrir la pièce jointe.
- Ne pas répondre au message.
- Signaler le message au contact interne prévu.
- Si une action a déjà été effectuée, le signaler immédiatement.
- Ne pas supprimer les éléments utiles avant d'avoir reçu les consignes de l'équipe chargée de l'incident.
Cette procédure doit être connue avant l'incident. Lorsqu'un salarié sait exactement qui prévenir, l'entreprise gagne du temps et réduit le risque que l'incident reste non signalé.
Checklist anti-phishing pour une PME
Cette checklist peut être utilisée comme point de départ pour vérifier les pratiques de l'entreprise.
Messagerie
- Les collaborateurs savent identifier un message inhabituel.
- Les messages suspects peuvent être signalés facilement.
- Les pièces jointes inattendues sont traitées avec prudence.
- Les liens sont vérifiés avant ouverture lorsqu'un doute existe.
Comptes
- La MFA est activée lorsqu'elle est disponible.
- Les mots de passe professionnels sont uniques.
- Les comptes sensibles font l'objet d'une protection renforcée.
Organisation
- Une personne ou une équipe est identifiée pour recevoir les signalements.
- Les demandes sensibles peuvent être vérifiées par un autre canal.
- Les salariés savent quoi faire après un clic accidentel.
- Les consignes sont régulièrement rappelées.
Réaction
- Un processus existe pour sécuriser rapidement un compte potentiellement compromis.
- L'entreprise sait qui contacter en cas d'incident.
- Les éléments utiles peuvent être conservés pour faciliter l'analyse.
Que faire si un salarié a cliqué sur un lien de phishing ?
Un clic ne signifie pas automatiquement qu'un compte ou un poste est compromis. En revanche, il faut éviter de minimiser l'incident.
La réaction doit être adaptée à ce qui s'est réellement passé : simple ouverture d'un lien, saisie d'un identifiant, communication d'un mot de passe, téléchargement d'un fichier ou validation d'une demande.
1. Signaler immédiatement l'incident
Le salarié doit prévenir le contact interne prévu par l'entreprise.
Il est important de préciser ce qui s'est passé sans chercher à masquer l'erreur : quel message, quel lien, quelle action et quelles informations ont éventuellement été communiquées.
2. Identifier ce qui a été communiqué
La priorité dépend de l'action réalisée.
Il faut notamment déterminer si le salarié a :
- uniquement ouvert le lien ;
- saisi un identifiant ;
- communiqué un mot de passe ;
- validé une demande d'authentification ;
- téléchargé une pièce jointe ;
- transmis d'autres informations sensibles.
Ces éléments permettent de déterminer les mesures à prendre.
3. Sécuriser les comptes concernés
Si des identifiants ont été communiqués, ils doivent être considérés comme potentiellement compromis.
Cybermalveillance.gouv.fr recommande de changer immédiatement les mots de passe concernés et d'activer la double authentification lorsque le service la propose.
Pour un compte professionnel, la procédure doit idéalement être coordonnée avec la personne ou l'équipe responsable de l'informatique.
4. Vérifier les activités inhabituelles
Après une compromission potentielle, il est pertinent de vérifier les éléments disponibles permettant d'identifier une activité inhabituelle sur le compte concerné.
La messagerie doit notamment faire l'objet d'une attention particulière si des identifiants ont été communiqués.
Cybermalveillance.gouv.fr recommande notamment de vérifier, lorsque le service le permet, les informations relatives aux dernières connexions.
5. Conserver les éléments utiles
Le message reçu, l'adresse de l'expéditeur, l'URL du site et les informations relatives à l'incident peuvent être utiles pour comprendre ce qui s'est produit.
Il vaut mieux conserver ces éléments et suivre les consignes de la personne chargée de l'incident plutôt que supprimer immédiatement toutes les traces.
En cas d'incident avéré ou de compromission importante, l'entreprise peut également s'appuyer sur les dispositifs d'assistance et de signalement appropriés. Cybermalveillance.gouv.fr fournit notamment des recommandations spécifiques pour les victimes de phishing et de comptes compromis.
Pourquoi la prévention du phishing fait partie de la sécurité informatique PME ?
La prévention du phishing constitue une composante de la sécurité informatique d'une PME, mais elle ne doit pas être confondue avec l'ensemble de la sécurité du système d'information.
L'objectif de cette page est volontairement plus précis : réduire le risque lié aux messages frauduleux et améliorer la capacité de l'entreprise à les reconnaître et à réagir.
Les autres sujets de sécurité protection des postes, réseau, données, supervision, gestion des vulnérabilités ou accompagnement global relèvent d'une démarche plus large.
Cette distinction permet à une PME de traiter le phishing comme un risque concret avec ses propres réflexes, plutôt que de le noyer dans une liste générale de solutions informatiques.
Quand faire appel à un accompagnement professionnel ?
Une PME peut mettre en place elle-même des règles simples de prévention. Mais lorsque la messagerie, les comptes utilisateurs ou l'environnement informatique nécessitent une analyse plus complète, un accompagnement professionnel peut aider à identifier les mesures adaptées.
L'intervention peut notamment consister à examiner les pratiques existantes, identifier les points de vigilance et accompagner l'entreprise dans la mise en place de mesures adaptées à son environnement.
Pour les besoins qui dépassent la seule prévention du phishing et concernent l'accompagnement global de la sécurité du système d'information, OM Conseil présente ses services sur sa page cybersécurité entreprise.
Pour aller plus loin sur les bonnes pratiques générales, le guide 10 bonnes pratiques de cybersécurité pour les PME constitue un contenu complémentaire. Cette page reste toutefois volontairement centrée sur la prévention et la gestion du phishing.
FAQ | Prévention du phishing en PME
Comment prévenir le phishing dans une PME ?
Pour prévenir le phishing dans une PME, il faut combiner sensibilisation des collaborateurs, protection de la messagerie, authentification multifacteur et procédure de signalement. Les salariés doivent savoir reconnaître les demandes inhabituelles, vérifier les informations sensibles par un autre canal et éviter les liens ou pièces jointes douteux. L'entreprise doit également prévoir une réaction rapide lorsqu'un compte peut être compromis.
Comment reconnaître un e-mail de phishing ?
Un e-mail de phishing peut présenter plusieurs signaux d'alerte : expéditeur inhabituel, adresse incohérente, demande urgente, pièce jointe inattendue, lien suspect ou demande d'informations sensibles. Aucun de ces indices ne suffit toujours à lui seul. En cas de doute, il est préférable de ne pas cliquer et de vérifier la demande directement auprès de l'organisme ou de la personne concernée.
La double authentification empêche-t-elle le phishing ?
La double authentification ne bloque pas toutes les attaques de phishing, mais elle ajoute une protection supplémentaire lorsqu'un mot de passe est compromis. Certaines attaques peuvent toutefois chercher à tromper l'utilisateur jusque dans le processus d'authentification. Elle doit donc compléter la vigilance des utilisateurs et les autres mesures de protection de la messagerie.
Que doit faire un salarié qui reçoit un message suspect ?
Il ne doit pas cliquer sur les liens, ouvrir les pièces jointes ou répondre au message. Il doit suivre la procédure interne de signalement prévue par l'entreprise. Si nécessaire, l'authenticité de la demande peut être vérifiée directement auprès de l'organisme ou de la personne concernée par un canal connu et indépendant du message reçu.
Que faire si un salarié a donné son mot de passe après un phishing ?
Le salarié doit prévenir immédiatement la personne ou l'équipe responsable de l'informatique. Le mot de passe concerné doit être changé rapidement et, s'il est utilisé ailleurs, les autres comptes concernés doivent également être sécurisés. Lorsque le service le permet, la double authentification doit être activée. L'activité récente du compte doit également être vérifiée.
Comment sensibiliser les salariés au phishing ?
La sensibilisation doit partir de situations concrètes : fausse facture, demande urgente du dirigeant, faux message de messagerie, document partagé ou demande de renouvellement de mot de passe. Les collaborateurs doivent surtout savoir reconnaître les signaux d'alerte et connaître la procédure à suivre. Le signalement rapide doit être présenté comme un réflexe de sécurité et non comme une sanction.
Faut-il une procédure interne contre le phishing dans une PME ?
Une procédure simple est utile même dans une petite structure. Elle doit préciser quoi faire lorsqu'un message paraît suspect, à qui le signaler et quoi faire lorsqu'un salarié a déjà cliqué ou communiqué des informations. L'objectif est de réduire le temps entre la découverte d'un incident et sa prise en charge, notamment lorsqu'un compte professionnel peut être compromis.
Le phishing concerne-t-il uniquement les e-mails ?
Non. L'hameçonnage peut également utiliser les SMS, les appels téléphoniques ou d'autres moyens de communication. Le principe reste similaire : l'attaquant cherche à se faire passer pour une personne ou une organisation de confiance afin d'obtenir une information ou de provoquer une action. Les mêmes réflexes de vérification doivent donc être appliqués quel que soit le canal.