Une culture cybersécurité en entreprise ne se résume pas à une charte informatique ou à une formation annuelle. Elle consiste à faire de la sécurité un réflexe intégré au travail quotidien : vérifier une demande inhabituelle, signaler un doute, protéger ses accès, appliquer une procédure et savoir vers qui se tourner en cas de problème.
Pour une PME, l'objectif n'est pas de transformer chaque salarié en spécialiste de la sécurité informatique. Il s'agit plutôt de définir des règles compréhensibles, de les expliquer, de les répéter dans le temps et de les intégrer aux processus de l'entreprise. La sensibilisation devient alors une pratique continue, au même titre que les autres règles de fonctionnement.
Qu'est-ce qu'une culture de cybersécurité ?
Une culture de cybersécurité correspond à l'ensemble des habitudes, règles et comportements qui permettent aux collaborateurs de participer à la protection de l'entreprise.
Elle se reconnaît moins au nombre de documents produits qu'à la manière dont les équipes réagissent dans des situations concrètes. Un salarié qui reçoit une demande urgente de paiement, un lien inhabituel ou une invitation inattendue à partager un document doit savoir qu'il peut prendre le temps de vérifier et, surtout, qu'il peut signaler son doute sans craindre d'être jugé.
Cette culture repose donc sur trois éléments qui doivent fonctionner ensemble :
- des règles simples et adaptées aux usages réels ;
- des collaborateurs régulièrement sensibilisés ;
- une organisation qui facilite le signalement et la réaction.
La CNIL recommande notamment de sensibiliser les utilisateurs aux risques liés à la sécurité et à la vie privée, mais aussi de leur expliquer les mesures prises et la conduite à tenir en cas d'incident ou de suspicion. La sensibilisation ne doit donc pas rester théorique : elle doit être reliée aux situations rencontrées dans l'entreprise.
Pourquoi les règles seules ne suffisent pas
Une règle de sécurité peut être parfaitement rédigée et pourtant peu appliquée si elle est trop complexe, mal expliquée ou incompatible avec les habitudes de travail.
Prenons un scénario simple : une entreprise demande à ses équipes de vérifier toute modification de coordonnées bancaires. Si cette règle reste dans une procédure rarement consultée, son effet sera limité. Si elle est intégrée directement au processus de validation des paiements, avec une personne clairement identifiée pour effectuer la vérification, elle devient beaucoup plus facile à appliquer.
La culture cyber se construit précisément à cet endroit : entre la règle écrite et la situation réelle.
Il faut également éviter une approche fondée sur la culpabilisation. Un collaborateur peut se tromper, cliquer sur un lien ou ouvrir un document suspect. Une organisation mature doit surtout permettre que le doute soit signalé rapidement. Cacher une erreur par peur d'une sanction peut compliquer la détection d'un incident.
La CNIL souligne d'ailleurs que les utilisateurs doivent connaître les risques, les précautions à prendre et les mesures d'alerte à appliquer lorsqu'un incident ou une suspicion survient. (CNIL — Impliquer et former les utilisateurs)
Les 5 piliers d'une culture cyber
Des règles simples
Une PME n'a pas besoin de transformer toutes ses procédures internes en manuel technique. Quelques règles prioritaires, compréhensibles par tous, constituent souvent un meilleur point de départ.
Selon les usages de l'entreprise, elles peuvent concerner :
- la gestion des mots de passe et des accès ;
- les demandes inhabituelles reçues par email ou téléphone ;
- le partage de documents et d'informations sensibles ;
- l'utilisation des équipements professionnels ;
- les accès à distance ;
- le signalement d'un comportement ou d'un message suspect.
Chaque règle doit répondre à une question concrète : quel comportement attend-on du collaborateur dans cette situation ?
Une consigne comme « soyez vigilant » reste vague. Une consigne comme « en cas de changement de coordonnées bancaires d'un fournisseur, effectuer une vérification par un canal connu avant toute modification » décrit un comportement précis.
Une sensibilisation régulière
Une culture de cybersécurité ne s'installe pas avec une seule session de formation.
La sensibilisation peut être répartie dans le temps : rappel court lors d'une réunion, exemple d'un faux email, rappel lors de l'arrivée d'un nouveau collaborateur, point spécifique avant une période de congés ou mise à jour d'une procédure après un incident.
Le contenu doit surtout être adapté aux usages de l'entreprise. Une PME dont les collaborateurs manipulent quotidiennement des factures et des coordonnées bancaires n'aura pas exactement les mêmes besoins qu'une entreprise dont les équipes travaillent principalement sur des documents partagés et des accès distants.
L'objectif est de créer des réflexes, pas d'accumuler des notions techniques.
Un signalement facile
Un collaborateur doit savoir quoi faire lorsqu'il a un doute.
Qui prévenir ? Par quel canal ? Faut-il supprimer le message ? Faut-il déconnecter le poste ? Faut-il attendre avant de répondre à un client ? La réponse dépend de l'organisation et de la nature de l'incident, mais elle doit être définie à l'avance.
Un mécanisme de signalement efficace doit être simple et visible. Il peut s'appuyer sur une adresse dédiée, un canal interne ou une procédure courte.
Le principe essentiel est de favoriser le signalement précoce. Une personne qui pense avoir fait une erreur doit pouvoir demander de l'aide rapidement.
Pour approfondir spécifiquement les réflexes liés aux messages frauduleux, consultez également notre guide consacré à la prévention du hameçonnage dans les PME.
Le rôle de la direction
La direction donne une grande partie du ton de la démarche.
Si les dirigeants contournent régulièrement les règles qu'ils demandent aux équipes d'appliquer, celles-ci perdent rapidement leur crédibilité. À l'inverse, une direction qui prend le temps de vérifier une demande inhabituelle, respecte les procédures d'accès et encourage le signalement montre que la sécurité fait réellement partie du fonctionnement de l'entreprise.
Le rôle du dirigeant n'est pas de maîtriser chaque détail technique. Il consiste notamment à donner une priorité au sujet, à arbitrer les règles qui impactent l'organisation et à s'assurer que les responsabilités sont claires.
L'intégration aux processus métier
La cybersécurité est plus facile à adopter lorsqu'elle est intégrée aux processus existants.
Quelques exemples :
- ajouter une vérification lors d'une modification de coordonnées bancaires ;
- prévoir une validation pour l'accès à certaines données sensibles ;
- définir les règles applicables lorsqu'un salarié quitte l'entreprise ;
- intégrer la sécurité dans l'accueil des nouveaux collaborateurs ;
- préciser la conduite à tenir lorsqu'un équipement professionnel est perdu ;
- vérifier les droits d'accès lorsqu'une personne change de fonction.
Cette approche évite de présenter la sécurité comme une série de contraintes supplémentaires. Elle l'intègre directement dans la façon dont l'entreprise travaille.
Comment lancer la démarche dans une PME ?
Il est inutile de vouloir tout changer en même temps. Une démarche progressive permet de commencer par les situations qui comptent réellement pour l'organisation.
Former sans culpabiliser
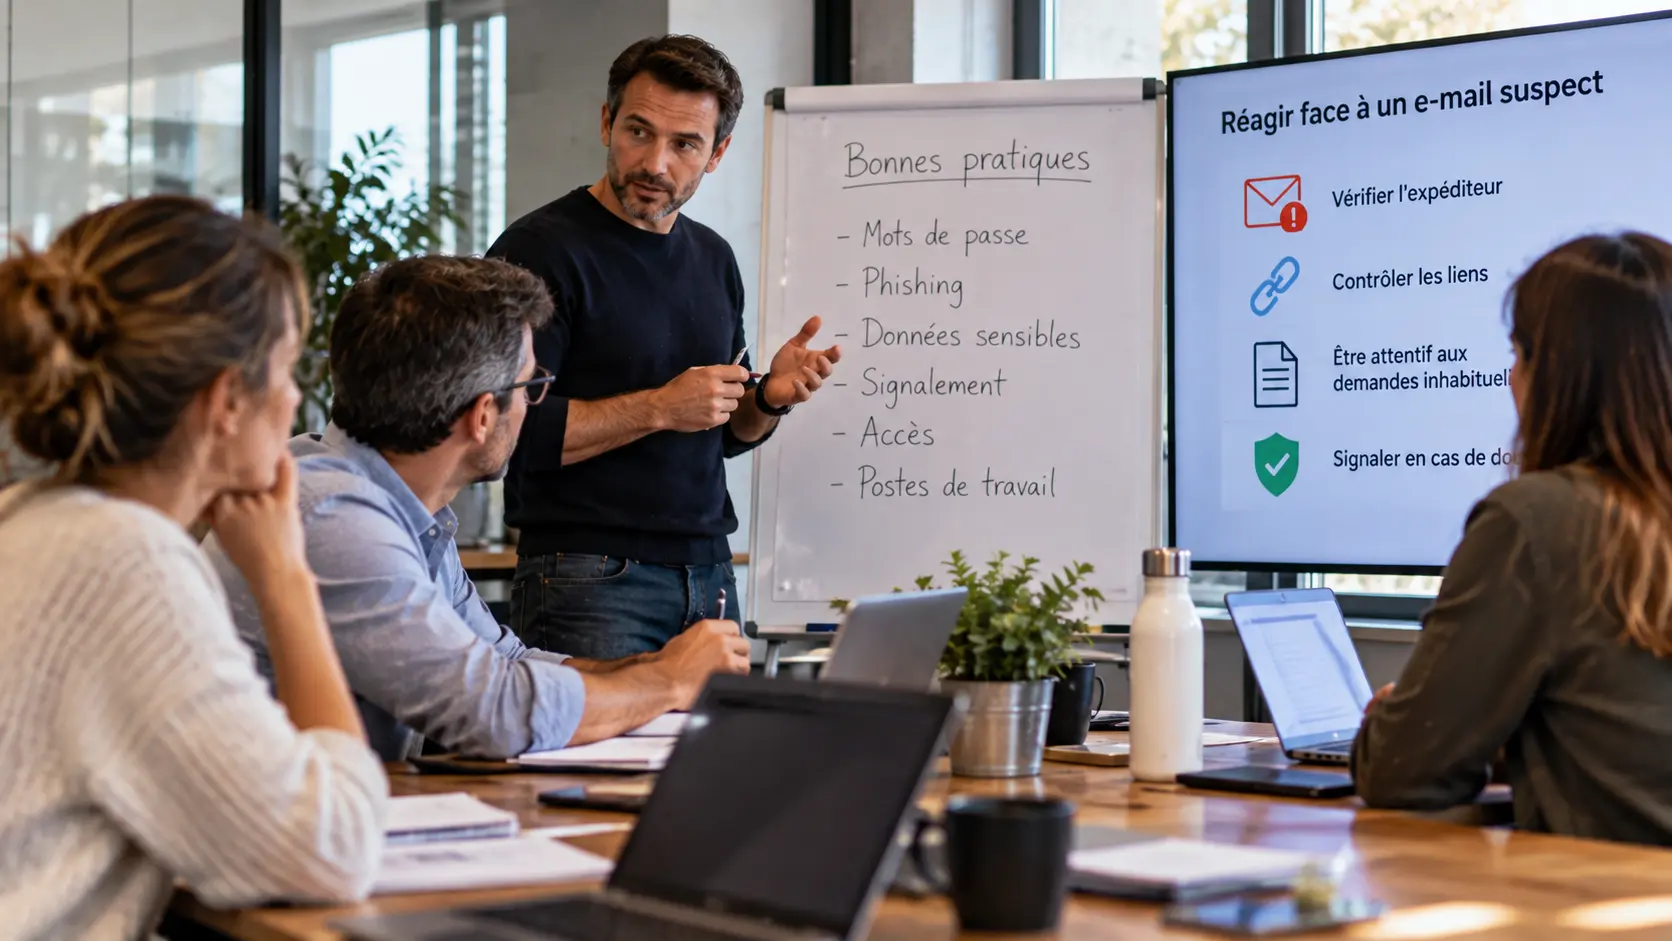
La sensibilisation fonctionne mieux lorsqu'elle part de situations concrètes plutôt que d'une succession de règles abstraites.
Une PME peut par exemple commencer par quelques scénarios :
Un email demande une action urgente. Le collaborateur vérifie l'expéditeur, le contexte de la demande et, si nécessaire, utilise un autre canal pour confirmer.
Un fournisseur demande une modification de coordonnées bancaires. La demande est contrôlée selon une procédure définie avant toute modification.
Un salarié pense avoir communiqué son mot de passe. Il sait immédiatement qui prévenir et quelles mesures prendre, au lieu de chercher seul une solution.
Un ordinateur professionnel est perdu. La personne connaît le canal de signalement et l'entreprise sait quelles actions doivent être engagées.
Ces scénarios peuvent ensuite être adaptés aux métiers et aux outils réellement utilisés.
Mesurer et ajuster
Mesurer une culture cyber ne signifie pas nécessairement attribuer une note à chaque collaborateur.
La PME peut plutôt suivre des indicateurs opérationnels : nombre de signalements, types de situations rencontrées, questions récurrentes, procédures mal comprises ou difficultés observées lors de l'arrivée de nouveaux salariés.
Ces informations permettent d'améliorer la démarche.
Si plusieurs collaborateurs ne savent pas comment signaler un email suspect, le problème n'est pas forcément leur manque d'attention. Il peut révéler une procédure trop difficile à trouver ou une consigne insuffisamment expliquée.
L'objectif est donc d'utiliser les retours du terrain pour simplifier progressivement les pratiques.
Exemples de réflexes quotidiens
Une culture cybersécurité entreprise devient visible dans les petits gestes du quotidien. Parmi les réflexes qui peuvent être pertinents pour une PME :
- vérifier une demande inhabituelle avant d'agir ;
- ne pas communiquer ses identifiants à un collègue ;
- signaler rapidement un message suspect ;
- éviter de transmettre des informations sensibles par un canal inadapté ;
- verrouiller sa session lorsque l'on quitte son poste ;
- respecter les procédures d'accès aux outils et aux données ;
- prévenir rapidement l'entreprise en cas de perte ou de vol d'un équipement ;
- demander confirmation lorsqu'une demande financière sort de l'ordinaire.
Ces pratiques ne remplacent évidemment pas les protections techniques. Une culture de sécurité complète doit fonctionner avec les mesures de protection des postes, des comptes, des données, des réseaux et des accès.
La page Cybersécurité entreprise d'OM Conseil présente cette approche globale, qui associe notamment protection technique, sécurisation des accès, surveillance et sensibilisation des utilisateurs.
FAQ : culture cybersécurité en entreprise
Qu'est-ce qu'une culture cybersécurité en entreprise ?
Une culture cybersécurité correspond aux habitudes et règles qui permettent aux collaborateurs de participer à la protection de l'entreprise. Elle repose notamment sur des consignes simples, une sensibilisation régulière, un mécanisme de signalement et une direction impliquée. Son objectif est de faire de la sécurité une composante normale du travail quotidien plutôt qu'une contrainte ponctuelle.
Comment sensibiliser les collaborateurs à la cybersécurité ?
La sensibilisation doit partir des situations réellement rencontrées dans l'entreprise : phishing, demandes urgentes, partage de fichiers, accès à distance ou gestion des équipements. Des rappels réguliers et courts peuvent compléter les formations. L'essentiel est d'expliquer le comportement attendu et la conduite à tenir en cas de doute, sans transformer chaque erreur en faute.
Pourquoi faut-il éviter de culpabiliser les salariés ?
La peur de signaler une erreur peut retarder la détection d'un incident. Une culture cyber efficace doit au contraire permettre à un collaborateur de demander rapidement de l'aide lorsqu'il pense avoir cliqué sur un lien suspect ou transmis une information au mauvais destinataire. Le signalement précoce permet alors à l'entreprise d'analyser la situation et d'agir selon ses procédures.
Combien de fois par an faut-il former les collaborateurs ?
Il n'existe pas une fréquence unique adaptée à toutes les PME. Une formation ponctuelle peut être complétée par des rappels réguliers, des exemples concrets et des mises à jour lorsque les usages changent. La fréquence doit surtout permettre de maintenir les réflexes dans le temps et d'adapter la sensibilisation aux risques et outils réellement utilisés.
Qui est responsable de la cybersécurité dans une PME ?
La responsabilité dépend de l'organisation, mais la cybersécurité ne devrait pas reposer sur une seule personne. La direction définit les priorités et valide les règles importantes ; les équipes informatiques ou les prestataires mettent en œuvre les mesures techniques ; les collaborateurs appliquent les consignes et signalent les anomalies. La répartition précise des rôles doit être adaptée à chaque entreprise.
Comment savoir si une culture de cybersécurité progresse ?
La progression peut être observée à travers des éléments concrets : les collaborateurs savent-ils reconnaître les situations à risque ? Savent-ils qui prévenir ? Les procédures sont-elles réellement appliquées ? Les mêmes erreurs reviennent-elles régulièrement ? Les signalements arrivent-ils suffisamment tôt ? Ces observations permettent d'ajuster les règles et la sensibilisation sans réduire la démarche à une simple note.
La sensibilisation suffit-elle à protéger une PME ?
Non. La sensibilisation constitue un élément de la cybersécurité, mais elle ne remplace pas les protections techniques et organisationnelles. Les accès, postes de travail, messageries, sauvegardes, réseaux et données doivent également être protégés selon les risques de l'entreprise. La culture cyber permet surtout de faire fonctionner ces protections dans les usages quotidiens.
Conclusion
Installer une culture cybersécurité en entreprise consiste moins à multiplier les règles qu'à rendre les bons comportements simples, compréhensibles et réguliers.
Pour une PME, la démarche peut commencer par quelques situations prioritaires : demandes financières inhabituelles, phishing, gestion des accès, partage de données et signalement des incidents. La direction donne l'impulsion, les procédures structurent les pratiques et les collaborateurs les font vivre au quotidien.
Une culture cyber durable se construit donc progressivement. Elle évolue avec les outils, les métiers et les usages de l'entreprise. L'enjeu n'est pas de supprimer toute erreur humaine, mais de créer une organisation dans laquelle chacun sait quoi faire, quand demander de l'aide et comment contribuer à la sécurité collective.