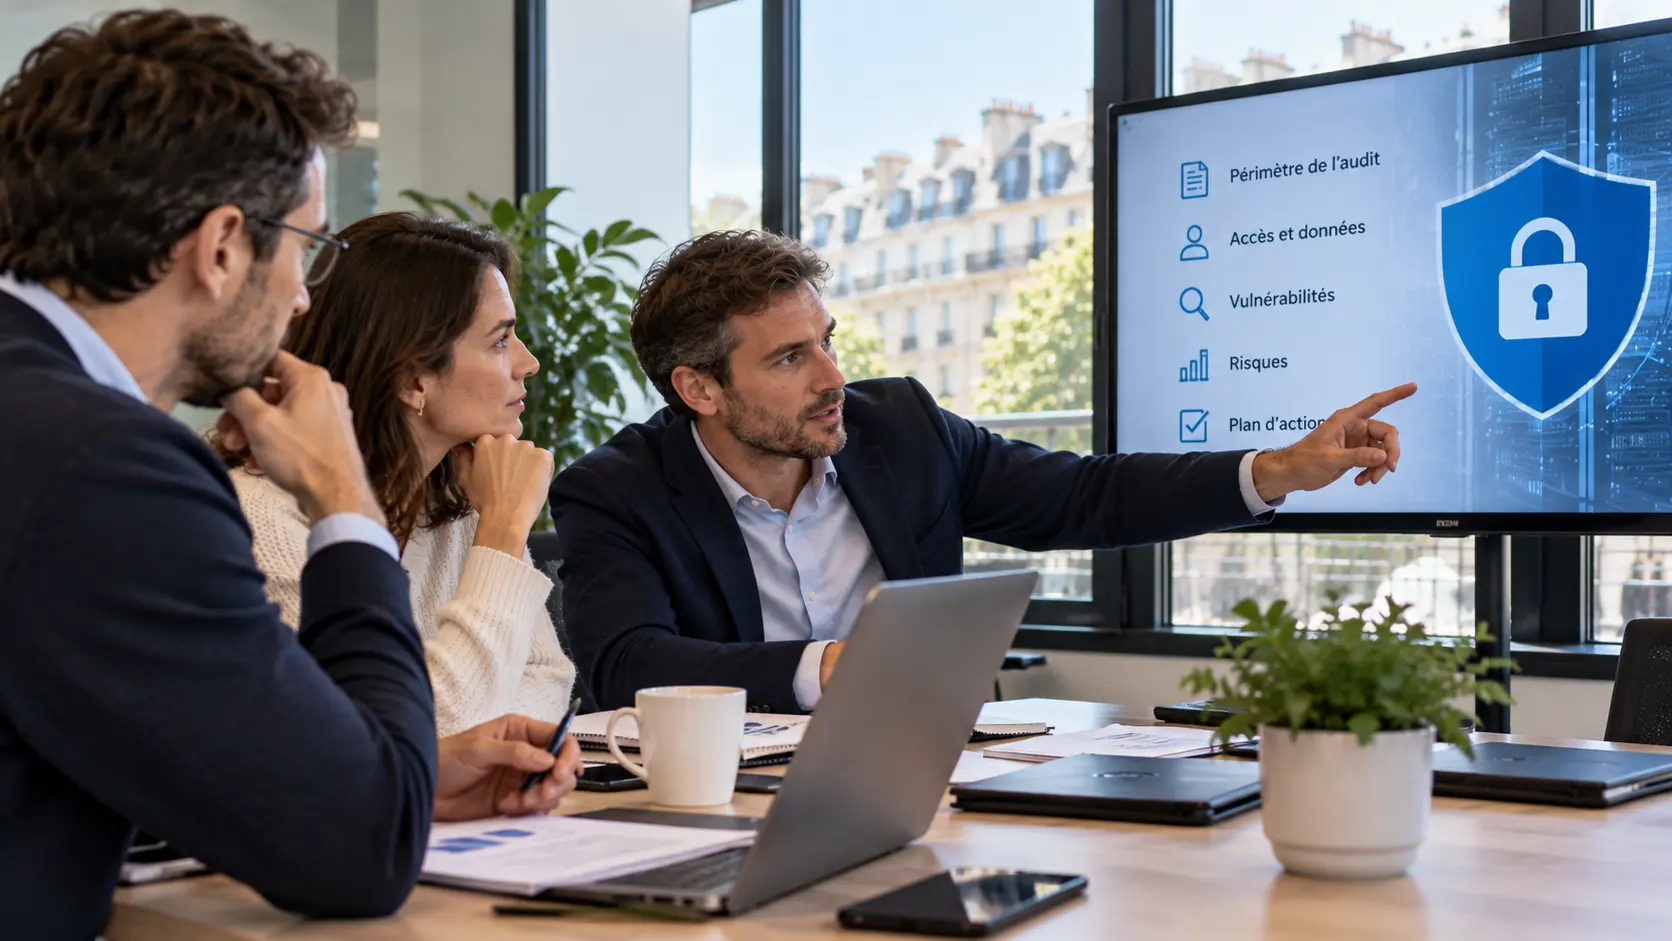
Un audit de cybersécurité d’entreprise à Neuilly-sur-Seine doit répondre à une question précise : quels contrôles faut-il réaliser pour comprendre les risques prioritaires et décider des corrections à engager ? Avant de solliciter un intervenant, une PME gagne à définir les systèmes concernés, les informations à fournir, les conditions d’intervention et la façon dont les résultats seront exploités.
Cet article porte sur la préparation et le déroulement d’un audit, et non sur l’ensemble des solutions de cybersécurité à déployer. Pour découvrir l’approche globale d’OM Conseil en matière de protection des systèmes et des données, consultez la page Cybersécurité en entreprise.
Avant de demander un audit, définir la question à résoudre
Un audit est plus utile lorsque l’entreprise sait ce qu’elle veut vérifier. La demande peut faire suite à un changement d’infrastructure, à une migration vers le cloud, à des interrogations sur les droits d’accès, à une exigence contractuelle ou à la volonté de disposer d’un état des lieux avant de programmer des améliorations.
Pour cadrer la mission, la direction peut commencer par répondre à trois questions :
- Quel événement motive la démarche ? Par exemple, une évolution du système d’information, un incident, une nouvelle application ou un besoin de mieux documenter les mesures existantes.
- Quels éléments doivent être examinés ? Comptes et accès, postes de travail, serveurs, réseau, sauvegardes, services cloud ou procédures internes.
- Quelle décision devra être prise à la fin ? Corriger des faiblesses précises, établir un plan d’action, préparer une évolution technique ou vérifier des mesures déjà mises en place.
Cette clarification évite de demander un « audit complet » sans définir ce que le prestataire devra réellement examiner.
Quel type d’évaluation demander ?
Le mot « audit » peut désigner des travaux de nature différente. Il est important de comparer les propositions selon leur périmètre et leur méthode, plutôt que selon leur intitulé.
Revue documentaire et organisationnelle
Cette revue s’appuie sur les documents et les procédures de l’entreprise : gestion des comptes, arrivée et départ des collaborateurs, traitement des incidents, règles d’accès à distance ou organisation des sauvegardes. Elle aide à repérer les procédures manquantes ou peu claires, mais ne démontre pas à elle seule que les configurations techniques sont correctement sécurisées.
Revue des accès et des configurations
L’intervenant examine, dans le périmètre autorisé, certains paramètres techniques et droits d’accès. Il peut par exemple vérifier la gestion des comptes administrateurs, les comptes qui ne sont plus utilisés, les configurations de services ou les paramètres de sécurité des environnements concernés.
La portée de cette revue doit être écrite dans la proposition : les systèmes analysés, les méthodes utilisées et les éléments qui ne seront pas contrôlés.
Analyse des sauvegardes et de la reprise
L’objectif est de vérifier comment les sauvegardes sont organisées et si les données peuvent être restaurées selon les besoins de l’entreprise. La simple existence de copies ne suffit pas : il faut aussi considérer leur protection, le suivi des erreurs et les tests de restauration disponibles.
Pour approfondir la gestion opérationnelle du système d’information après l’audit, la page Infogérance informatique présente une approche distincte, centrée sur le suivi et la gestion dans la durée.
Recherche de vulnérabilités et test d’intrusion
Une recherche de vulnérabilités vise à identifier des faiblesses connues ou des configurations à risque. Un test d’intrusion cherche, au moyen de techniques contrôlées, à déterminer si certaines faiblesses peuvent être exploitées.
Ces prestations ne sont pas équivalentes et ne doivent pas être confondues avec un diagnostic documentaire. Un test d’intrusion doit faire l’objet d’une autorisation explicite et d’un périmètre défini. Il ne remplace pas automatiquement une évaluation plus large des procédures et de l’organisation.
Comment se déroule la préparation de l’audit ?
1. Établir un inventaire de départ
Préparez, dans la mesure du possible, une liste des postes, serveurs, équipements réseau, applications et services cloud concernés. Ajoutez les dépendances importantes pour l’activité et identifiez les systèmes qui ne doivent pas être testés.
Une cartographie parfaite n’est pas indispensable pour démarrer. Il faut toutefois signaler les informations manquantes afin que le prestataire puisse tenir compte de cette limite.
2. Rassembler les documents utiles
Selon le périmètre convenu, les éléments utiles peuvent comprendre :
- l’inventaire du parc et la liste des applications importantes ;
- les règles de gestion des comptes et des habilitations ;
- la documentation des sauvegardes et des restaurations ;
- les procédures de gestion des incidents ;
- les règles d’accès distant et d’administration ;
- les contraintes horaires ou les périodes de production sensibles ;
- les exigences contractuelles ou de confidentialité applicables.
Ne transmettez que les informations nécessaires à la mission. Les mots de passe et autres secrets techniques doivent être partagés par un moyen sécurisé, avec des droits limités et une procédure de révocation prévue.
Pour les données personnelles, le guide de la sécurité des données de la CNIL constitue une ressource de référence pour les mesures de sécurité adaptées aux risques.
3. Formaliser les règles d’intervention
Avant tout contrôle technique, consignez les systèmes concernés, les méthodes autorisées, les dates ou plages horaires, les contacts à prévenir et la procédure d’arrêt en cas d’impact inattendu.
Cette étape est particulièrement importante pour les tests susceptibles de solliciter les équipements ou de perturber un service. Si un système appartient à un fournisseur ou à un tiers, vérifiez que les autorisations nécessaires sont obtenues avant de le tester.
4. Prévoir la restitution
Le livrable attendu doit être convenu dès le départ. Il devrait au minimum décrire le périmètre évalué, la méthode, les constats, les limites de l’intervention et les recommandations.
Demandez également si la mission comprend une restitution orale, une aide à la priorisation ou une vérification ultérieure des corrections. Ces prestations peuvent être séparées : leur inclusion ne doit pas être supposée.
Comment choisir l’intervenant ?
Comparez les offres sur des critères concrets :
- la compréhension du contexte et des objectifs ;
- le périmètre précis des contrôles ;
- la méthode et les compétences mobilisées ;
- les précautions prévues pour éviter une perturbation des services ;
- la confidentialité et le traitement des informations collectées ;
- la qualité du rapport et la clarté des recommandations ;
- les modalités de restitution et de suivi.
Pour les missions techniques exigeantes, il peut être pertinent de vérifier les qualifications et références correspondant au type d’audit demandé. L’ANSSI publie notamment le référentiel de qualification PASSI pour les prestataires d’audit de la sécurité des systèmes d’information. Cette qualification n’est pas à présenter comme une obligation générale pour tous les diagnostics : sa pertinence dépend de la nature et des exigences de la mission.
Consultez les informations officielles de l’ANSSI sur la qualification des prestataires d’audit.
La proximité à Neuilly-sur-Seine peut faciliter les échanges et certaines interventions sur site, mais elle ne remplace pas une méthode claire, des autorisations formalisées et des livrables exploitables.
Comment transformer le rapport en plan d’action ?
Un rapport n’améliore pas la sécurité tant que les recommandations ne sont pas évaluées et mises en œuvre. La direction doit distinguer les risques à traiter rapidement des améliorations qui peuvent être planifiées.
Pour chaque recommandation, consignez :
- le risque ou le constat auquel elle répond ;
- l’action corrective proposée ;
- le niveau de priorité et sa justification ;
- le responsable de l’action ;
- l’échéance envisagée ;
- la manière de vérifier que la correction fonctionne.
La priorité dépend notamment de l’impact potentiel, de la possibilité d’exploitation, de l’exposition du système et de l’importance de l’équipement pour l’activité. Toutes les recommandations ne peuvent pas être traitées simultanément : le plan doit rester réaliste au regard des ressources disponibles.
Une fois les corrections réalisées, certaines vérifications peuvent être nécessaires pour confirmer leur efficacité. L’entreprise peut aussi programmer une nouvelle revue après une évolution importante du système d’information.
Quel lien avec la cybersécurité au quotidien ?
L’audit est une étape d’évaluation ; il ne remplace pas les mesures de protection, la surveillance, les mises à jour ou la sensibilisation des utilisateurs. Pour éviter de confondre ces objectifs, les pages du site doivent garder des rôles distincts :
- La page pilier Cybersécurité en entreprise présente l’approche globale et les services de protection.
- La page Infogérance informatique traite du suivi et de la gestion opérationnelle du système d’information.
- La page Sensibilisation à la sécurité informatique en entreprise approfondit la prévention des risques liés aux usages et aux comportements.
- La page Intégration Microsoft 365 peut être mobilisée lorsque la mission porte spécifiquement sur les identités, les accès ou la configuration de cet environnement.
Le rôle de cet article est plus restreint : aider une PME à préparer une mission d’audit, à en comprendre les limites et à exploiter les résultats. Il ne vise pas à remplacer les pages décrivant les offres et les solutions.
FAQ : préparer un audit de cybersécurité à Neuilly-sur-Seine
Un audit de cybersécurité est-il obligatoire pour toutes les PME ?
Il n’existe pas une obligation générale imposant le même audit à toutes les PME. Des exigences particulières peuvent toutefois découler du secteur, de contrats, de référentiels ou des obligations applicables aux données traitées. La situation doit être examinée au cas par cas.
Quelle est la différence entre un diagnostic et un test d’intrusion ?
Un diagnostic peut examiner les documents, les pratiques, les accès et certaines configurations. Un test d’intrusion cherche à vérifier si des faiblesses peuvent être exploitées au moyen de tests techniques autorisés. Le périmètre et les objectifs diffèrent.
Faut-il arrêter l’activité pendant l’audit ?
Pas nécessairement. Les entretiens et certaines revues peuvent être réalisés sans interruption. Des tests techniques peuvent toutefois présenter un risque pour la disponibilité de certains services : les conditions et horaires doivent être définis avant leur exécution.
Que doit contenir le rapport final ?
Le rapport doit préciser le périmètre, la méthode, les constats, les limites et les recommandations. Un plan d’action indiquant les priorités, les responsables et les échéances facilite la mise en œuvre.
Un audit garantit-il l’absence de cyberattaque ?
Non. Il évalue des éléments précis à un moment donné et dans un périmètre défini. De nouvelles vulnérabilités peuvent apparaître ; la sécurité nécessite donc des mesures continues et un suivi adapté.
Conclusion
Pour faire auditer la cybersécurité de son entreprise à Neuilly-sur-Seine, commencez par définir la question à résoudre, le périmètre des contrôles et les décisions attendues. Préparez ensuite les documents utiles, encadrez les accès et les tests, puis exigez un rapport qui distingue clairement les constats, les limites et les recommandations.
L’intérêt de la démarche se mesure surtout à la capacité de l’entreprise à transformer les résultats en actions prioritaires et vérifiables.