Sensibiliser les collaborateurs à la cybersécurité ne consiste pas simplement à envoyer une présentation une fois par an. Une démarche efficace repose sur un programme régulier, adapté aux usages de l’entreprise et centré sur des situations que les salariés rencontrent réellement : email suspect, demande urgente, partage de fichier, mot de passe, connexion inhabituelle ou perte d’un équipement.
Pour une PME, l’objectif est surtout de donner aux équipes des réflexes simples : reconnaître une situation à risque, prendre quelques secondes pour la vérifier et savoir immédiatement à qui la signaler. La sensibilisation complète ainsi les mesures techniques de protection du système d’information.
Pourquoi sensibiliser les collaborateurs à la cybersécurité ?
La cybersécurité ne repose pas uniquement sur les outils installés sur les postes ou les serveurs. Les collaborateurs utilisent quotidiennement la messagerie, les applications cloud, les fichiers partagés, les outils de communication et les comptes professionnels. Ils sont donc directement concernés par les risques liés à ces usages.
Une sensibilisation bien conçue ne cherche pas à transformer chaque salarié en spécialiste de la cybersécurité. Elle lui apprend plutôt à reconnaître les situations inhabituelles et à appliquer les bonnes procédures.
L’Agence nationale de la sécurité des systèmes d'information (ANSSI) recommande d’ailleurs de sensibiliser les dirigeants et les salariés aux risques cyber et aux bonnes pratiques dans le cadre des premières actions de sécurisation d’une organisation. Les ressources publiques françaises proposent également des actions de sensibilisation, des exercices et des supports adaptés aux entreprises.
Le bon objectif : créer des réflexes
Une bonne sensibilisation doit répondre à une question simple :
« Que dois-je faire lorsque quelque chose me paraît inhabituel ? »
Par exemple :
- vérifier une demande urgente de paiement par un autre moyen ;
- ne pas saisir ses identifiants après avoir cliqué sur un lien douteux ;
- signaler immédiatement un email suspect ;
- demander confirmation avant de transmettre une donnée sensible ;
- prévenir le service informatique lorsqu’un poste présente un comportement inhabituel ;
- suivre la procédure prévue lorsqu’un téléphone ou un ordinateur est perdu.
Ces réflexes sont plus faciles à retenir lorsqu’ils sont associés à des situations concrètes plutôt qu'à des règles techniques abstraites.
Que doit contenir un programme de sensibilisation à la cybersécurité ?
Un programme de sensibilisation doit être adapté aux activités de l’entreprise, aux outils utilisés et aux profils des collaborateurs. Tous les salariés n'ont pas les mêmes responsabilités ni les mêmes risques.
Pour une PME, les thèmes suivants constituent une bonne base.
Mots de passe et authentification
Les collaborateurs doivent comprendre les règles appliquées à leurs comptes professionnels : utilisation de mots de passe robustes et distincts, recours à un gestionnaire de mots de passe lorsqu’il est prévu par l’entreprise et activation de l’authentification multifacteur lorsque celle-ci est disponible.
La sensibilisation doit surtout expliquer le comportement attendu. Par exemple, un salarié doit savoir qu’il ne doit jamais communiquer son mot de passe à un tiers, même si la demande semble provenir du support informatique.
L’objectif n’est pas de multiplier les règles, mais de rendre leur application compréhensible au quotidien.
Phishing et ingénierie sociale
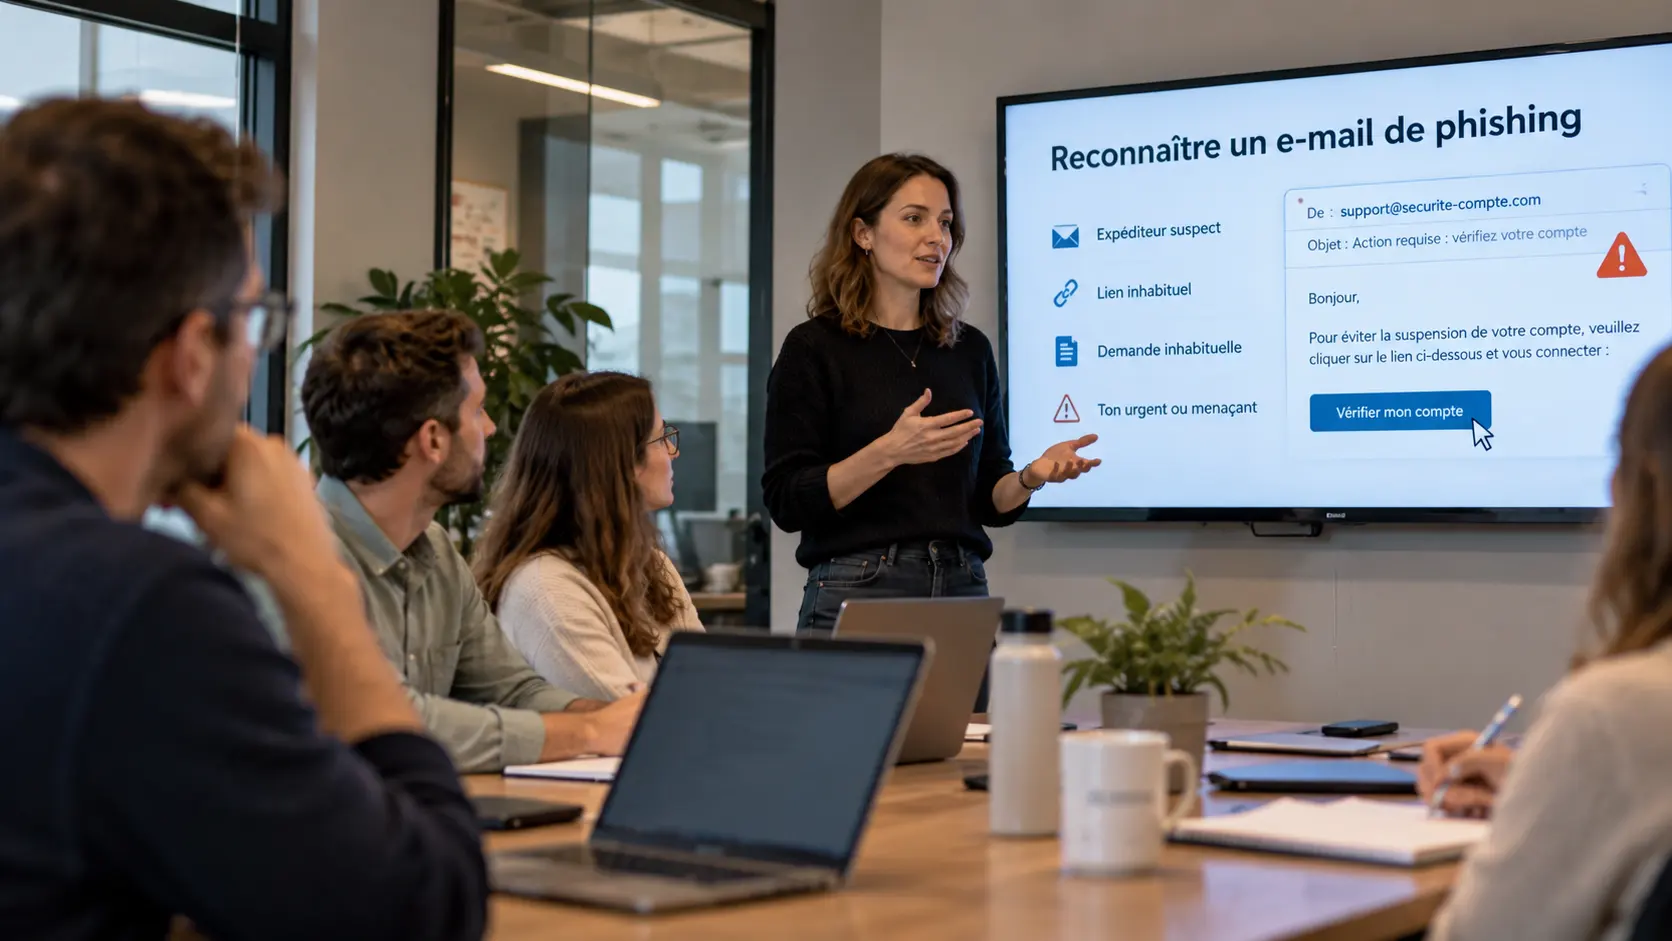
Le phishing mérite une place importante dans un programme de sensibilisation, car il exploite directement la confiance et l’attention de l’utilisateur.
Les collaborateurs peuvent être confrontés à :
- un faux message de banque ;
- une demande de réinitialisation de compte ;
- un partage de document inattendu ;
- une demande urgente d’un dirigeant ;
- une fausse facture ;
- une demande de changement de coordonnées bancaires ;
- un message provenant d’un fournisseur ou d’un partenaire usurpé.
Le principe à apprendre n’est pas seulement « ne cliquez pas ». Il faut apprendre à vérifier avant d’agir : expéditeur réel, adresse du lien, contexte de la demande, urgence inhabituelle et canal utilisé.
L’hameçonnage peut prendre différentes formes — email, SMS, téléphone ou faux site — et les autorités françaises proposent des ressources spécifiques pour apprendre à les reconnaître.
Pièces jointes, liens et téléchargements
Une sensibilisation efficace doit également couvrir les fichiers et liens reçus dans les échanges professionnels.
Les collaborateurs doivent notamment savoir :
- pourquoi une pièce jointe inattendue doit être vérifiée ;
- pourquoi un lien reçu par email ne doit pas être utilisé automatiquement pour se connecter ;
- pourquoi un logiciel ou une extension ne doit pas être installé sans autorisation ;
- comment réagir lorsqu’un téléchargement semble inhabituel.
Ces règles sont particulièrement importantes lorsque les collaborateurs travaillent avec des documents partagés ou des services cloud.
Données sensibles et usages professionnels
Les équipes doivent savoir quelles informations nécessitent une attention particulière : données clients, informations financières, documents contractuels, identifiants, données personnelles ou informations internes sensibles.
La sensibilisation peut alors partir de situations très concrètes :
« Puis-je envoyer ce fichier à cette personne ? »
« Puis-je utiliser mon adresse personnelle pour transmettre ce document ? »
« Est-ce bien le bon destinataire ? »
« Ce fichier doit-il réellement être partagé avec toute l’équipe ? »
Ce type de question permet de relier la cybersécurité aux habitudes de travail plutôt qu'à un discours purement technique.
Signalement d’un incident
Un programme de sensibilisation doit toujours expliquer comment signaler un problème.
Un collaborateur qui vient de cliquer sur un lien suspect doit savoir quoi faire immédiatement. Il ne doit pas hésiter par peur d'être sanctionné ou parce qu'il pense que « ce n'est probablement rien ».
Une procédure simple peut préciser :
- le canal de signalement ;
- la personne ou l'équipe à contacter ;
- les informations à conserver ;
- les actions à éviter ;
- les premières mesures à prendre selon la situation.
Cybermalveillance.gouv.fr rappelle notamment que les collaborateurs peuvent être les premiers témoins d'une cyberattaque et qu'ils doivent disposer de consignes claires pour réagir rapidement.
Comment organiser une campagne de sensibilisation ?
Une campagne efficace ne repose pas nécessairement sur une longue formation unique. Pour une PME, il est généralement plus pertinent de répartir les actions dans le temps.
L'ANSSI et les services publics de cybersécurité mettent à disposition différents formats de sensibilisation : ressources pédagogiques, sessions, quiz, exercices et simulations.
Commencer par un état des lieux
Avant de choisir les thèmes, il est utile d'identifier les usages qui présentent le plus de risques.
Quelques questions peuvent servir de point de départ :
- Quels outils les collaborateurs utilisent-ils quotidiennement ?
- L'entreprise utilise-t-elle Microsoft 365 ou d'autres services cloud ?
- Les équipes travaillent-elles régulièrement à distance ?
- Certains salariés effectuent-ils des paiements ou manipulent-ils des données financières ?
- Existe-t-il une procédure de signalement ?
- Les nouveaux arrivants reçoivent-ils une sensibilisation ?
- Les collaborateurs savent-ils reconnaître une demande inhabituelle ?
Cet état des lieux permet d'éviter une formation générique qui traite de sujets éloignés de la réalité de l'entreprise.
Formation initiale et rappels réguliers
Une sensibilisation peut commencer par une session initiale destinée à l'ensemble des collaborateurs.
Elle peut ensuite être complétée par des rappels courts :
- une situation à analyser ;
- une fiche réflexe ;
- un quiz ;
- une courte vidéo ;
- un exemple de fraude ;
- un rappel consacré à un outil utilisé dans l'entreprise.
La régularité permet de maintenir l'attention sans transformer la sensibilisation en contrainte administrative.
Adapter les contenus aux profils
Le programme peut également être différencié.
Un collaborateur administratif n'est pas confronté exactement aux mêmes situations qu'un dirigeant, un comptable ou un administrateur informatique.
Par exemple :
| Profil | Situations à travailler |
|---|---|
| Tous les collaborateurs | phishing, mots de passe, pièces jointes, signalement |
| Direction | fraude au président, demandes urgentes, données sensibles |
| Finance / comptabilité | changement de coordonnées bancaires, factures, virements |
| RH | données personnelles, pièces jointes, comptes candidats |
| Télétravailleurs | accès à distance, appareils, Wi-Fi, partage de documents |
| Référents informatiques | signalement, compromission de compte, réaction à incident |
Cette personnalisation améliore la pertinence du programme et évite de présenter les mêmes exemples à tous les métiers.
Faut-il organiser des simulations de phishing ?
Oui, une simulation peut faire partie d'un programme de sensibilisation, à condition d'être préparée et utilisée comme un outil pédagogique.
Une simulation permet de placer les collaborateurs dans une situation proche de celles qu'ils peuvent réellement rencontrer. L'objectif n'est pas de « piéger » les salariés ni de désigner publiquement ceux qui ont commis une erreur.
Il s'agit plutôt d'observer les réflexes collectifs et d'identifier les sujets qui doivent être renforcés.
Les autorités françaises utilisent elles-mêmes des campagnes de sensibilisation basées sur des simulations d'hameçonnage, notamment dans l'Opération Cactus 2026.
Comment utiliser une simulation correctement ?
Une démarche responsable peut suivre quatre étapes :
- définir l'objectif de l'exercice ;
- informer les responsables concernés et cadrer les règles ;
- analyser les résultats de manière globale ;
- proposer un rappel pédagogique après l'exercice.
Il est préférable d'éviter toute logique de classement ou d'humiliation. Une erreur pendant un exercice peut au contraire révéler un besoin de formation.
La simulation n'est pas une garantie de sécurité. Elle constitue seulement un moyen parmi d'autres pour évaluer certains réflexes.
Comment mesurer l'efficacité d'une sensibilisation ?
La réussite d'un programme ne se mesure pas uniquement au nombre de salariés ayant suivi une formation.
Il est plus intéressant de suivre quelques indicateurs simples.
Exemples d'indicateurs
Selon les outils et les objectifs de l'entreprise, on peut suivre :
- taux de participation aux sessions ;
- taux de complétion des modules ;
- résultats aux quiz ;
- nombre de signalements d'emails suspects ;
- délai moyen de signalement ;
- évolution des résultats lors de simulations ;
- thèmes qui génèrent le plus d'erreurs ou de questions ;
- nombre de collaborateurs ayant reçu un rappel au cours de l'année.
Ces indicateurs doivent être interprétés avec prudence. Une hausse du nombre de signalements peut par exemple traduire une meilleure vigilance plutôt qu'une hausse des attaques.
L'indicateur le plus utile dépend donc du programme et du comportement que l'entreprise cherche à améliorer.
Exemple de programme de sensibilisation sur 12 mois
Une PME peut organiser un programme progressif sans mobiliser ses équipes pendant de longues périodes.
Mois 1 : lancement
Présentation des principaux risques et des règles essentielles de l'entreprise.
Mois 2 : mots de passe et comptes
Rappels sur les mots de passe, l'authentification renforcée et les comportements à éviter.
Mois 3 : phishing
Reconnaître un message suspect et savoir comment le signaler.
Mois 4 : pièces jointes et liens
Apprendre à vérifier une demande avant d'ouvrir un fichier ou d'utiliser un lien.
Mois 5 : données sensibles
Identifier les données qui doivent être protégées et les erreurs de partage à éviter.
Mois 6 : exercice
Organiser un quiz ou une simulation adaptée au contexte de l'entreprise.
Mois 7 : télétravail
Rappeler les bonnes pratiques liées aux équipements, aux accès et au partage de données à distance.
Mois 8 : fraude au dirigeant
Travailler sur les demandes urgentes, les changements de coordonnées bancaires et les procédures de vérification.
Mois 9 : appareils mobiles
Sensibiliser aux téléphones, ordinateurs portables, pertes ou vols d'équipements.
Mois 10 : signalement
Revoir la procédure interne et vérifier que chacun sait qui contacter.
Mois 11 : rappel phishing
Reprendre les erreurs ou questions observées au cours de l'année et proposer de nouveaux exemples.
Mois 12 : bilan
Analyser les indicateurs disponibles et définir les priorités de sensibilisation pour l'année suivante.
Ce calendrier n'est qu'un exemple. Il doit être adapté à la taille de l'organisation, à ses métiers, à ses outils et aux risques réellement identifiés.
Sensibilisation ponctuelle ou programme continu ?
Une session ponctuelle peut être utile pour lancer une démarche, mais elle ne suffit pas nécessairement à installer des réflexes durables.
Un programme continu permet de revenir régulièrement sur les situations auxquelles les collaborateurs sont réellement confrontés.
L'objectif n'est pas de multiplier les formations. Il est de trouver un rythme compatible avec l'activité de l'entreprise et suffisamment régulier pour maintenir les bons réflexes.
Une PME peut ainsi privilégier des formats courts et fréquents plutôt qu'une formation très longue qui ne serait réalisée qu'une seule fois.
Comment éviter une sensibilisation trop théorique ?
La meilleure manière de rendre une sensibilisation concrète consiste à partir du quotidien des équipes.
Plutôt que de présenter uniquement des définitions, on peut demander :
« Vous recevez ce message : que faites-vous ? »
« Un fournisseur demande de modifier son RIB : quelle vérification appliquez-vous ? »
« Vous venez de saisir votre mot de passe sur un site qui vous semble suspect : qui contactez-vous ? »
« Votre ordinateur affiche un comportement inhabituel : quelle est la première action à effectuer ? »
Ces situations permettent de vérifier si les collaborateurs savent réellement appliquer les règles.
Quelle place pour la sensibilisation dans une stratégie de cybersécurité ?
La sensibilisation est un élément de la cybersécurité, mais elle ne remplace pas les protections techniques et organisationnelles.
Une démarche cohérente combine notamment la protection des comptes, la mise à jour des systèmes, la sécurisation des postes, la sauvegarde des données, la gestion des accès, la surveillance et la préparation à la réponse aux incidents.
La page dédiée à la cybersécurité en entreprise présente cette approche globale et les différents niveaux de protection pouvant être mis en place par une organisation : découvrir notre approche de la cybersécurité en entreprise.
Pour approfondir la dimension comportementale, consultez également notre article consacré à la culture cybersécurité en entreprise : comment installer une culture cybersécurité durable.
Pour les menaces liées spécifiquement au phishing, notre guide sur le hameçonnage en entreprise permet d'aller plus loin sur la reconnaissance et la prévention de cette menace.
FAQ sur la sensibilisation à la cybersécurité en entreprise
Qu'est-ce que la sensibilisation à la cybersécurité en entreprise ?
La sensibilisation à la cybersécurité consiste à aider les collaborateurs à reconnaître les situations à risque et à adopter les bons réflexes dans leurs usages numériques. Elle peut couvrir le phishing, les mots de passe, les données sensibles, les pièces jointes, les accès et le signalement des incidents.
À quelle fréquence faut-il sensibiliser les collaborateurs ?
Il n'existe pas un rythme unique adapté à toutes les entreprises. Une session initiale peut être complétée par des rappels réguliers, des quiz, des exercices ou de courtes communications. L'objectif est de maintenir les réflexes dans le temps sans surcharger les équipes.
Que faut-il apprendre aux salariés en priorité ?
Les priorités dépendent de l'activité, mais un programme PME peut commencer par le phishing, la protection des comptes, les mots de passe, les pièces jointes, les données sensibles et la procédure de signalement. Les contenus doivent ensuite être adaptés aux métiers les plus exposés.
Une simulation de phishing est-elle utile ?
Une simulation de phishing peut aider à observer certains réflexes et à identifier les sujets à renforcer. Elle doit être utilisée dans une démarche pédagogique, avec un cadre clair et sans logique d'humiliation. Elle ne remplace ni la formation ni les mesures techniques de protection.
Comment savoir si une sensibilisation est efficace ?
Il est possible de suivre plusieurs indicateurs : participation, résultats aux quiz, nombre de signalements, délai de signalement ou évolution des résultats lors d'exercices. Ces données doivent être interprétées dans leur contexte : une augmentation des signalements peut par exemple traduire une meilleure vigilance.
Qui doit participer à la sensibilisation ?
Tous les collaborateurs utilisant les outils numériques de l'entreprise peuvent être concernés. Le contenu peut toutefois être adapté aux responsabilités : finance, direction, ressources humaines, télétravail, fonctions commerciales ou équipes informatiques peuvent rencontrer des situations différentes.
Une formation annuelle suffit-elle ?
Une formation annuelle peut constituer un point de départ, mais elle ne garantit pas à elle seule l'acquisition de réflexes durables. Des rappels courts, des exercices et des mises en situation répartis dans l'année permettent de maintenir l'attention et d'adapter progressivement le programme aux risques observés.
Conclusion
Une sensibilisation efficace à la cybersécurité ne consiste pas à demander aux collaborateurs de retenir une longue liste de règles. Elle consiste à leur donner des réflexes simples, applicables dans les situations qu'ils rencontrent réellement.
Pour une PME, la démarche peut commencer par quelques fondamentaux : reconnaître une demande inhabituelle, vérifier avant d'agir, protéger ses comptes, manipuler les données avec attention et savoir immédiatement comment signaler un incident.
Le programme peut ensuite évoluer avec des rappels, des exercices, des simulations et des indicateurs permettant de mesurer les progrès.
La sensibilisation devient ainsi un véritable processus de prévention, intégré au fonctionnement quotidien de l'entreprise plutôt qu'une formation isolée.