Passer au contenu principal

OM Conseil

Catégories
Conseil IT Cybersécurité Maintenance & support Numérique Responsable

Les meilleures pratiques pour un télétravail réussi

Temps de lecture : 11 minutesVous êtes ou serez amené à travailler à distance de vos locaux professionnels que ce soit pour quelques jours par semaine ou à temps plein. Depuis 2009 et le risque de pandémie H1N1, nous avons développé une expérience de terrain, qui intègre notre programme Alternative 2030, afin de faciliter le “mieux travailler ensemble” de manière simple, efficace, agile et surtout sécurisée. Comme beaucoup de nos développements et best practices chez OM Conseil, nous vous les partageons ici en espérant que cela vous permettra à vous aussi de développer cette culture de l’engagement en équipe. Si vous réussissez, nous réussirons ! L’état d’esprit et le maintien [ou la création] de la culture adaptée au travail à distance SOYEZ AGILE. Il n’y a pas un seul et unique modèle, chaque organisation développera sa propre méthode en mode “essais – erreurs”. Sachez-le dès le départ, cela vous évitera bien des désillusions. CONFIANCE ! Le principal frein à l’expansion du télétravail (hors périodes de pandémie et de “grand confinement”) c’est le manque de confiance des managers et patrons envers leurs collaborateurs. Si vous êtes en responsabilité et n’avez déjà pas pleinement confiance dans vos équipes au bureau, que feront-elles loin de vous ? N’attendez pas d’être contraint par un confinement imposé pour le vérifier. Parlez-en, instaurez des règles permettant de savoir qui fait quoi, quand et pour combien de temps. Habituez-vous au partage de l’information sur les projets en cours en faisant des mises à jour fréquentes dans vos principaux outils de communication. Vous verrez, vos collègues s’y mettront aussi. Les messageries d’équipe à la “Slack” ou les outils de gestion de tâches à la “Trello” sont parfaits pour ça. QUI SAIT QUI FAIT QUOI ? Définissez ou rappelez les zones de responsabilité de chacun. Rien de pire que d’avoir des trous dans la raquette en terme de tâches à réaliser. Vous savez le “c’est pas moi c’est lui !” ou encore “je ne savais pas que c’était à moi de le faire ?!”. Pour cela, vérifiez vos processus tels que le cycle de vie de vos clients et assurez-vous que chaque étape est bien gérée par une ou plusieurs personnes qui savent ce qu’elles ont à faire et pour quand.  PENSEZ COMMUNICATION. Lorsque je travaille à distance des autres et que les seuls outils sont les emails, la messagerie d’équipe, le téléphone (que j’utilise de moins en moins) et la visio, j’ai vite fait de me faire des films, de m’écarter de mes objectifs et de ceux de l’équipe. Voire de ne plus rien faire. Pour contrer cet effet naturel, ancrez des pratiques de réunions courtes, quotidiennes mais non-obligatoires, par exemple un point dans la matinée et un second dans l’après-midi. 15 minutes max. Couplées à une pause café ça ne sera que plus apprécié ! Dois-je le faire avec toute l’organisation ou en petites équipes ? Tout dépendra de la taille et de votre fonctionnement. Plutôt en silos ? Vous allez préférer rester entre vous. Vous êtes en gouvernance partagée ? Vous apprécierez de fonctionner avec toute l’organisation. Pour ceux qui connaissent le format des « stand-up meeting » du lean management et autres méthodes dites agiles c’est à peu près ce qu’il faut réussir à reproduire à distance. SOYEZ SENSIBLE AUX SIGNAUX FAIBLES Quand je vois mes collègues quotidiennement au bureau c’est facile pour moi, si j’ai de l’empathie, d’être à l’écoute et de soutenir celui ou celle qui ne va pas bien. A distance ça se complique. Là encore, les points quotidiens devront avoir un minimum de formalisme permettant de détecter ces signaux et de proposer aide et soutien, en groupe ou en face à face. Pour ce faire, rythmez vos réunions par un « tour de météo » des collaborateurs au tout début et un partage de feedback à la fin, c’est rapide et très puissant. DOCUMENTEZ, documentez, documentez… Plus vous le ferez et plus vous faciliterez la tâche de vos collègues lorsqu’ils auront besoin de connaître les détails d’un dossier commercial, d’un contrat, d’un chantier ou encore d’un ticket d’incident au service clients. INDIQUEZ VOS HORAIRES de travail à vos collègues, cela réduira le risque d’être dérangé en plein petit-déjeuner ou pendant votre micro-sieste de 14h. Vous devez faire un break d’une ou deux heures ? Prévenez vos collègues et managers. Définissez-vous quelques RÈGLES BIEN A VOUS et en accord avec votre environnement direct. Il est très important de bien dissocier votre temps de travail de votre vie privée. La frontière étant plus que subtile en télétravail, il vous appartient de faire en sorte de ne pas mélanger ces deux univers au risque de frôler le burnout. Souvenez-vous de la toupie de Leonardo Di Caprio dans le film Inception. Faites de même, inventez-vous une stratégie qui vous permettra de couper franchement après vos 7 ou 8 heures de travail quotidien. Et à midi aussi. Certains promènent leur chien. D’autres quittent leur paire de chaussures “du boulot” et remettent les tongs. D’autres encore coupent téléphone pro et ordi.   Rester chez soi tous les jours, surtout lorsque l’on est seul dans sa vie, peut vite devenir psychologiquement problématique. Afin de réduire ce risque efforcez-vous de rejoindre des COMMUNAUTÉS liés à des passions que vous partagez : un groupe dédié sur un réseau social, un club proche de chez vous, voire un espace de coworking. Bien entendu seules les rencontres virtuelles seront possibles en période de “grand confinement”. Il ne peut y avoir une culture d’entreprise s’il n’y a plus d’entreprise physique pour se réunir. Si on ne se connait pas entre collègues, difficile d’avoir envie de s’appeler, de partager, de travailler en équipe. Maintenez des RENDEZ-VOUS DANS LA VRAIE VIE, pour créer du lien, des anecdotes à partager, mieux se connaître et boire un verre ensemble. A défaut de pouvoir se rencontrer fréquemment à cause de la distance ou d’un confinement, instaurez des jeux à distance, des partages informels, appelez-vous pour parler de la pluie et du beau temps mais pas du boulot ! Last but not least….Avant de parler de la culture d’entreprise : PRENEZ SOIN DE VOUS ! Choisissez un mobilier adapté, un espace sympa (évitez la cave ou sous l’escalier), Bougez très régulièrement, sortez
Catégories
Infogérance IT

Infogérance informatique à Mantes-la-Ville : faire évoluer le système informatique de votre entreprise

Temps de lecture : 6 minutesUn système informatique peut répondre correctement aux besoins d’une entreprise pendant plusieurs années, puis devenir progressivement moins adapté. Les logiciels se multiplient, les échanges de données évoluent, de nouveaux collaborateurs arrivent et les équipements ne suivent plus toujours le rythme de l’activité. Les difficultés ne prennent pas forcément la forme d’une panne majeure : elles apparaissent parfois sous la forme de lenteurs, de procédures compliquées ou d’une infrastructure devenue difficile à administrer. Pour une PME située à Mantes-la-Ville, ces changements invitent à regarder l’informatique comme un environnement qui doit évoluer avec l’entreprise. L’infogérance informatique peut apporter un cadre de suivi et un accompagnement technique pour maintenir la cohérence du système d’information, identifier les besoins et préparer les adaptations nécessaires. OM Conseil accompagne les entreprises dans la gestion et l’évolution de leur environnement informatique. Le niveau d’accompagnement et les modalités d’intervention doivent être étudiés selon la situation de chaque entreprise. Quand le système informatique ne correspond-il plus aux besoins de l’entreprise ? Une infrastructure n’a pas besoin d’être en panne pour nécessiter une évolution. Plusieurs signaux peuvent montrer que l’environnement informatique ne répond plus aussi bien aux usages. Les équipements ne suivent plus le rythme de l’activité Des postes anciens, des capacités de stockage insuffisantes ou des équipements réseau inadaptés peuvent ralentir certaines tâches. Le problème ne se résout pas toujours par le remplacement immédiat de tout le matériel. Il faut d’abord identifier les équipements concernés, leur rôle et les conséquences de leurs limites. Les outils se sont accumulés sans vision d’ensemble Au fil du temps, une entreprise peut adopter plusieurs logiciels, services cloud et solutions de partage. Si leur utilisation n’est pas documentée, les collaborateurs peuvent rencontrer des doublons, des difficultés d’accès ou des procédures différentes selon les équipes. Un suivi informatique structuré aide à comprendre les dépendances entre les outils et à identifier les simplifications possibles. Les besoins des collaborateurs ont changé Le développement du travail à distance, l’arrivée de nouveaux salariés ou l’ouverture d’un service peuvent modifier les besoins en accès, en équipements et en assistance. Les droits utilisateurs, les ressources partagées et les procédures doivent alors être réexaminés. Les opérations techniques reposent sur des habitudes informelles Lorsque seules une ou deux personnes connaissent les configurations, les mots de passe d’administration ou les procédures de dépannage, l’entreprise peut devenir dépendante de connaissances difficiles à transmettre. Une documentation adaptée et une répartition claire des responsabilités réduisent cette fragilité organisationnelle. Quel rôle l’infogérance peut-elle jouer dans l’évolution du système d’information ? L’infogérance ne se limite pas à maintenir l’existant. Selon les missions définies, elle peut aussi aider l’entreprise à préparer et organiser les évolutions de son environnement informatique. Établir une vision de l’environnement actuel Avant de faire évoluer une infrastructure, il faut comprendre ce qui existe : postes, serveurs, réseau, applications, comptes, solutions de stockage et services cloud. Cet état des lieux permet de repérer les composants essentiels, les dépendances et les points qui méritent une attention particulière. Il sert également à éviter les décisions isolées, comme l’ajout d’un nouvel outil qui ne serait pas compatible avec les usages ou l’organisation existante. Prioriser les améliorations Toutes les évolutions ne présentent pas le même niveau d’urgence. Certaines répondent à un risque de sécurité ou à une difficulté opérationnelle importante ; d’autres relèvent du confort d’utilisation ou d’un projet à moyen terme. Une démarche structurée consiste à classer les besoins selon leur impact sur l’activité, leur faisabilité, leur coût et les dépendances techniques. Cette hiérarchisation aide la direction à décider dans quel ordre engager les changements. Préparer les changements sans désorganiser les équipes Une migration, un changement de logiciel ou le renouvellement d’équipements peut perturber les habitudes de travail. Il faut donc prévoir les étapes, les tests, les sauvegardes nécessaires, les personnes concernées et les modalités de retour arrière lorsque cela est pertinent. Le prestataire peut accompagner la préparation technique et la mise en œuvre des opérations qui entrent dans le périmètre convenu. Maintenir une cohérence dans la durée Après une évolution, le suivi ne doit pas s’arrêter à la mise en service. Les configurations, la documentation, les accès et les procédures doivent rester cohérents avec le nouvel environnement. C’est l’un des intérêts d’un accompagnement informatique régulier. La page Infogérance informatique d’OM Conseil présente l’approche générale de l’entreprise en matière de gestion et de suivi des environnements informatiques. Quels projets informatiques peuvent justifier un accompagnement ? Les besoins varient selon les entreprises, mais certaines évolutions reviennent fréquemment dans les PME. Développement de l’effectif. L’arrivée de nouveaux collaborateurs nécessite de préparer les postes, les comptes, les accès et les outils de travail. Renouvellement des équipements. Le remplacement de postes ou de serveurs doit tenir compte des usages, des logiciels, de la compatibilité et des besoins à venir. Il est préférable de raisonner à partir des fonctions attendues plutôt que de choisir un matériel uniquement sur ses caractéristiques commerciales. Évolution des outils collaboratifs. La messagerie, le partage documentaire et les espaces de travail peuvent nécessiter une réorganisation pour faciliter les échanges et mieux contrôler les accès. Adaptation de l’infrastructure. Une évolution du réseau, des serveurs ou des solutions cloud peut être envisagée lorsque l’environnement existant ne répond plus aux besoins. Le choix doit tenir compte de la sécurité, de la continuité d’activité, des coûts et des compétences nécessaires à l’administration. Renforcement de la protection des données. Les évolutions techniques sont aussi l’occasion de réexaminer les droits d’accès, les sauvegardes et les pratiques de sécurité. Ces projets ne sont pas tous automatiquement inclus dans un contrat d’infogérance. Leur prise en charge doit être définie selon les missions convenues avec le prestataire. Comment éviter que les évolutions informatiques deviennent une succession d’urgences ? Une entreprise peut limiter les décisions prises dans la précipitation en mettant en place quelques pratiques simples. Tenir une documentation à jour La documentation doit permettre de retrouver les informations essentielles sur les équipements, les applications, les accès et les procédures. Elle doit être protégée et accessible uniquement aux personnes autorisées. Planifier les évolutions Un calendrier prévisionnel permet de distinguer les opérations

Catégories
Infogérance IT

Infogérance informatique à Gargenville : quelle partie de vos tâches informatiques devriez-vous externaliser ?

Temps de lecture : 6 minutesToutes les entreprises n’ont pas besoin du même niveau d’accompagnement informatique. Certaines disposent d’un collaborateur qui gère les demandes courantes, mais manquent de temps ou de compétences pour administrer les serveurs et sécuriser l’ensemble du réseau. D’autres n’ont aucune ressource technique en interne et doivent s’appuyer sur un partenaire extérieur pour assurer le suivi de leurs outils numériques. Pour une PME située à Gargenville, la question n’est donc pas seulement de savoir s’il faut externaliser l’informatique. Il faut surtout déterminer quelles missions peuvent être confiées à un prestataire, lesquelles doivent rester sous la responsabilité de l’entreprise et comment organiser leur collaboration. L’infogérance informatique permet de construire cette organisation. Elle peut concerner une partie du système d’information ou couvrir un périmètre plus large, selon les besoins et les moyens disponibles. OM Conseil accompagne les entreprises dans la gestion et le suivi de leur environnement informatique ; le périmètre adapté à votre structure doit être étudié avec ses équipes. Pourquoi une PME peut-elle avoir intérêt à externaliser son informatique ? La gestion informatique mobilise des compétences variées. Au-delà du dépannage des ordinateurs, il faut suivre les comptes utilisateurs, les équipements réseau, les applications, les mises à jour, les sauvegardes et les questions de sécurité. Dans une petite structure, ces tâches sont parfois réparties entre plusieurs collaborateurs qui les assurent en complément de leur fonction principale. Cette organisation peut fonctionner pendant un certain temps, mais elle montre ses limites lorsque le parc se développe ou que les outils deviennent plus complexes. L’externalisation peut répondre à plusieurs situations : L’objectif n’est pas nécessairement de transférer toutes les tâches à un prestataire. Il s’agit de trouver une répartition cohérente entre les ressources internes et l’accompagnement externe. Pour comprendre les différents niveaux de prise en charge possibles, consultez la page Infogérance informatique d’OM Conseil. Infogérance partielle ou complète : comment choisir ? Le choix dépend principalement de l’organisation de l’entreprise, de ses compétences internes et de la complexité de son environnement informatique. L’infogérance partielle : renforcer les ressources existantes Une entreprise qui dispose déjà d’un référent informatique peut conserver la coordination de ses outils tout en externalisant certaines missions. Cette solution permet de compléter les compétences internes sans nécessairement modifier toute l’organisation. Les tâches confiées à un prestataire peuvent, selon le besoin et le contrat retenu, concerner : Cette formule suppose de définir précisément qui fait quoi. Le référent interne doit savoir quelles demandes transmettre, quelles décisions il peut prendre et quelles opérations relèvent du prestataire. L’infogérance complète : confier un périmètre plus large Lorsqu’une PME ne possède pas d’équipe informatique dédiée, elle peut envisager une externalisation plus étendue. Le prestataire prend alors en charge un ensemble de missions définies : suivi du parc, assistance, maintenance, administration et accompagnement technique. Une infogérance complète ne signifie pas que la direction n’a plus aucun rôle. L’entreprise reste responsable de ses choix, de ses priorités métier et de la validation des évolutions importantes. Le prestataire apporte les compétences techniques et assure les missions convenues. Le périmètre exact doit être écrit et validé avant le démarrage. Il faut notamment distinguer les tâches récurrentes, les projets spécifiques et les prestations qui nécessitent une intervention ou une facturation séparée. Une organisation hybride : conserver les décisions, externaliser l’expertise Entre ces deux modèles, une organisation hybride peut être pertinente. La direction ou un responsable interne conserve la maîtrise des priorités, tandis que le prestataire prend en charge les opérations techniques définies ensemble. Cette approche peut convenir à une PME qui souhaite garder une bonne connaissance de son système d’information sans devoir recruter ou mobiliser en permanence toutes les compétences nécessaires. Quelles missions peuvent être confiées à un prestataire d’infogérance ? Le contenu d’une prestation dépend de l’environnement technique et des attentes de l’entreprise. Il est donc important de ne pas considérer qu’un service est automatiquement inclus dans toute formule d’infogérance. Le support aux collaborateurs Les utilisateurs peuvent rencontrer des difficultés liées à leurs postes, à leurs logiciels, à la messagerie ou aux accès aux ressources partagées. Un dispositif de support permet de centraliser les demandes, de les qualifier et de suivre leur résolution selon les modalités convenues. La maintenance et le suivi des équipements Le suivi technique des postes, serveurs et équipements réseau permet de repérer les besoins d’entretien et les anomalies. La maintenance peut être préventive ou corrective, selon le périmètre défini. La page Maintenance informatique présente cette expertise complémentaire. L’administration du système d’information Certaines entreprises ont besoin d’un accompagnement pour administrer leurs comptes, leurs serveurs, leurs accès ou leurs outils collaboratifs. Ces opérations nécessitent des procédures claires et une gestion rigoureuse des droits. La sécurité et les sauvegardes La protection des postes, des accès et des données doit être étudiée en fonction des risques de l’entreprise. Les responsabilités relatives aux sauvegardes, aux contrôles et à la restauration doivent être explicites. Il faut vérifier ce qui est inclus dans le service et ce qui relève d’une prestation complémentaire. L’accompagnement des évolutions Une entreprise peut avoir besoin d’aide pour faire évoluer ses outils, intégrer de nouveaux collaborateurs, adapter son infrastructure ou préparer un changement d’application. L’infogérance peut alors s’inscrire dans une relation suivie, au-delà des seules demandes de dépannage. Comment organiser la collaboration entre l’entreprise et son prestataire ? La réussite d’une externalisation repose autant sur l’organisation que sur la technique. Une répartition imprécise des responsabilités peut entraîner des demandes mal orientées, des opérations réalisées en double ou des sujets qui ne sont suivis par personne. Avant le démarrage, il est utile de clarifier plusieurs points. Le périmètre technique. Listez les postes, serveurs, applications, équipements réseau et services concernés. Signalez les outils qui sont particulièrement importants pour l’activité. Les responsabilités. Déterminez les tâches prises en charge par l’entreprise, celles qui sont confiées au prestataire et les décisions qui nécessitent une validation. Les circuits de demande. Les collaborateurs doivent savoir comment signaler un incident, transmettre les informations utiles et suivre leur demande. La documentation. Les accès, configurations, procédures et informations nécessaires à l’exploitation doivent être documentés et gérés de manière sécurisée. Le suivi

Catégories
Infogérance IT

Infogérance informatique à Aubergenville : mieux piloter le système informatique de votre PME

Temps de lecture : 5 minutesDans une PME, l’informatique fonctionne souvent en arrière-plan jusqu’au jour où un problème ralentit le travail de plusieurs collaborateurs. Un poste qui devient instable, un accès partagé qui ne fonctionne plus ou une application métier indisponible peuvent mobiliser rapidement les équipes. Pourtant, ces difficultés ne sont pas toujours isolées : elles peuvent révéler un manque de suivi global du système informatique. Pour une entreprise située à Aubergenville, l’enjeu est donc de ne pas limiter la gestion informatique aux interventions ponctuelles. Une démarche d’infogérance informatique permet d’organiser le suivi des équipements, des utilisateurs et des services numériques dans la durée. L’objectif est de disposer d’un environnement mieux maîtrisé, dont les points sensibles sont identifiés et les besoins suivis. OM Conseil accompagne les entreprises dans la gestion et l’évolution de leur environnement informatique. La nature de l’accompagnement et les modalités d’intervention adaptées à votre entreprise sont à étudier avec ses équipes. Pourquoi le suivi informatique devient-il un sujet de gestion pour une PME à Aubergenville ? Le parc informatique d’une entreprise évolue progressivement. De nouveaux collaborateurs arrivent, des logiciels sont ajoutés, les équipements vieillissent et les usages se diversifient. Sans suivi régulier, il devient difficile de savoir précisément quels matériels sont utilisés, quelles mises à jour restent à effectuer ou quels composants méritent une attention particulière. Cette situation peut créer plusieurs difficultés : L’infogérance apporte une organisation plus structurée. Elle consiste à confier à un prestataire tout ou partie des tâches de gestion informatique, selon un périmètre défini avec l’entreprise. Le dispositif peut associer support aux utilisateurs, suivi des équipements, maintenance, supervision et accompagnement technique. Pour comprendre les différences entre une intervention ponctuelle, la maintenance et une gestion plus globale, consultez la page Infogérance informatique d’OM Conseil. Quels éléments faut-il suivre pour garder la maîtrise de son informatique ? Un pilotage efficace ne consiste pas à accumuler des indicateurs techniques. Il s’agit surtout de disposer d’informations utiles pour prendre les bonnes décisions et éviter que les mêmes difficultés ne se reproduisent. 1. L’état du parc informatique Le premier niveau de suivi concerne les équipements : postes de travail, serveurs, équipements réseau et périphériques essentiels. Une entreprise doit pouvoir identifier les matériels utilisés, leur configuration générale, leur ancienneté et les éventuelles anomalies signalées. Un inventaire actualisé facilite notamment les décisions de maintenance et de renouvellement. Il aide aussi à repérer les équipements qui ne correspondent plus aux besoins des collaborateurs. 2. Les incidents et les demandes des utilisateurs Les demandes d’assistance donnent une indication concrète sur la qualité de l’environnement informatique. Leur suivi permet de repérer les problèmes récurrents : lenteurs, difficultés de connexion, dysfonctionnements logiciels ou problèmes d’accès. Il est utile de distinguer un incident isolé d’un problème qui touche régulièrement plusieurs personnes. Dans le second cas, une analyse plus globale peut être nécessaire : configuration, réseau, application, équipement ou procédure interne. 3. Les mises à jour et la maintenance préventive Un système informatique doit être entretenu même lorsqu’aucune panne n’est visible. Les mises à jour des systèmes et logiciels, les contrôles techniques et le suivi des équipements contribuent à limiter les risques liés à des composants obsolètes ou mal maintenus. La maintenance informatique proposée par OM Conseil constitue un complément à examiner selon les besoins et le périmètre retenu. 4. Les sauvegardes et la protection des données Une entreprise doit savoir quelles données sont sauvegardées, selon quelles modalités et comment leur restauration pourrait être effectuée. La simple présence d’un outil de sauvegarde ne suffit pas : il faut également vérifier son fonctionnement et s’assurer que les données importantes sont bien couvertes. La protection des accès, des postes et des informations doit être considérée dans la gestion globale du système d’information. Les mesures précises dépendent de l’activité, des outils utilisés et de la sensibilité des données. 5. Les évolutions et les besoins à venir Le suivi informatique doit aussi aider à anticiper. Une augmentation des effectifs, l’ouverture d’un nouveau site, l’adoption d’un logiciel métier ou le développement du travail à distance peuvent modifier les besoins techniques. Un prestataire d’infogérance peut aider l’entreprise à examiner ces évolutions et à organiser les adaptations nécessaires, dans le cadre des missions définies avec elle. Infogérance : passer d’une informatique subie à une gestion organisée La différence entre une assistance ponctuelle et une démarche d’infogérance tient notamment à la continuité du suivi. Dans le premier cas, l’entreprise sollicite une intervention lorsqu’un problème apparaît. Dans le second, elle définit avec son prestataire un ensemble de missions destinées à suivre et administrer son environnement informatique. Cette organisation peut être totale ou partielle. Une PME qui dispose déjà d’un référent informatique interne peut, par exemple, rechercher un appui sur certaines tâches techniques. Une structure sans équipe dédiée peut envisager une externalisation plus large. Le bon modèle dépend de plusieurs éléments : taille du parc, diversité des applications, contraintes de fonctionnement, compétences disponibles en interne et niveau d’accompagnement attendu. Il est donc préférable de commencer par décrire les usages et les difficultés rencontrées plutôt que de choisir une formule uniquement à partir d’une liste de prestations. Comment préparer un projet d’infogérance à Aubergenville ? Avant de solliciter un prestataire, quelques informations permettent de rendre l’échange plus concret : Cette préparation aide à définir un périmètre réaliste et à distinguer les besoins immédiats des améliorations qui pourront être planifiées. Pourquoi étudier l’accompagnement d’OM Conseil ? OM Conseil présente une offre destinée aux entreprises autour de l’infogérance, du support, de la maintenance et de la sécurisation des environnements informatiques. L’accompagnement doit être défini en fonction de l’organisation, des équipements et des priorités de chaque structure. Pour une PME d’Aubergenville, le premier échange peut permettre de présenter le fonctionnement actuel du système informatique, les difficultés rencontrées et les tâches que l’entreprise souhaite externaliser. Les modalités de prise en charge, le périmètre technique et les conditions d’intervention sont ensuite à confirmer avec OM Conseil. Pour en savoir plus sur l’entreprise et ses expertises, consultez la page Qui sommes-nous ?. FAQ – Infogérance informatique à Aubergenville Qu’est-ce que l’infogérance informatique pour une PME ? L’infogérance

Catégories
Conseil IT

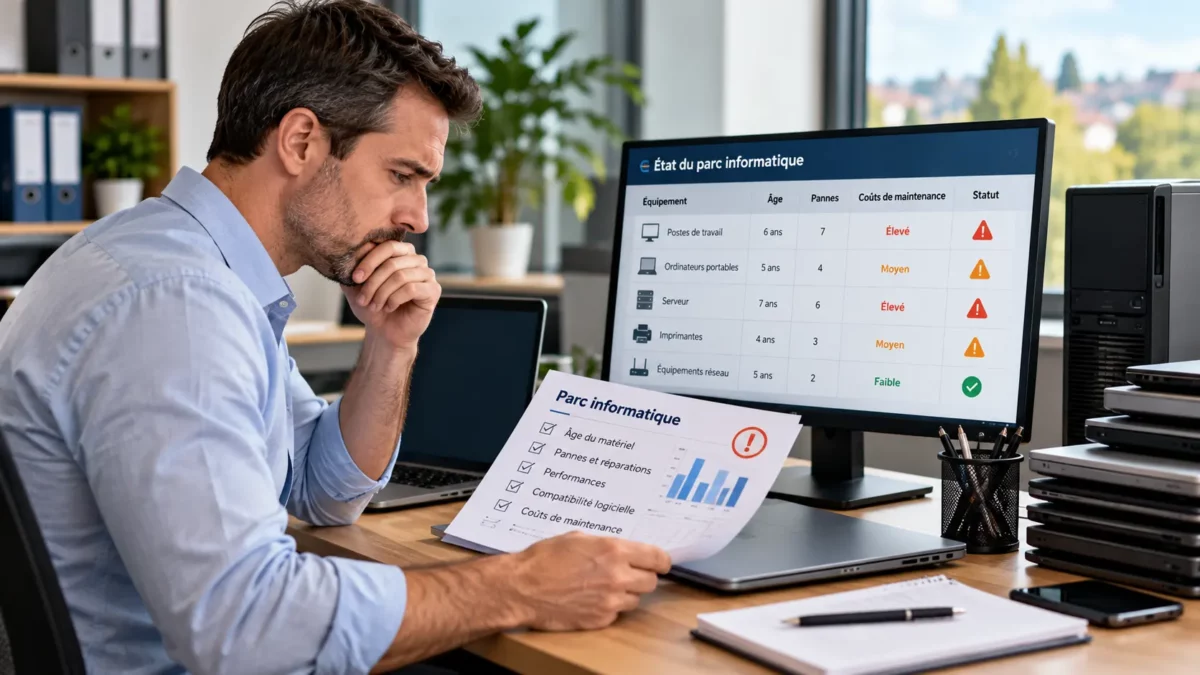
Comment repérer un parc informatique devenu coûteux à maintenir ?

Temps de lecture : 6 minutesUn parc informatique devient coûteux à maintenir lorsque les réparations répétées, les incidents, les pertes de temps et les problèmes de compatibilité finissent par peser davantage que les bénéfices du matériel conservé. L’âge des équipements constitue un indice, mais il ne suffit pas : il faut croiser les coûts constatés, la fiabilité, les performances et les besoins réels des utilisateurs avant de décider de réparer ou de remplacer. Pour une PME, l’objectif n’est pas de renouveler systématiquement les équipements anciens. Il s’agit d’identifier ceux qui mobilisent trop de ressources, fragilisent la continuité de l’activité ou ne répondent plus aux exigences des logiciels utilisés. Pourquoi le coût de maintenance ne se limite-t-il pas aux réparations ? Une facture de réparation ne représente qu’une partie du coût supporté par l’entreprise. Lorsqu’un ordinateur fonctionne mal, un collaborateur peut perdre du temps, reporter une tâche ou solliciter plusieurs fois le support. Si les incidents se répètent sur le même équipement, leur traitement finit par mobiliser des ressources supplémentaires. Il faut distinguer trois catégories de coûts : Certains coûts indirects sont difficiles à chiffrer précisément. Il reste toutefois possible de suivre les incidents et le temps perdu, puis de comparer les équipements sur une même période. Cette méthode permet de repérer les matériels qui consomment des ressources disproportionnées par rapport au service rendu. Les cinq signaux d’un parc devenu coûteux à maintenir 1. Les pannes se répètent sur les mêmes équipements Une panne isolée ne signifie pas qu’un ordinateur doit être remplacé. En revanche, des incidents répétés, des composants défaillants ou des interventions qui ne résolvent le problème que temporairement méritent une analyse. Consignez la date de chaque incident, le symptôme observé, la cause identifiée, l’intervention réalisée et son coût. Cet historique aide à déterminer si les incidents sont indépendants ou s’ils révèlent une faiblesse persistante. Il faut également vérifier si le problème provient réellement du matériel. Un défaut réseau, une application mal configurée ou un manque d’espace de stockage peut parfois expliquer les symptômes sans justifier un remplacement immédiat. 2. Les performances ne correspondent plus aux usages Des démarrages lents, des applications qui se figent ou des ralentissements récurrents peuvent réduire l’efficacité des équipes. Avant d’investir dans de nouveaux équipements, il faut identifier la cause : mémoire insuffisante, stockage saturé, logiciels lancés au démarrage, mises à jour ou ressources nécessaires aux applications métier. Une mise à niveau peut parfois suffire. Dans d’autres cas, les limites matérielles rendent cette solution peu pertinente. Le critère essentiel est l’impact sur le travail quotidien : un équipement un peu moins rapide qu’un modèle récent n’est pas forcément problématique s’il reste fiable et adapté à sa fonction. 3. Les logiciels ne sont plus compatibles ou pris en charge Un matériel peut encore fonctionner tout en devenant inadapté à l’environnement logiciel de l’entreprise. La fin du support d’un système d’exploitation, l’impossibilité d’installer une version nécessaire d’une application ou l’absence de correctifs de sécurité peuvent changer la décision. Vérifiez les exigences des logiciels utilisés, les possibilités de mise à niveau et les dates de fin de support annoncées par les éditeurs. Une migration ou une mise à jour peut parfois résoudre le problème, à condition que les prérequis techniques soient satisfaits. Lorsque le maintien du matériel empêche d’appliquer les mises à jour nécessaires ou crée un risque de sécurité qui ne peut pas être raisonnablement maîtrisé, le remplacement doit être étudié en priorité. 4. Les réparations et les pièces deviennent difficiles à justifier Le coût d’une intervention doit être comparé à la valeur d’usage attendue après réparation. Il faut tenir compte du montant de la réparation, de la disponibilité des pièces, de la garantie éventuelle et de la probabilité de nouveaux incidents. Une réparation coûteuse n’impose pas automatiquement un remplacement. Si elle permet de conserver un équipement adapté pendant une durée supplémentaire significative, elle peut rester pertinente. À l’inverse, plusieurs interventions rapprochées peuvent justifier une comparaison avec un équipement neuf ou reconditionné adapté aux besoins. La décision doit aussi intégrer les frais de migration, de configuration et de déploiement du nouvel équipement. Sans cette comparaison, l’entreprise risque de sous-estimer le coût réel de l’alternative. 5. Les incidents perturbent régulièrement l’activité Certains équipements sont particulièrement importants pour le fonctionnement de l’entreprise : poste d’un collaborateur chargé de la facturation, machine utilisée pour une application métier ou serveur hébergeant un service essentiel. Une panne peut avoir des conséquences différentes selon le rôle de l’équipement. Indiquez dans l’inventaire son niveau de criticité, les solutions de secours disponibles et les conséquences d’une indisponibilité. Un équipement peu coûteux à réparer peut néanmoins mériter une priorité élevée si sa défaillance bloque une fonction essentielle. À l’inverse, un matériel ancien mais stable et peu critique peut être conservé sous surveillance. Réparer, mettre à niveau ou remplacer : comment décider ? La décision doit comparer plusieurs scénarios sur une période identique, plutôt que de se limiter au coût de la prochaine réparation. Critère Réparer ou conserver Remplacer État général Défaut ponctuel et équipement stable Défaillances récurrentes ou limites matérielles importantes Compatibilité Logiciels et mises à jour toujours pris en charge Incompatibilité difficile à corriger ou fin de support problématique Coût Intervention raisonnable et durée d’usage supplémentaire crédible Coûts cumulés élevés au regard du service rendu Impact métier Incidents limités et solution de secours disponible Interruptions pénalisantes pour les équipes Évolution des besoins Configuration encore suffisante Besoins devenus incompatibles avec l’équipement La mise à niveau constitue une troisième option. Ajouter de la mémoire, remplacer un support de stockage ou corriger une configuration peut prolonger l’usage d’un équipement, lorsque le matériel le permet et que l’opération reste compatible avec les exigences logicielles. Il est préférable de prendre une décision documentée : conserver avec un suivi, réparer, mettre à niveau ou programmer un remplacement. Cette approche aide à répartir les dépenses et à éviter les achats déclenchés uniquement par l’urgence. Pour approfondir la question du renouvellement et du choix des équipements, consultez la page Vente de matériel informatique professionnel. Pour replacer les dépenses dans une vision plus large, vous pouvez également

Catégories
Cybersécurité

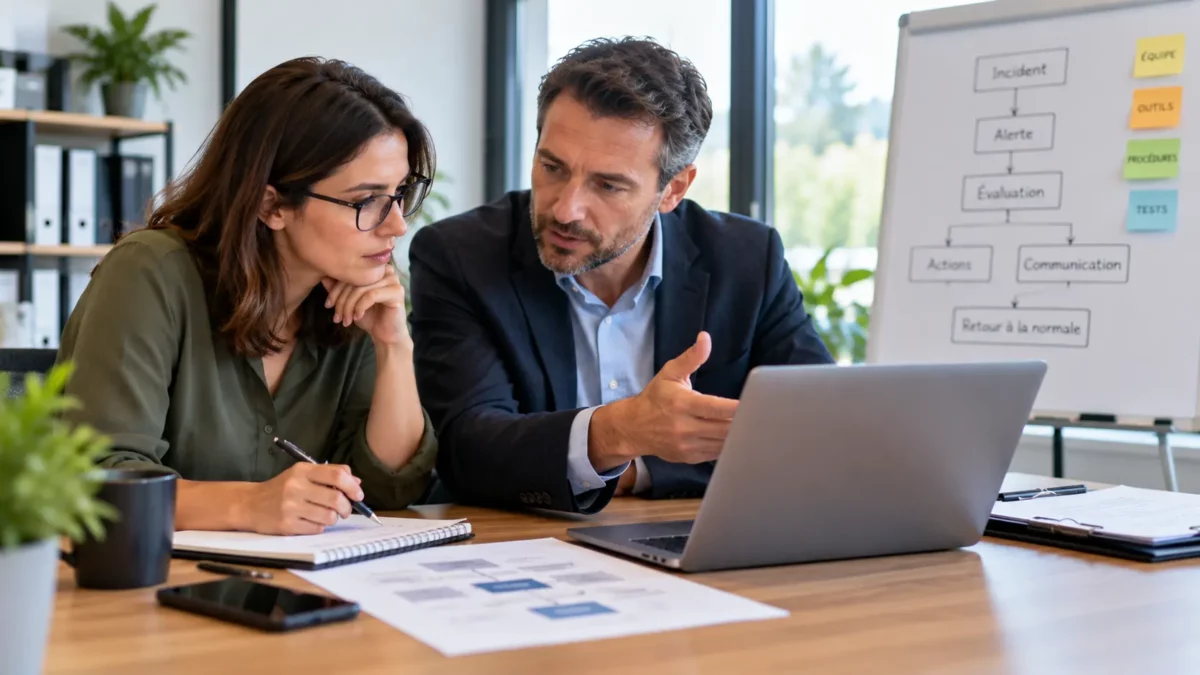
Comment préparer un plan de réponse à un incident cyber dans une PME à Septeuil ?

Temps de lecture : 8 minutesPour préparer un plan de réponse à un incident cyber, une PME doit définir qui alerter, qui prend les décisions, comment limiter la propagation d’une attaque et comment protéger les informations nécessaires à son analyse. La procédure doit couvrir les premières actions, la communication, la continuité de l’activité et le retour à la normale. Elle doit être écrite, accessible et connue des personnes concernées avant qu’un incident survienne. Pourquoi une PME doit-elle préparer sa réponse aux incidents cyber ? Lorsqu’une cyberattaque survient, les équipes peuvent être confrontées simultanément à plusieurs difficultés : des fichiers deviennent inaccessibles, des comptes semblent compromis, la messagerie ne fonctionne plus ou des collaborateurs reçoivent des demandes inhabituelles. Sans consignes préétablies, chacun risque de prendre des décisions isolées, parfois contradictoires. Une procédure de réponse aux incidents permet de réduire cette improvisation. Elle aide l’entreprise à identifier les personnes à prévenir, à organiser les décisions et à limiter les conséquences sur les opérations. Elle ne garantit pas qu’une attaque pourra être évitée, mais elle prépare une réaction plus structurée. Pour une PME de Septeuil comme pour une entreprise d’un autre secteur, le plan doit tenir compte de la réalité de l’organisation : outils utilisés, données sensibles, dépendance à la messagerie, applications métier et ressources disponibles pour gérer une crise. Il ne doit pas être confondu avec un plan de sauvegarde. Les sauvegardes contribuent à récupérer les données ; le plan de réponse organise la gestion de l’incident dans son ensemble. Étape 1 : identifier les incidents qui nécessitent une réaction formelle Il n’est pas nécessaire de prévoir une procédure différente pour chaque événement imaginable. Commencez par identifier les scénarios qui pourraient perturber significativement l’activité ou compromettre des informations. Une compromission de compte de messagerie, une suspicion de ransomware, une fuite de données, un accès non autorisé à un serveur ou une fraude liée à une demande de paiement inhabituelle peuvent nécessiter une réaction coordonnée. Une panne informatique peut aussi révéler un incident de sécurité, même si sa cause n’est pas immédiatement connue. Pour chaque scénario, définissez les signes qui doivent déclencher une alerte. Par exemple, un utilisateur qui constate qu’il ne peut plus ouvrir ses fichiers et voit apparaître des messages inhabituels doit savoir à qui signaler la situation sans chercher lui-même à réparer le système. Les critères doivent rester simples. Les collaborateurs n’ont pas besoin de confirmer qu’il s’agit réellement d’une cyberattaque pour donner l’alerte. Le rôle du plan est justement de permettre une évaluation rapide par les personnes compétentes. Étape 2 : désigner les responsables et les personnes à contacter En situation de crise, il doit être possible d’identifier rapidement la personne qui coordonne la réponse. Dans une petite structure, plusieurs responsabilités peuvent être assumées par une même personne, mais elles doivent tout de même être explicites. Le plan doit notamment préciser qui reçoit les alertes, qui décide des mesures de protection, qui contacte le prestataire informatique et qui valide les communications destinées aux collaborateurs, clients ou partenaires. Il est également utile de prévoir un remplaçant lorsque le responsable principal n’est pas disponible. Les coordonnées importantes doivent être accessibles autrement que par le système informatique potentiellement touché. Si l’entreprise conserve toutes ses informations de contact dans une messagerie devenue indisponible, elle risque de perdre un temps précieux. Préparez une fiche de contacts comprenant les responsables internes, le support informatique, les fournisseurs critiques et, selon les besoins, les interlocuteurs juridiques ou spécialisés. Les numéros et adresses doivent être vérifiés régulièrement. Étape 3 : définir les premières actions en cas de suspicion d’attaque La procédure doit expliquer comment signaler un incident et quelles précautions prendre avant l’arrivée d’un intervenant technique. Elle doit être assez claire pour être suivie par un collaborateur qui n’a aucune compétence en cybersécurité. En cas de suspicion d’attaque, la priorité est de prévenir le contact désigné, de décrire les faits observés et d’éviter les manipulations improvisées. Selon la situation, un professionnel pourra recommander d’isoler un équipement du réseau, de bloquer un compte ou de suspendre certains accès. Il ne faut pas appliquer mécaniquement la même action à tous les incidents. Éteindre un appareil, supprimer des fichiers ou lancer immédiatement une restauration peut compliquer l’analyse ou faire disparaître des éléments utiles à la compréhension de l’attaque. Les décisions techniques doivent tenir compte du scénario et de l’objectif poursuivi. La procédure doit donc distinguer les consignes que chaque collaborateur peut appliquer — comme signaler l’incident et ne pas poursuivre une opération suspecte — des mesures réservées aux personnes autorisées. Étape 4 : prévoir la collecte et la conservation des informations utiles Lorsqu’un incident est détecté, les informations disponibles peuvent aider à comprendre ce qui s’est passé et à déterminer l’étendue du problème. Le plan doit prévoir comment consigner les faits sans demander aux collaborateurs de mener eux-mêmes une enquête technique. Notez l’heure de la découverte, l’équipement ou le compte concerné, les messages affichés, les actions déjà effectuées et les personnes informées. Si un courriel suspect est à l’origine de l’alerte, conservez-le selon les consignes données par le responsable ou le prestataire chargé de l’analyse. Il faut éviter de supprimer précipitamment des messages, de réinitialiser tous les appareils ou de nettoyer les systèmes sans coordination. Ces actions peuvent compliquer la reconstitution des événements. La collecte doit être proportionnée à l’incident et réalisée par les personnes compétentes. L’objectif est de conserver les informations nécessaires au diagnostic, à la remédiation et, lorsque la situation l’exige, aux démarches ultérieures. Étape 5 : organiser la communication pendant la crise Une cyberattaque peut créer de l’incertitude, aussi bien en interne qu’auprès des clients ou des partenaires. Une communication préparée aide à éviter les informations contradictoires et les annonces prématurées. Déterminez qui peut communiquer au nom de l’entreprise, quelles informations doivent être vérifiées avant d’être diffusées et quels canaux alternatifs utiliser si la messagerie est indisponible. Les collaborateurs doivent savoir où trouver les consignes et comment signaler de nouveaux éléments. Il n’est pas nécessaire de communiquer immédiatement tous les détails. Les informations transmises doivent être exactes, utiles et adaptées aux destinataires.

Catégories
Cybersécurité

Comment établir un premier plan d’action de sécurité informatique pour une PME à Garancières ?

Temps de lecture : 7 minutesPour établir un premier plan de sécurité informatique, une PME doit recenser ses données et services essentiels, identifier les risques les plus urgents, puis organiser les actions par priorité. Les premières mesures portent généralement sur les accès, les mises à jour, les sauvegardes, la protection des postes et la sensibilisation des collaborateurs. À Garancières, comme ailleurs, chaque action doit avoir un responsable, une échéance et un moyen de vérification. Pourquoi formaliser un plan d’action de sécurité informatique ? Une entreprise peut utiliser quotidiennement des outils numériques sans disposer d’une vision claire de leur niveau de protection. Les comptes professionnels, les fichiers clients, les logiciels de gestion, les postes de travail et les sauvegardes sont parfois gérés au fil des besoins. Cette organisation peut laisser subsister des faiblesses difficiles à repérer avant un incident. Un plan d’action permet de transformer les constats en tâches concrètes. Il ne s’agit pas de tout sécuriser en une seule fois, mais de décider quelles mesures engager en premier, qui en est responsable et comment vérifier qu’elles ont été réalisées. Cette démarche est complémentaire d’une approche globale de la sécurité informatique pour les entreprises. Elle aide une PME à avancer par étapes, en tenant compte de ses ressources, de son activité et des conséquences possibles d’une interruption. Étape 1 : recenser les ressources numériques essentielles Avant de choisir des mesures, commencez par identifier ce qui doit absolument fonctionner pour que l’entreprise poursuive son activité. L’objectif n’est pas nécessairement de produire un inventaire technique exhaustif, mais de comprendre les dépendances les plus importantes. Listez notamment les postes de travail, les serveurs éventuels, les applications métier, les comptes de messagerie, les espaces de stockage, les données clients et fournisseurs ainsi que les outils de comptabilité ou de facturation. Pour chaque élément, indiquez qui l’utilise, où les données sont stockées et ce qui se passerait s’il devenait indisponible. Cette première cartographie peut rester simple. Un tableau partagé avec les colonnes « ressource », « usage », « responsable », « données concernées » et « impact en cas d’indisponibilité » suffit souvent pour commencer. Étape 2 : repérer les risques prioritaires sans confondre plan d’action et audit complet Une première feuille de route n’a pas besoin de prétendre remplacer un audit technique approfondi. Elle sert à repérer les situations évidentes à traiter, à poser les bonnes questions et à identifier les points qui nécessitent une vérification plus poussée. Par exemple, vérifiez si les comptes sensibles sont protégés par une authentification multifacteur, si les anciens comptes sont désactivés, si les mises à jour sont suivies et si les sauvegardes sont réellement restaurables. Demandez également qui doit être prévenu en cas de perte d’un ordinateur, de suspicion de fraude ou d’indisponibilité d’un service. Pour approfondir les mesures de prévention à l’échelle de l’entreprise, RCB Informatique présente aussi des pistes dans son contenu consacré au renforcement de la sécurité informatique des entreprises. Les contrôles à mener doivent toutefois être adaptés à l’environnement réel de chaque organisation. Étape 3 : sécuriser les comptes et les accès Les comptes de messagerie, les outils collaboratifs et les applications métier peuvent donner accès à des informations importantes. Il est donc utile de commencer par les règles d’accès avant de multiplier les outils de sécurité. Vérifiez que chaque collaborateur utilise un compte nominatif lorsque cela est possible, que les droits correspondent à ses missions et que les comptes des personnes ayant quitté l’entreprise ont été désactivés. Les comptes administrateurs doivent être limités aux personnes qui en ont réellement besoin. Activez l’authentification multifacteur sur les services qui la proposent, en priorité pour la messagerie, les accès distants et les comptes disposant de privilèges élevés. Évitez le partage de mots de passe entre collègues et prévoyez une procédure pour signaler rapidement un compte compromis. Si l’entreprise doit formaliser ses règles, la page de RCB Informatique sur la rédaction d’une charte de sécurité informatique peut servir de point de départ pour réfléchir aux pratiques attendues et aux responsabilités de chacun. Étape 4 : vérifier les mises à jour et la protection des postes Un poste utilisé tous les jours peut devenir un point d’entrée s’il conserve un système ou des logiciels obsolètes. Le plan d’action doit donc préciser comment les mises à jour sont contrôlées et qui intervient lorsqu’un appareil ne peut pas être mis à jour normalement. Commencez par vérifier que les systèmes d’exploitation, les navigateurs et les logiciels courants bénéficient encore d’un support et reçoivent leurs correctifs. Assurez-vous également qu’une protection adaptée est active sur les postes et que les alertes importantes sont prises en compte. L’objectif n’est pas seulement d’installer un logiciel de sécurité. Il faut savoir qui suit les mises à jour, comment les appareils sont recensés et comment les anomalies sont remontées. Si ces tâches sont confiées à un prestataire, définissez clairement le périmètre de son intervention et la manière dont les actions réalisées sont communiquées. Étape 5 : contrôler les sauvegardes et leur restauration Une sauvegarde n’est utile que si elle permet de récupérer les données nécessaires dans un délai acceptable. Vérifiez quelles données sont sauvegardées, à quelle fréquence, où les copies sont conservées et qui contrôle les résultats. Prévoyez un test de restauration sur un échantillon représentatif, selon une procédure maîtrisée. Il permet de vérifier que les fichiers peuvent effectivement être récupérés, plutôt que de se fier uniquement à un message indiquant que la sauvegarde s’est terminée. Les copies de sauvegarde doivent être protégées contre les accès non autorisés et, autant que possible, contre un incident qui toucherait aussi les systèmes de production. Pour examiner les options disponibles, consultez les solutions de sauvegarde de données proposées par RCB Informatique, puis vérifiez leur adéquation avec les besoins de l’entreprise. Étape 6 : sensibiliser les collaborateurs aux situations à risque Les mesures techniques ne suffisent pas si les équipes ne savent pas reconnaître une demande inhabituelle ou réagir à un doute. La sensibilisation peut commencer par des consignes courtes, liées aux situations réellement rencontrées dans le travail quotidien. Expliquez comment vérifier l’expéditeur d’un courriel,

Catégories
Cloud & Microsoft 365

Comment renforcer la sécurité de Microsoft 365 dans une PME à Bréval ?

Temps de lecture : 7 minutesMicrosoft 365 peut être mieux protégé dans une PME en renforçant l’authentification des utilisateurs, en limitant les privilèges administrateurs, en sécurisant la messagerie et en contrôlant le partage des fichiers. À Bréval, comme dans toute entreprise utilisant ces outils, la démarche doit aussi prévoir la surveillance des alertes, la gestion des comptes lors des départs et la récupération des données en cas d’incident. Pourquoi sécuriser Microsoft 365 au-delà du mot de passe ? Un compte professionnel compromis peut exposer des échanges commerciaux, des documents internes ou des informations concernant les clients. Un attaquant peut également tenter d’utiliser ce compte pour envoyer des messages frauduleux, accéder à des fichiers partagés ou se déplacer vers d’autres ressources de l’entreprise. Le risque ne dépend pas uniquement de la robustesse du mot de passe. Il peut aussi provenir d’une authentification insuffisamment protégée, d’un compte administrateur trop largement utilisé, d’un lien de partage accessible à des personnes non prévues ou d’une règle de messagerie malveillante. Sécuriser Microsoft 365 nécessite donc plusieurs mesures complémentaires. Elles doivent être adaptées aux licences souscrites, aux fonctionnalités disponibles et à la manière dont l’entreprise utilise ses outils. Pour replacer ces contrôles dans une démarche plus large, consultez également les informations sur la cybersécurité en entreprise. Pour une PME de Bréval et de son secteur proche, la bonne approche consiste à commencer par un état des lieux de l’environnement existant, puis à traiter les risques les plus importants dans un ordre défini. Il ne s’agit pas d’activer tous les réglages possibles sans discernement, mais de comprendre ce qui est déjà protégé, ce qui reste exposé et qui est responsable de chaque action. 1. Renforcer l’authentification des utilisateurs L’authentification multifacteur (MFA) ajoute une vérification à la connexion, en complément du mot de passe. Elle réduit le risque qu’un mot de passe volé suffise à accéder au compte, même si elle ne supprime pas tous les risques de compromission. L’entreprise doit vérifier que la MFA est activée pour les comptes concernés, en donnant une priorité élevée aux comptes administrateurs et aux utilisateurs qui accèdent à des données sensibles. Il faut également examiner les méthodes d’authentification autorisées et les procédures de récupération d’accès en cas de perte d’un appareil. Lorsque les licences et la configuration le permettent, des stratégies d’accès conditionnel peuvent renforcer les contrôles selon le contexte de connexion. Leur mise en place doit être testée pour éviter de bloquer des utilisateurs légitimes ou des applications nécessaires à l’activité. Il est également important de sensibiliser les collaborateurs aux demandes d’approbation inattendues. Une notification MFA non sollicitée peut indiquer qu’une personne tente de se connecter avec leurs identifiants. Pour les entreprises qui souhaitent approfondir la gestion des identités et des connexions, voir aussi les conseils sur la sécurisation des accès distants et des comptes professionnels. 2. Limiter les privilèges des comptes administrateurs Les comptes administrateurs permettent de modifier des paramètres importants de l’environnement Microsoft 365. S’ils sont compromis, les conséquences peuvent être plus étendues que pour un compte utilisateur ordinaire. Une PME doit identifier les comptes disposant de privilèges élevés, vérifier que ces droits sont réellement nécessaires et limiter leur attribution. Les comptes administrateurs ne devraient pas être utilisés pour la navigation quotidienne ou les échanges courants lorsque des comptes distincts peuvent être prévus. La gestion des accès doit aussi tenir compte des changements d’équipe. Lorsqu’un collaborateur quitte l’entreprise ou change de fonction, ses droits doivent être réexaminés et les privilèges devenus inutiles retirés. Enfin, les opérations sensibles doivent pouvoir être attribuées à des comptes identifiés. Cette traçabilité facilite l’analyse lorsqu’un changement inattendu ou une activité suspecte est détecté. 3. Protéger la messagerie contre le phishing et les connexions suspectes La messagerie reste un point d’entrée important pour les tentatives de fraude. Un message peut imiter un fournisseur, un dirigeant ou un partenaire afin de pousser un collaborateur à ouvrir une pièce jointe, visiter un faux site ou communiquer des informations confidentielles. La sécurité de Microsoft 365 doit donc inclure une vérification des protections de messagerie disponibles dans l’environnement. Selon les licences et les outils déployés, il peut être pertinent d’examiner le filtrage des messages, la détection des liens ou pièces jointes malveillants et les alertes concernant les connexions inhabituelles. Il faut également vérifier les règles de boîte aux lettres et les mécanismes de transfert. Une règle inconnue qui redirige automatiquement les messages vers une adresse externe peut constituer un signe de compromission. Les collaborateurs doivent savoir comment signaler un courriel suspect et à qui transmettre une alerte. Une procédure simple et connue est souvent plus utile qu’une consigne de sécurité complexe que personne n’applique. 4. Maîtriser les partages dans OneDrive, SharePoint et Teams Les outils collaboratifs permettent de partager rapidement des documents avec des collègues, des clients ou des partenaires. Mais un partage mal configuré peut rendre un fichier accessible à un public plus large que prévu. L’entreprise doit examiner les liens de partage existants, les autorisations attribuées aux espaces SharePoint et les droits associés aux équipes Teams. Les règles doivent distinguer les besoins internes des échanges avec des personnes externes. Lorsqu’un document contient des informations sensibles, l’accès doit être limité aux personnes qui en ont besoin. Il est préférable d’attribuer des autorisations ciblées plutôt que de multiplier les liens accessibles à toute personne disposant du lien, lorsque ce type de partage n’est pas nécessaire. Les droits doivent également être revus lorsque les projets se terminent, que des partenaires changent ou que des collaborateurs quittent l’entreprise. Un partage qui était justifié à un moment donné ne doit pas nécessairement rester actif indéfiniment. 5. Vérifier les alertes, les journaux et les activités inhabituelles Les paramètres de sécurité ne suffisent pas s’ils ne sont jamais contrôlés. Une PME doit déterminer quelles alertes sont disponibles, qui les reçoit et comment les incidents sont examinés. Selon les fonctionnalités et licences utilisées, les journaux de connexion, les événements d’audit et les alertes de sécurité peuvent aider à repérer des activités inhabituelles : connexions inattendues, modifications de droits, règles de messagerie suspectes ou opérations inhabituelles sur les fichiers.

Catégories
Conseil IT

Que vérifier dans un contrat d’infogérance informatique pour une PME à Mézières-sur-Seine ?

Temps de lecture : 8 minutesUn contrat d’infogérance peut sembler complet tout en laissant certaines tâches à la charge de l’entreprise. Le support des utilisateurs, la gestion des serveurs, les sauvegardes ou les interventions sur le réseau ne sont pas nécessairement inclus dans la même formule. Pour une PME de Mézières-sur-Seine, l’essentiel est de vérifier que le périmètre contractuel correspond à son environnement informatique réel, et pas seulement à une liste générale de services. Avant de signer un contrat d’infogérance informatique, une PME doit vérifier les équipements et applications pris en charge, les tâches incluses, les exclusions, les modalités de support et la répartition des responsabilités. Le contrat doit correspondre à l’environnement réel de l’entreprise, préciser le coût des prestations complémentaires et prévoir les conditions de restitution des données et de la documentation en fin de collaboration. Pourquoi le périmètre du contrat est-il aussi important ? Deux offres d’infogérance peuvent porter des intitulés similaires tout en couvrant des réalités très différentes. L’une peut inclure l’administration des serveurs et le support utilisateur, tandis qu’une autre se limite à la surveillance technique ou à certaines opérations de maintenance. Cette différence peut devenir problématique lorsqu’un incident concerne un élément qui n’est pas explicitement couvert. L’entreprise peut alors découvrir que le traitement d’une demande, la remise en état d’un équipement ou une opération de configuration relève d’une prestation supplémentaire. Pour éviter cette situation, il faut commencer par décrire le système informatique à prendre en charge. L’objectif n’est pas de produire immédiatement un audit technique complexe, mais de disposer d’une liste suffisamment précise pour discuter du contrat avec le prestataire. Pour une PME, cette préparation peut s’appuyer sur trois questions : Les réponses doivent ensuite se retrouver dans la proposition commerciale, le contrat ou ses annexes. 1. Vérifier les équipements et les applications réellement couverts Le premier contrôle porte sur le périmètre technique. Une mention générale comme « gestion du parc informatique » ne permet pas toujours de savoir précisément quels éléments sont pris en charge. Le contrat doit identifier les catégories d’équipements et de services concernés : postes de travail, serveurs, réseau, comptes utilisateurs, applications métier, messagerie ou outils collaboratifs. Selon l’organisation, il peut aussi être nécessaire de préciser le traitement des équipements situés sur plusieurs sites ou utilisés à distance. L’inventaire doit être suffisamment concret pour éviter les interprétations divergentes. Si un équipement est remplacé ou si une application est ajoutée, il faut également savoir comment sa prise en charge sera intégrée au contrat. Construire une matrice de périmètre Une matrice simple permet de confronter les besoins de la PME au contenu de l’offre. Élément informatique Point à vérifier Postes de travail Les incidents utilisateurs, la configuration et les mises à jour sont-ils couverts ? Serveurs L’administration, la surveillance et les opérations de maintenance sont-elles incluses ? Réseau Les équipements réseau, les connexions et les modifications de configuration sont-ils pris en charge ? Comptes utilisateurs La création, la modification et la désactivation des accès sont-elles prévues ? Applications métier Qui intervient lorsqu’une application ne fonctionne plus : le prestataire, l’éditeur ou un autre intervenant ? Messagerie et outils cloud Quels services sont administrés et quelles opérations restent à la charge de l’entreprise ? Sauvegardes Les tâches de sauvegarde, le suivi des échecs et les tests de restauration sont-ils inclus ? Cette grille doit être adaptée à l’environnement réel de l’entreprise. Il est préférable de faire préciser un élément important plutôt que de supposer qu’il est compris dans le forfait. 2. Distinguer les tâches incluses des prestations complémentaires Le contrat doit expliquer non seulement ce que le prestataire prend en charge, mais aussi ce qui reste en dehors de la prestation habituelle. Certaines opérations peuvent être comprises dans le forfait de maintenance, alors que d’autres relèvent d’un projet ou d’une intervention ponctuelle. C’est notamment le cas de certaines migrations, du déploiement d’un nouveau logiciel, du remplacement d’un serveur ou de la refonte d’une infrastructure. Une exclusion n’est pas forcément un problème. Elle devient une source d’incertitude lorsqu’elle est formulée de manière trop vague ou que son coût n’est pas expliqué. Demandez donc au prestataire de distinguer clairement : Prenons un exemple générique : une PME ajoute plusieurs postes de travail à son parc. Le contrat doit permettre de savoir si leur intégration est comprise, si elle entraîne une modification du forfait et quelles opérations seront facturées en supplément. La même logique s’applique aux nouveaux collaborateurs, aux applications supplémentaires et aux changements d’organisation. 3. Définir précisément le support des utilisateurs Le support informatique représente souvent une part importante de la relation avec le prestataire. Pourtant, l’expression « assistance aux utilisateurs » peut couvrir des niveaux de service très différents. Il faut vérifier les canaux de contact prévus, les horaires de prise en charge, les utilisateurs autorisés à ouvrir une demande et les catégories de problèmes traités. Il est également utile de savoir comment les demandes sont enregistrées et comment l’entreprise peut suivre leur avancement. Le contrat doit distinguer le délai de prise en charge du délai de résolution. Le premier correspond au moment où la demande est traitée ou examinée par le prestataire ; le second dépend notamment de la cause de l’incident, de sa complexité et de la disponibilité des intervenants. Si des engagements de service sont prévus, ils doivent être formulés de façon compréhensible et accompagnés de leurs conditions d’application. Pour approfondir ce sujet, consultez l’article consacré aux accords de niveau de service (SLA) en infogérance. L’objectif est de savoir ce que l’entreprise peut réellement attendre du support, dans quelles conditions et selon quelle procédure. 4. Clarifier les responsabilités de l’entreprise et du prestataire Un contrat d’infogérance ne transfère pas automatiquement toutes les responsabilités informatiques au prestataire. Certaines décisions restent du ressort de l’entreprise, notamment lorsqu’elles concernent les usages, les priorités métier, la validation de changements sensibles ou l’autorisation d’accès aux données. Le contrat doit préciser qui réalise chaque opération et qui valide les décisions importantes. Cette répartition devient particulièrement utile lorsque plusieurs intervenants travaillent sur le même environnement : prestataire informatique, éditeur logiciel, opérateur télécom ou

Catégories
Cybersécurité

Comment sécuriser les accès à distance et les comptes professionnels d’une entreprise à Juziers ?

Temps de lecture : 8 minutesUn compte professionnel compromis peut donner accès à des courriels, des documents partagés ou des applications métier sans qu’un attaquant ait besoin d’accéder physiquement aux locaux. Pour une TPE ou une PME, la sécurité dépend donc autant de la protection des identifiants que de la manière dont les connexions à distance sont autorisées, surveillées et révoquées. À Juziers et dans son secteur proche, les entreprises qui utilisent le télétravail, des applications cloud ou des outils collaboratifs ont intérêt à appliquer des règles claires : authentification multifacteur, droits limités, connexions sécurisées et contrôle régulier des comptes. Ces mesures réduisent les risques d’accès non autorisé sans rendre inutilement compliqué le travail quotidien des équipes. Pour sécuriser les accès à distance d’une PME, il faut protéger les comptes avec une authentification multifacteur, limiter les droits aux besoins réels, sécuriser les connexions externes et supprimer rapidement les accès devenus inutiles. Un suivi régulier des comptes, des appareils et des journaux de connexion aide aussi à repérer les anomalies et à réduire les risques d’accès non autorisé. Pourquoi les accès à distance représentent-ils un risque pour une PME ? Les collaborateurs utilisent de plus en plus de services accessibles depuis différents lieux : messagerie professionnelle, espaces de partage, logiciels métier, outils de gestion et environnements cloud. Cette souplesse facilite le travail, mais elle multiplie aussi les comptes, les appareils et les points d’accès à protéger. Le risque ne se limite pas au piratage d’un mot de passe. Un salarié peut être victime d’un courriel de phishing, réutiliser un mot de passe déjà exposé ou valider une demande d’authentification frauduleuse. Un ancien compte peut également rester actif après un départ ou un changement de fonction. Dans certains cas, un compte compromis permet à un attaquant de consulter des informations confidentielles, d’envoyer des messages frauduleux ou de chercher à accéder à d’autres services de l’entreprise. La priorité consiste donc à connaître les comptes existants, à déterminer ce qu’ils permettent de faire et à encadrer les connexions qui donnent accès au système d’information depuis l’extérieur. 1. Activer l’authentification multifacteur sur les comptes sensibles Un mot de passe seul ne suffit pas toujours à protéger un compte professionnel. L’authentification multifacteur, souvent désignée par le sigle MFA, ajoute une vérification supplémentaire lors de la connexion. Selon la solution, cette vérification peut s’appuyer sur une application d’authentification, une clé de sécurité ou un autre mécanisme compatible. Cette protection est particulièrement importante pour les comptes administrateurs, la messagerie, les services cloud et les outils permettant d’accéder à distance aux systèmes de l’entreprise. Quels comptes protéger en priorité ? Commencez par les comptes qui donnent accès aux données sensibles ou permettent de modifier les paramètres de sécurité. Les comptes administrateurs doivent bénéficier d’une protection renforcée, car leur compromission peut avoir des conséquences sur plusieurs utilisateurs ou services. Étendez ensuite la protection aux comptes professionnels courants, notamment ceux utilisés pour la messagerie, le partage de fichiers et les applications accessibles depuis Internet. Il faut également prévoir une procédure de récupération lorsqu’un collaborateur perd son téléphone ou ne peut plus utiliser son second facteur. Cette procédure doit permettre de rétablir l’accès sans contourner les contrôles de sécurité. Erreur à éviter : activer l’authentification multifacteur sur quelques comptes seulement, puis considérer l’ensemble de l’entreprise comme protégé. La couverture doit être suivie et les exceptions doivent être justifiées. 2. Limiter les droits d’accès au strict nécessaire Tous les collaborateurs n’ont pas besoin d’accéder aux mêmes fichiers, applications ou paramètres. Un compte disposant de privilèges excessifs augmente les conséquences possibles d’une erreur, d’un vol d’identifiants ou d’une compromission. Le principe du moindre privilège consiste à attribuer uniquement les droits nécessaires aux missions de chaque personne. Un collaborateur qui consulte des documents commerciaux n’a généralement pas besoin de droits administrateur sur les postes ou les serveurs. Cette organisation doit aussi tenir compte des évolutions internes. Lorsqu’un salarié change de poste, ses anciens droits doivent être réexaminés. Lorsqu’il quitte l’entreprise, ses accès doivent être désactivés selon une procédure définie. Séparer les comptes utilisateurs et administrateurs Les opérations d’administration ne devraient pas être effectuées systématiquement avec le compte utilisé pour lire les courriels ou naviguer sur Internet. Lorsque l’environnement le permet, un compte dédié aux tâches administratives réduit l’exposition des privilèges élevés aux usages quotidiens. Les comptes administrateurs doivent être attribués à des personnes identifiées, protégés par une authentification renforcée et utilisés uniquement lorsque les opérations l’exigent. Il est également utile de documenter les comptes techniques et les comptes de service. Ces identités peuvent être nécessaires au fonctionnement des applications, mais elles doivent avoir un responsable, des droits limités et une méthode de gestion adaptée. 3. Sécuriser les connexions à distance Les accès à distance doivent être organisés selon les besoins réels des utilisateurs et la sensibilité des systèmes concernés. Une connexion sécurisée ne repose pas uniquement sur l’utilisation d’un VPN : elle dépend aussi de l’authentification, de l’état des appareils et des règles appliquées aux utilisateurs. Utiliser des mécanismes d’accès adaptés Pour accéder à des ressources internes depuis l’extérieur, l’entreprise doit choisir un mécanisme cohérent avec son architecture. Il peut s’agir d’un VPN correctement configuré, d’une solution d’accès distant sécurisée ou d’un environnement d’accès conditionnel selon les technologies disponibles. Les services d’administration ne doivent pas être exposés directement à Internet sans protection appropriée. Les règles de pare-feu, les restrictions d’accès et les méthodes d’authentification doivent être examinées en fonction des usages. Il ne suffit pas d’installer un outil : ses paramètres doivent être maintenus, les comptes autorisés doivent être contrôlés et les mises à jour de sécurité doivent être suivies. Vérifier la sécurité des appareils utilisés Un compte correctement protégé peut rester vulnérable si l’appareil utilisé pour se connecter est compromis ou insuffisamment sécurisé. Les ordinateurs et appareils professionnels devraient bénéficier de mises à jour régulières, d’une protection adaptée contre les logiciels malveillants et d’un verrouillage de session. Lorsque cela est possible, l’accès aux ressources sensibles peut être conditionné à l’état de conformité de l’appareil. Pour les usages personnels autorisés, il convient de définir explicitement les conditions d’accès et

Catégories
Infogérance IT

Supervision informatique et infogérance à Gambais : comment prévenir les interruptions ?

Temps de lecture : 8 minutesUn serveur qui manque d’espace, une connexion réseau instable ou une application métier qui répond de plus en plus lentement peuvent perturber une journée de travail avant même qu’une panne soit officiellement déclarée. Pour une TPE ou une PME, l’enjeu consiste à repérer ces signaux suffisamment tôt et à organiser une réponse adaptée. La supervision informatique aide une PME à repérer les anomalies qui risquent de perturber son activité : serveur saturé, équipement indisponible, espace de stockage insuffisant ou service défaillant. Associée à une maintenance préventive et à une procédure de traitement des alertes, elle permet d’intervenir plus tôt et de mieux maîtriser les interruptions, sans garantir l’absence totale de panne. Pourquoi les interruptions informatiques sont-elles difficiles à anticiper ? Une interruption ne commence pas toujours par une panne brutale. Certains incidents sont précédés de signes discrets : un espace de stockage qui se remplit progressivement, des erreurs répétées dans les journaux système, des connexions qui se dégradent ou des mises à jour qui ne s’installent plus correctement. Sans suivi régulier, ces anomalies peuvent passer inaperçues jusqu’à ce qu’un collaborateur ne puisse plus accéder à un fichier, qu’un logiciel métier devienne indisponible ou qu’un serveur cesse de répondre. Les conséquences dépendent de l’activité de l’entreprise. Une indisponibilité de quelques minutes peut être gênante pour une équipe qui travaille principalement sur des documents. Elle peut devenir beaucoup plus pénalisante lorsque plusieurs collaborateurs dépendent d’une application centrale, d’un système de gestion ou d’un environnement partagé. La prévention consiste donc à identifier les équipements critiques, à surveiller leur fonctionnement et à définir les actions à engager lorsque certains seuils sont dépassés. Que permet concrètement la supervision informatique ? La supervision consiste à recueillir et à analyser des informations sur le fonctionnement des équipements, des applications et des services informatiques. Son objectif n’est pas de multiplier les alertes, mais de détecter les événements qui peuvent avoir un impact sur l’activité. Surveiller les serveurs et les ressources disponibles Un serveur peut continuer à fonctionner tout en présentant des signes de saturation. Une utilisation excessive du processeur, une mémoire insuffisante ou un espace disque presque rempli peuvent provoquer des ralentissements et, dans certains cas, rendre un service indisponible. Le suivi de ces ressources aide à repérer les évolutions inhabituelles. Une alerte sur l’espace disque, par exemple, permet d’examiner la situation avant que les applications ne soient bloquées par un manque de capacité. La surveillance doit toutefois être adaptée à l’environnement. Un seuil pertinent pour un serveur de fichiers ne sera pas nécessairement adapté à une base de données ou à une application métier. Contrôler les équipements réseau et la connectivité Les collaborateurs peuvent perdre l’accès à leurs applications sans que les serveurs soient eux-mêmes en panne. Une anomalie sur un équipement réseau, une liaison instable ou un problème de résolution de noms peut suffire à perturber les échanges. La supervision peut aider à distinguer une indisponibilité générale d’un problème limité à un équipement ou à un service. Cette distinction facilite le diagnostic et évite de rechercher systématiquement la cause au mauvais endroit. Observer les applications et les services essentiels Un équipement déclaré disponible ne garantit pas que le service attendu fonctionne correctement. Une application peut être inaccessible malgré un serveur allumé, par exemple si un composant logiciel est bloqué ou si une dépendance technique ne répond plus. Il est donc utile de surveiller les services réellement nécessaires aux équipes, lorsque les outils utilisés le permettent. Le suivi peut notamment concerner les applications métier, les services d’authentification, les bases de données et certains services cloud. La priorité doit rester la disponibilité des fonctions utiles à l’entreprise, plutôt que la collecte d’indicateurs techniques sans conséquence opérationnelle. Quels signaux doivent déclencher une alerte ? La supervision devient pertinente lorsque les alertes correspondent à des risques identifiés et débouchent sur des actions claires. Toutes les anomalies ne nécessitent pas une intervention immédiate : certaines demandent une vérification, tandis que d’autres peuvent justifier une escalade rapide. Voici des exemples de signaux à surveiller selon le système d’information de l’entreprise. Signal observé Risque possible Action à prévoir Espace disque presque saturé Échec d’écriture ou indisponibilité d’un service Identifier les fichiers concernés et planifier une correction Serveur inaccessible Arrêt d’une application ou d’un service partagé Vérifier la connectivité et l’état du serveur Ralentissement inhabituel Saturation ou dégradation d’un composant Examiner les ressources et les journaux disponibles Équipement réseau instable Perte d’accès aux applications Localiser le segment ou l’équipement concerné Échec répété d’une tâche planifiée Opération technique non exécutée Analyser l’erreur et contrôler le résultat attendu Échec d’une sauvegarde Copie de données potentiellement indisponible Corriger l’échec et vérifier la possibilité de restauration Service applicatif arrêté Interruption pour les utilisateurs concernés Identifier la dépendance en cause et appliquer la procédure prévue Ces exemples ne constituent pas une liste universelle. Les seuils, les outils et les actions doivent être définis selon les équipements, les applications et les contraintes de chaque entreprise. De l’alerte à l’intervention : organiser une réponse efficace Recevoir une notification ne suffit pas à prévenir une interruption. Une alerte ignorée, mal attribuée ou trop peu précise peut rester sans effet jusqu’à ce que le problème devienne critique. Pour être utile, la supervision doit s’accompagner d’une procédure de traitement. 1. Définir les priorités Toutes les ressources informatiques n’ont pas la même importance. Une anomalie touchant une application indispensable à plusieurs équipes ne doit pas être traitée comme un avertissement mineur concernant un équipement secondaire. Commencez par identifier les services dont l’indisponibilité aurait le plus de conséquences : applications métier, fichiers partagés, authentification, réseau ou outils de communication. Déterminez ensuite le niveau de gravité associé aux principales alertes. 2. Attribuer chaque alerte à un responsable Une alerte doit avoir un destinataire identifié. Selon l’organisation, il peut s’agir d’un collaborateur interne, d’un responsable informatique ou d’un prestataire externe. La procédure doit préciser qui analyse l’alerte, qui peut intervenir et à quel moment une situation doit être escaladée. Il faut également prévoir un moyen de contact alternatif si les outils de communication habituels sont indisponibles. 3.

Catégories
Cloud & Microsoft 365

Sauvegarde externalisée : quels critères vérifier pour protéger une entreprise à Rosny-sur-Seine ?

Temps de lecture : 8 minutesPour une entreprise à Rosny-sur-Seine, une sauvegarde externalisée ne se résume pas à copier des fichiers vers un serveur distant. Elle doit permettre de retrouver des données exploitables après une suppression accidentelle, une panne matérielle, une cyberattaque ou un incident affectant le système informatique. Avant de choisir une solution, une PME doit examiner la couverture des données, la sécurité des copies, leur durée de conservation, les possibilités de restauration et les engagements du prestataire. Pourquoi une PME doit-elle évaluer sa sauvegarde externalisée ? Les données professionnelles sont réparties dans plusieurs environnements : postes de travail, serveurs, logiciels métier, messagerie, espaces de partage et applications cloud. Une entreprise peut disposer d’un outil de sauvegarde sans pour autant avoir la certitude de pouvoir récupérer l’ensemble de ses informations au moment nécessaire. Le risque ne concerne pas uniquement une panne informatique. Une suppression involontaire, un compte compromis, un logiciel malveillant ou une mauvaise manipulation peuvent également rendre des données indisponibles. La sauvegarde constitue donc un élément de la continuité d’activité, à condition que les copies soient protégées et que leur restauration ait été vérifiée. Elle doit aussi s’inscrire dans une démarche plus large de maintenance informatique et de protection des données, sans se substituer aux autres mesures de sécurité. Pour une TPE ou une PME de Rosny-sur-Seine, la bonne démarche consiste à partir des besoins opérationnels : quelles données sont indispensables, combien de temps l’entreprise peut-elle fonctionner sans elles et quelle perte de données serait acceptable ? 1. Vérifier que toutes les données critiques sont couvertes Le premier critère est le périmètre de sauvegarde. Une offre peut protéger les serveurs tout en laissant de côté certains postes, applications ou espaces de stockage utilisés quotidiennement. Avant de comparer les solutions, établissez une liste des données à protéger : Cette liste doit préciser l’emplacement des données, leur importance et les personnes responsables de leur validation. Elle permet également de repérer les doublons et les informations qui ne sont protégées par aucun dispositif. Question à poser au prestataire : « Pouvez-vous nous fournir un inventaire précis des données et systèmes inclus dans le périmètre de sauvegarde ? » La réponse doit permettre de distinguer clairement les éléments protégés, ceux qui ne le sont pas et les éventuelles options supplémentaires. 2. Examiner la fréquence des sauvegardes et la durée de conservation La fréquence des copies détermine la quantité de données susceptible d’être perdue entre deux sauvegardes. Une copie quotidienne peut être suffisante pour certains documents peu modifiés, mais inadaptée à une base de données qui évolue toute la journée. Il faut donc définir une fréquence en fonction de l’activité de chaque application et du volume de modifications. La durée de conservation est tout aussi importante : elle détermine jusqu’à quand l’entreprise peut retrouver une version antérieure d’un fichier ou d’une donnée. Deux notions aident à formaliser ces besoins : Ces valeurs sont des exemples de définition des besoins, pas des performances garanties par une solution. Elles doivent être adaptées à chaque activité et confirmées dans les engagements contractuels. Une entreprise peut ainsi définir des exigences différentes pour son logiciel de gestion, sa messagerie et ses archives documentaires. 3. Contrôler la sécurité des copies externalisées Externaliser les sauvegardes ne signifie pas que les données deviennent automatiquement sécurisées. Il faut examiner les mesures qui protègent les copies pendant leur transfert, leur stockage et leur restauration. Chiffrement et gestion des accès Vérifiez si les données sont chiffrées pendant leur transfert et lorsqu’elles sont stockées. Demandez également comment les clés de chiffrement sont gérées et qui peut accéder aux sauvegardes. Les comptes utilisés pour administrer les sauvegardes doivent être protégés, notamment par une authentification multifacteur lorsque celle-ci est disponible. Les droits doivent être limités aux personnes qui en ont réellement besoin. Protection contre la suppression et les rançongiciels Une sauvegarde accessible avec les mêmes comptes administrateurs que le système principal peut être exposée à un incident qui touche simultanément les données de production et les copies. Il est donc utile d’examiner les possibilités d’isoler les sauvegardes, de séparer les comptes d’administration et de protéger les copies contre une suppression ou une modification non autorisée. Selon la solution, des mécanismes d’immutabilité peuvent empêcher la modification ou la suppression des données pendant une période définie. Il faut vérifier leurs conditions réelles d’application : ils ne doivent pas être considérés comme une protection universelle contre tous les incidents. Point de contrôle : demandez au prestataire de décrire le scénario dans lequel un compte administrateur compromis chercherait à supprimer à la fois les données de production et les sauvegardes. 4. Vérifier les possibilités réelles de restauration Une sauvegarde dont la restauration n’a jamais été testée ne suffit pas à démontrer que les données seront récupérables. Le prestataire doit pouvoir expliquer comment les données sont restaurées, qui déclenche l’opération, quelles vérifications sont réalisées et comment les résultats sont consignés. La restauration peut concerner un fichier supprimé, un dossier complet, une base de données ou un serveur. Les procédures et les durées peuvent varier considérablement selon le volume concerné et la nature de l’incident. Il est donc préférable de prévoir des tests réguliers, adaptés aux systèmes critiques. Un test utile ne consiste pas seulement à constater qu’une tâche de sauvegarde s’est terminée sans erreur : il faut aussi vérifier que les données récupérées sont lisibles et que les applications concernées peuvent fonctionner. Pour une PME, un compte rendu de test devrait préciser : Cette traçabilité permet de vérifier les progrès et de repérer les faiblesses avant qu’un incident réel ne survienne. 5. Examiner la localisation, la disponibilité et la réversibilité des données Une solution externalisée implique de confier des données à un fournisseur ou à un service tiers. L’entreprise doit donc comprendre où les données sont hébergées, quelles entités peuvent y accéder et quelles conditions encadrent leur traitement. La localisation des données peut être importante pour les obligations contractuelles, la confidentialité et les exigences réglementaires de l’entreprise. Il convient de demander les informations documentées sur les lieux de stockage, les éventuelles copies secondaires et les sous-traitants

Catégories
Maintenance & support

Dépannage et maintenance informatique pour professionnels à Limay

Temps de lecture : 5 minutesUn ordinateur qui ne démarre plus, un logiciel métier inaccessible ou une connexion qui se coupe peuvent rapidement ralentir le travail d’une équipe. Lorsqu’un incident informatique bloque une partie de l’activité, les entreprises ont besoin de comprendre son origine, d’évaluer son impact et d’identifier la solution adaptée. OM Conseil propose des services de maintenance et d’assistance informatique aux entreprises. Si votre organisation est située à Limay, vous pouvez décrire votre problème à l’équipe afin de faire étudier votre demande et les modalités de prise en charge envisageables. La disponibilité d’une intervention sur site à Limay doit être confirmée avec OM Conseil selon la situation. Décrire votre incident à OM Conseil Quels incidents informatiques signaler à un prestataire ? Un incident ne concerne pas toujours un ordinateur complètement hors service. Il peut se manifester par une dégradation progressive, un accès impossible à un outil ou un dysfonctionnement qui touche plusieurs personnes. Parmi les situations qu’une entreprise peut signaler : Cette liste sert à décrire les symptômes, pas à garantir que chaque incident sera résolu à distance ou dans un délai donné. La prise en charge dépend du diagnostic, des équipements concernés et des conditions convenues avec le prestataire. Comment préparer une demande de dépannage informatique ? Une description claire aide le prestataire à comprendre la situation et à orienter les premières vérifications. Avant de contacter OM Conseil, rassemblez les informations suivantes : Ne transmettez pas de mot de passe, de clé d’accès ou de donnée confidentielle dans un premier formulaire ou un e-mail non sécurisé. Si un accès distant est nécessaire, convenez avec le prestataire d’une méthode appropriée et autorisée. Dépannage ponctuel ou maintenance informatique régulière ? Le dépannage ponctuel vise à examiner un incident précis. La maintenance informatique s’inscrit dans une démarche plus durable : elle peut comprendre des contrôles, des mises à jour, le suivi des équipements et une assistance définie dans le périmètre convenu. Le bon choix dépend notamment de la fréquence des incidents, du nombre de postes, de la dépendance de l’entreprise à ses outils numériques et des conséquences d’une interruption. Pour découvrir l’approche générale d’OM Conseil, consultez la page dédiée à la maintenance informatique pour PME. Les services inclus et les éventuels engagements doivent toujours être confirmés dans la proposition ou le contrat. Assistance à distance ou intervention sur site : comment choisir ? Certains problèmes peuvent être examinés à distance si l’équipement reste accessible, si les autorisations nécessaires sont disponibles et si le diagnostic le permet. Cette modalité peut notamment servir à observer un dysfonctionnement logiciel ou un problème de configuration. D’autres situations nécessitent des vérifications matérielles ou locales. Un équipement qui ne s’allume plus, un câblage défectueux ou un problème affectant le réseau sur place peut demander une intervention physique. Le choix entre assistance à distance et déplacement dépend donc de la nature de l’incident, de l’accès aux équipements et de la disponibilité du prestataire. Pour une entreprise située à Limay, les conditions d’un éventuel déplacement doivent être confirmées directement auprès d’OM Conseil. Ne considérez pas une zone géographique générale comme une garantie automatique de déplacement, de délai ou de résolution. Pour en savoir plus sur les principes de l’assistance distante, consultez la page maintenance informatique à distance après vérification de son URL canonique et de sa disponibilité. Que faire si l’incident concerne le réseau ou un serveur ? Lorsqu’un problème touche plusieurs utilisateurs, un accès partagé ou un service hébergé sur un serveur, il est utile de préciser dès le premier contact combien de personnes sont concernées et quels services sont indisponibles. Évitez de multiplier les modifications de configuration sans diagnostic : elles pourraient compliquer l’identification de la cause. Selon la situation, une analyse de l’infrastructure réseau ou serveur peut être nécessaire. OM Conseil présente également une offre consacrée à la maintenance des réseaux et serveurs. Le périmètre applicable à votre incident devra être confirmé par l’équipe. Si l’incident entraîne une interruption importante ou une perte de données, indiquez-le immédiatement lors de votre demande. Les procédures de continuité et de reprise après sinistre relèvent d’un besoin différent du dépannage courant et doivent être évaluées en conséquence. Demander une étude de votre besoin informatique à Limay Pour permettre à OM Conseil d’examiner votre demande, décrivez le problème rencontré, les équipements concernés, le nombre d’utilisateurs touchés et les conséquences sur votre activité. L’équipe pourra alors préciser les prochaines étapes envisageables et les modalités de prise en charge correspondant à votre situation. Les délais de réponse ou de résolution ne doivent pas être considérés comme garantis en dehors des conditions effectivement communiquées par OM Conseil ou prévues dans un contrat. Vous recherchez un prestataire pour un incident informatique dans votre entreprise à Limay ? Contactez OM Conseil pour décrire votre besoin FAQ — Dépannage informatique pour les entreprises à Limay Quels types de pannes une entreprise peut-elle signaler ? Une entreprise peut décrire un poste bloqué, un logiciel inaccessible, un problème de messagerie, une connexion défaillante ou un incident touchant plusieurs collaborateurs. La prise en charge dépend du matériel, du contexte et du périmètre de service confirmé par le prestataire. Quelle est la différence entre dépannage ponctuel et contrat de maintenance ? Le dépannage ponctuel concerne un incident déterminé. Un contrat de maintenance organise un accompagnement dans la durée, selon les services et les engagements prévus : prévention, suivi des équipements ou assistance, par exemple. Il faut vérifier précisément ce qui est inclus dans le devis ou le contrat. Une panne informatique peut-elle être diagnostiquée à distance ? Certains incidents logiciels ou problèmes d’accès peuvent être examinés à distance lorsque l’équipement est accessible et que les autorisations nécessaires sont disponibles. Une panne matérielle ou un problème touchant le réseau local peut demander des vérifications complémentaires, éventuellement sur site. Quelles informations fournir pour demander un dépannage ? Indiquez les symptômes, l’heure approximative de début, les équipements touchés, le nombre de personnes concernées, les messages d’erreur et les changements récents connus. N’envoyez pas de mot de passe ni de données confidentielles dans votre premier message. OM Conseil

Catégories
Infogérance IT

Infogérance informatique à Limay : comment organiser votre PME sans équipe IT interne ?

Temps de lecture : 7 minutesDans une PME, l’informatique est souvent gérée au fil de l’eau. Le dirigeant débloque un compte utilisateur, un collaborateur aide un collègue à installer un logiciel et les problèmes plus complexes sont traités lorsqu’ils deviennent urgents. Cette organisation peut fonctionner un temps, mais elle devient fragile dès que l’activité dépend davantage des outils numériques. À Limay, une entreprise qui ne dispose pas d’un service informatique interne n’a pas nécessairement besoin de recruter un technicien à temps plein. Elle doit surtout savoir qui prend en charge les demandes, comment les incidents sont priorisés, qui surveille les équipements et quelles décisions restent de sa responsabilité. L’infogérance informatique peut apporter un cadre à cette organisation. Le principe n’est pas de déléguer toutes les décisions techniques sans contrôle : il s’agit de définir un périmètre, des interlocuteurs et des règles de suivi adaptés à la taille de l’entreprise. Pourquoi l’informatique devient-elle difficile à gérer sans référent dédié ? L’absence d’équipe IT ne signifie pas que les besoins informatiques sont faibles. Même une petite structure peut dépendre de postes de travail, de messagerie, d’applications métier, d’un réseau, de fichiers partagés, de sauvegardes et de comptes utilisateurs. Lorsque personne n’est officiellement responsable de leur suivi, plusieurs difficultés peuvent apparaître : Le premier objectif consiste donc à passer d’une gestion improvisée à une organisation documentée, même légère. Mettre en place une organisation informatique simple en quatre étapes 1. Nommer un référent informatique côté entreprise Il n’est pas indispensable que ce référent soit technicien. Il peut s’agir du dirigeant, d’un responsable administratif ou d’un collaborateur qui connaît bien le fonctionnement de l’entreprise. Son rôle consiste notamment à : Ce rôle doit rester réaliste. Le référent n’a pas à résoudre lui-même les problèmes techniques : il organise les échanges et veille à ce que les bonnes personnes soient sollicitées. 2. Recenser les équipements, les comptes et les applications essentiels Avant de demander un accompagnement, réalisez un état des lieux accessible. Il peut commencer par un tableau qui répertorie les ordinateurs, les serveurs éventuels, les imprimantes, les équipements réseau, les applications métier et les services cloud utilisés. Pour chaque élément, notez si possible : Évitez de stocker des mots de passe en clair dans un simple fichier partagé. Les accès doivent être gérés dans un dispositif adapté, avec des droits limités et des procédures de récupération contrôlées. Cet inventaire n’a pas besoin d’être parfait dès le départ. Il doit surtout donner une base fiable pour identifier les risques et organiser les priorités. 3. Définir comment les demandes et les incidents seront traités Une organisation efficace précise où les collaborateurs doivent signaler un problème, quelles informations fournir et comment l’urgence est évaluée. Un circuit simple peut prévoir : Les délais de prise en charge, les plages de support et les modalités d’escalade doivent être écrits dans la proposition ou le contrat. Ne partez pas du principe qu’une prestation comprend automatiquement une assistance permanente ou une intervention sur site. 4. Planifier les tâches préventives au lieu d’attendre la panne La maintenance ne doit pas se limiter aux interventions déclenchées par un incident. Selon l’environnement et le contrat retenu, un calendrier peut prévoir la vérification des mises à jour, le suivi de l’état des équipements, le contrôle des sauvegardes et la revue des comptes utilisateurs. La sauvegarde mérite une attention particulière : la présence d’une tâche de sauvegarde ne prouve pas, à elle seule, que les données pourront être restaurées. Il faut connaître les données couvertes, la fréquence, les personnes responsables et la manière dont les restaurations sont testées. Un point de suivi périodique permet de repérer les problèmes qui se répètent, de décider des remplacements nécessaires et de préparer les évolutions du parc plutôt que de tout traiter dans l’urgence. Que confier à un prestataire d’infogérance ? Le périmètre dépend de la taille de la PME, de ses outils et des compétences déjà disponibles. Une entreprise peut demander un accompagnement ciblé ou une prise en charge plus globale. L’important est de préciser ce qui est inclus, ce qui ne l’est pas et qui reste décisionnaire. Besoin de la PME Ce qu’il faut cadrer avec le prestataire Assistance aux collaborateurs Canal de demande, horaires, niveaux de priorité et modalités de suivi Gestion des postes de travail Inventaire, mises à jour, logiciels autorisés et cycle de renouvellement Réseau et infrastructure Équipements couverts, surveillance, accès administrateur et responsabilités Comptes et droits d’accès Création et suppression des comptes, authentification et validation des droits Sauvegardes et restauration Données couvertes, fréquence, rétention, tests de restauration et responsabilités Sécurité informatique Mesures incluses, alertes, traitement des incidents et coordination en cas d’attaque Évolution du système informatique Priorités, validation des changements, budget et documentation Cette clarification évite les malentendus. Par exemple, l’assistance aux utilisateurs ne signifie pas forcément que tous les projets de migration, achats de matériel ou déploiements de nouveaux logiciels sont compris dans le forfait. Pour découvrir le périmètre plus général des prestations proposées, consultez la page Infogérance informatique d’OM Conseil. Infogérance totale ou accompagnement ciblé : comment décider ? Le choix ne doit pas dépendre uniquement du nombre d’ordinateurs. Il faut tenir compte de la criticité des applications, du niveau de dépendance à l’informatique, des compétences présentes dans l’entreprise et du temps que les équipes peuvent réellement consacrer à ces sujets. Un accompagnement ciblé peut convenir si… Une prise en charge plus globale peut être étudiée si… Ces situations ne déterminent pas automatiquement la formule à choisir. Un état des lieux doit permettre de comparer les besoins réels avec les prestations disponibles. Pour approfondir la question de la priorisation, l’article Quels services informatiques externaliser en priorité ? propose une approche fondée sur les risques et les usages plutôt que sur une liste standard. Comment préparer le premier échange avec un prestataire à Limay ? Pour rendre le premier rendez-vous utile, rassemblez quelques informations simples : Préparez également quelques questions concrètes : comment les demandes sont-elles enregistrées ? Qui peut contacter le support ? Comment les urgences sont-elles traitées ? Quel suivi est communiqué à l’entreprise ? Quelles

Catégories
Matériel informatique

Matériel informatique professionnel à Mantes-la-Jolie : équipez votre PME

Temps de lecture : 4 minutesÉquiper une entreprise ne consiste pas seulement à choisir un ordinateur ou à comparer des fiches techniques. Le matériel doit correspondre aux logiciels utilisés, aux tâches des collaborateurs et à l’organisation du travail. Pour une PME qui prépare de nouveaux postes, remplace certains équipements ou équipe plusieurs utilisateurs, la première étape consiste à préciser les besoins et les contraintes du projet. OM Conseil présente une offre de matériel informatique professionnel destinée aux entreprises, avec du conseil et un accompagnement pouvant aller jusqu’à la configuration et l’installation. Pour équiper une PME, il faut choisir le matériel informatique selon les usages des collaborateurs, les logiciels, les périphériques et l’environnement existant. OM Conseil présente une offre de matériel professionnel avec conseil et accompagnement. La disponibilité des prestations et les modalités d’intervention à Mantes-la-Jolie doivent être confirmées pour chaque projet. Quel matériel informatique prévoir pour votre entreprise ? Les équipements à retenir dépendent du rôle de chaque utilisateur et des applications utilisées. Un poste de bureautique, un ordinateur portable destiné aux déplacements et une station de travail sollicitée par des logiciels exigeants n’ont pas nécessairement besoin de la même configuration. Selon le projet et l’offre confirmée, le besoin peut concerner des ordinateurs fixes ou portables, des écrans, des stations d’accueil, des périphériques, des imprimantes, des équipements réseau ou des serveurs. L’objectif est de sélectionner une configuration cohérente avec les usages, l’infrastructure existante et le budget, sans surdimensionner les équipements. Pour consulter le périmètre général de l’offre, rendez-vous sur la page vente de matériel informatique professionnel d’OM Conseil. Comment cadrer votre projet d’équipement ? Avant de demander un devis, rassemblez quelques informations utiles : nombre de postes concernés, usages des collaborateurs, logiciels indispensables, équipements à conserver et contraintes de calendrier. Si le projet concerne plusieurs personnes, précisez si les besoins sont identiques ou si certains postes nécessitent une configuration particulière. Cette préparation aide à comparer des propositions sur des bases cohérentes. Elle permet aussi d’identifier les accessoires nécessaires, les éventuelles contraintes de compatibilité et les besoins de préparation avant la mise en service. Équiper un nouveau poste, de nouveaux bureaux ou plusieurs collaborateurs Le projet peut prendre plusieurs formes : préparer le poste d’un nouvel arrivant, compléter un parc existant, équiper une nouvelle équipe ou harmoniser des configurations. Chaque situation appelle des vérifications différentes, notamment sur les logiciels, les périphériques, les accès et la compatibilité avec l’environnement informatique. Si l’entreprise prévoit un remplacement plus large, il est préférable de distinguer l’achat des équipements de la planification budgétaire du renouvellement. L’article sur le budget matériel informatique d’entreprise approfondit ce second sujet. Du conseil à l’installation : quelles modalités prévoir ? La page générale d’OM Conseil décrit un accompagnement allant du conseil au choix des équipements et à leur préparation. Selon le projet, la configuration, la livraison, l’installation ou le déploiement peuvent nécessiter une organisation spécifique. Les prestations exactes, les délais et les conditions applicables à Mantes-la-Jolie doivent être confirmés lors de la demande. Pour un projet portant sur plusieurs équipements, indiquez les quantités, les types de matériels, la période souhaitée et le niveau d’accompagnement attendu. Ne supposez pas qu’une livraison ou une installation sur site est automatiquement incluse : demandez une confirmation dans la proposition commerciale. Achat direct ou financement : distinguer les besoins Le choix du matériel et son financement sont deux décisions liées, mais différentes. Si votre projet nécessite d’étudier une solution de leasing ou de crédit-bail, consultez la page dédiée au leasing de matériel informatique et l’article sur le financement des équipements en crédit-bail. La page locale ne doit pas se substituer à ces contenus spécialisés. Votre projet de matériel informatique à Mantes-la-Jolie Vous souhaitez équiper un poste, préparer plusieurs configurations ou discuter du remplacement de certains équipements ? Présentez votre projet à OM Conseil en indiquant les usages, les quantités et les contraintes à prendre en compte. L’équipe pourra confirmer si elle peut répondre à votre demande et préciser les modalités applicables à votre localisation. Contacter OM Conseil pour présenter votre projet FAQ — Matériel informatique professionnel à Mantes-la-Jolie Quel matériel informatique choisir pour une PME ? Le choix dépend des usages, des logiciels, du niveau de mobilité et des contraintes techniques de l’entreprise. Il est utile de préciser les besoins de chaque profil avant de comparer les configurations. OM Conseil présente son offre générale sur sa page de vente de matériel informatique professionnel. Peut-on demander conseil avant de choisir les équipements ? La page générale d’OM Conseil présente un accompagnement dans l’analyse des besoins et la sélection des configurations. Les modalités exactes pour un projet situé à Mantes-la-Jolie doivent être confirmées auprès de l’équipe. Peut-on demander un devis pour équiper plusieurs collaborateurs ? Vous pouvez transmettre le nombre de postes, les catégories d’équipements souhaitées, les usages et la période envisagée via la page de contact. Le périmètre et les conditions commerciales devront être confirmés par OM Conseil. OM Conseil propose-t-il l’installation du matériel à Mantes-la-Jolie ? La page générale mentionne l’installation et le déploiement selon le projet et la localisation. Il faut confirmer directement auprès d’OM Conseil les modalités applicables à Mantes-la-Jolie avant de présenter cette possibilité comme garantie. Où trouver des informations sur le financement du matériel ? OM Conseil dispose d’une page consacrée au leasing informatique et d’un article sur le financement en crédit-bail. Ces contenus sont à consulter pour les questions de financement ; ils ne remplacent pas l’étude du besoin matériel. Préparons votre projet d’équipement Pour étudier un projet de matériel informatique professionnel, transmettez les informations essentielles sur vos usages, les équipements concernés et vos contraintes. OM Conseil pourra confirmer le périmètre de l’accompagnement possible et les prochaines étapes. Contacter OM Conseil

Catégories
Cybersécurité

Cybersécurité à Mantes-la-Jolie : un service adapté à votre PME

Temps de lecture : 5 minutesLa sécurité informatique ne concerne pas uniquement les grandes entreprises. Une PME dépend de ses postes de travail, de ses comptes utilisateurs, de son réseau, de ses applications et de ses données pour assurer son activité. Une faille, un compte compromis ou une interruption de service peut perturber les opérations et mobiliser les équipes au mauvais moment. OM Conseil accompagne les entreprises dans leurs enjeux informatiques et de cybersécurité. Pour une organisation située à Mantes-la-Jolie, le premier enjeu consiste à préciser les besoins, comprendre les protections déjà en place et identifier les actions à étudier en priorité. Un accompagnement en cybersécurité aide une PME à examiner la protection de ses postes, de son réseau, de ses comptes et de ses données, puis à prioriser les mesures adaptées à son activité. À Mantes-la-Jolie, les services disponibles et les modalités d’intervention d’OM Conseil doivent être confirmés selon le besoin de l’entreprise. Que peut apporter un accompagnement en cybersécurité à une PME ? Un accompagnement en cybersécurité aide l’entreprise à comprendre son exposition aux risques et à choisir des mesures cohérentes avec son activité. Les besoins varient selon les outils utilisés, les données traitées, les accès accordés aux collaborateurs et les moyens déjà consacrés à la sécurité. Les sujets à examiner peuvent concerner : Cette liste décrit des besoins possibles, et non une promesse que chaque prestation est incluse dans toute offre. Le périmètre doit être défini selon la situation de l’entreprise. Pour découvrir l’offre générale, consultez la page Entreprise de cybersécurité d’OM Conseil. Quels besoins de sécurité faut-il prioriser ? Il n’existe pas de dispositif identique pour toutes les PME. Il faut tenir compte de l’activité, des outils indispensables, des données traitées et des conséquences possibles d’une indisponibilité. Avant de choisir une solution, clarifiez quelques questions : L’objectif n’est pas d’accumuler les outils, mais d’identifier les risques les plus importants puis de déterminer les mesures à étudier en priorité. Quels services de cybersécurité envisager pour votre entreprise ? Le périmètre doit être défini après échange avec l’entreprise. Selon ses besoins et les prestations effectivement proposées par OM Conseil, l’accompagnement peut porter sur différents aspects de la sécurité informatique. Protection des postes, serveurs et réseaux Les postes de travail, serveurs et équipements réseau constituent une partie importante de l’environnement informatique. Leur protection dépend notamment des solutions en place, de leur configuration, des mises à jour et du suivi réalisé. Les mesures à retenir doivent être adaptées à l’infrastructure existante. Sécurisation des comptes et des accès Les accès aux applications, fichiers et services cloud doivent être cohérents avec les responsabilités des utilisateurs. Une revue des comptes et des autorisations peut aider à repérer les droits qui méritent d’être vérifiés ou ajustés, si cette prestation est comprise dans le périmètre retenu. Protection et disponibilité des données L’entreprise doit identifier les données indispensables à son activité et comprendre comment elles sont protégées. Les sauvegardes, les conditions de restauration et les accès aux données doivent être examinés selon l’environnement technique et les objectifs de continuité. Une sauvegarde ne remplace pas à elle seule l’ensemble des mesures de cybersécurité. Évaluation des risques et plan d’action Une évaluation peut aider à hiérarchiser les points à traiter et à organiser les actions selon leur importance. Le type d’évaluation, les livrables et les modalités de suivi doivent être confirmés avec OM Conseil avant d’être présentés comme une prestation disponible. Pour approfondir un sujet précis, consultez les ressources sur l’audit de maturité de la sécurité du système d’information et le plan de remédiation en sécurité informatique. Comment préparer un premier échange avec un prestataire ? Pour que le premier échange soit utile, l’entreprise peut préparer quelques informations simples : Il n’est pas nécessaire de disposer d’un diagnostic complet avant de prendre contact. Ces informations permettent de cadrer la demande. Le contenu exact de l’évaluation et les étapes suivantes doivent être convenus avec OM Conseil. Un accompagnement en cybersécurité à Mantes-la-Jolie Vous recherchez un interlocuteur pour discuter de la sécurité informatique de votre entreprise à Mantes-la-Jolie ? Le premier point à clarifier est la nature du besoin : protection de l’environnement existant, évaluation des risques, sécurisation des accès, des données ou du réseau, ou accompagnement plus global. OM Conseil indique accompagner des entreprises en Île-de-France, notamment dans les Yvelines, avec des interventions sur site ou à distance selon les besoins. Les modalités précises applicables à votre entreprise à Mantes-la-Jolie doivent être confirmées lors de la prise de contact. Pour présenter votre situation, vous pouvez contacter OM Conseil et décrire votre environnement informatique, vos préoccupations et les résultats attendus. Cela permettra de déterminer si une prestation adaptée peut être proposée. FAQ — Cybersécurité pour les entreprises à Mantes-la-Jolie Quels services de cybersécurité une PME peut-elle envisager ? Selon son environnement et ses risques, une PME peut avoir besoin d’examiner la protection des postes et du réseau, les comptes et les accès, la sécurité des données, les sauvegardes ou l’évaluation de son niveau de protection. Le périmètre précis doit être confirmé avec le prestataire. Comment savoir quelles protections prioriser ? Commencez par identifier les outils et données essentiels à l’activité, les conséquences d’une interruption et les mesures déjà en place. Une évaluation adaptée peut ensuite aider à hiérarchiser les actions. Le type d’évaluation disponible doit être confirmé auprès d’OM Conseil. Un audit de sécurité est-il nécessaire avant de choisir des mesures ? Pas nécessairement dans tous les cas : cela dépend de la demande, de l’environnement et des informations disponibles. Une évaluation peut être utile lorsque l’entreprise ne connaît pas précisément ses vulnérabilités ou souhaite prioriser ses investissements. Il faut confirmer avec OM Conseil le type d’audit proposé et son périmètre. Comment obtenir un devis pour une prestation de cybersécurité ? Vous pouvez décrire votre entreprise, votre environnement informatique, les difficultés rencontrées et vos objectifs via la page de contact d’OM Conseil. Le coût dépend notamment du périmètre, des équipements concernés, des besoins de suivi et des prestations retenues. Aucun tarif ne doit être annoncé sans information officielle. OM Conseil intervient-il sur site à

Catégories
Infogérance IT

Infogérance informatique à Mantes-la-Jolie : définir un contrat adapté à votre PME

Temps de lecture : 5 minutesConfier son informatique à un prestataire ne consiste pas seulement à choisir une formule de maintenance. Pour une PME, l’enjeu est de savoir précisément quelles tâches seront prises en charge, comment les incidents seront traités et qui restera responsable des décisions importantes. Un contrat mal défini peut laisser des zones d’ombre au moment où l’entreprise a le plus besoin d’assistance. Une prestation d’infogérance informatique à Mantes-la-Jolie doit donc être étudiée à partir des besoins réels de l’entreprise : équipements concernés, applications essentielles, niveau de support attendu, exigences de sécurité et organisation interne. OM Conseil propose des services d’infogérance aux entreprises ; la couverture de Mantes-la-Jolie et les modalités concrètes d’intervention sont à confirmer directement auprès de l’équipe avant toute décision. Cette page s’adresse aux dirigeants de PME qui souhaitent cadrer leur projet d’infogérance et comprendre les points à clarifier avant de confier tout ou partie de leur système informatique à un prestataire. Définir le périmètre de la prestation avant de comparer les offres Deux contrats d’infogérance peuvent afficher des tarifs proches tout en couvrant des prestations différentes. Avant de comparer les prix, demandez une description claire des équipements, applications et services inclus. Le contrat doit préciser si le support concerne les postes de travail, les serveurs, le réseau, les comptes utilisateurs, les outils collaboratifs ou d’autres composants de l’environnement informatique. Il faut aussi identifier les tâches exclues du forfait. Les projets de migration, le remplacement de matériel, les interventions exceptionnelles ou certaines opérations de cybersécurité peuvent faire l’objet de conditions distinctes. Ces exclusions ne sont pas nécessairement problématiques, à condition d’être explicites et chiffrées lorsque c’est possible. Pour préparer cette discussion, l’entreprise peut dresser un inventaire simplifié de son parc, lister les applications indispensables et relever les incidents les plus fréquents. Cette base aide le prestataire à proposer un périmètre réaliste plutôt qu’une formule standard qui ne correspondrait pas à l’organisation réelle. Pour découvrir le périmètre général des prestations proposées par OM Conseil, consultez la page Infogérance informatique. La présente page se concentre sur les points à cadrer lorsqu’une entreprise de Mantes-la-Jolie étudie une prestation locale ou un accompagnement à distance. Quelles clauses vérifier avant de signer un contrat d’infogérance ? Les niveaux de service et les délais de prise en charge Les engagements de service, souvent formalisés dans un SLA (Service Level Agreement), doivent correspondre aux conséquences réelles d’un incident pour l’entreprise. Il est important de distinguer le délai de prise en charge du délai de résolution ou de rétablissement. Une demande peut être enregistrée rapidement sans que sa résolution soit immédiate. Le contrat doit préciser les horaires de support, les niveaux de priorité, les canaux de signalement et les modalités d’escalade. Si des délais sont annoncés, vérifiez les conditions dans lesquelles ils s’appliquent, les éventuelles exclusions et la manière dont leur respect est suivi. Pour approfondir ce point, consultez l’article d’OM Conseil consacré aux accords de niveau de service (SLA) en infogérance. Les responsabilités du prestataire et de l’entreprise Le contrat doit répartir clairement les responsabilités. Le prestataire peut administrer certains équipements ou traiter les demandes des utilisateurs, tandis que l’entreprise conserve la responsabilité de décisions métier, de la validation de certains changements ou de la désignation des personnes autorisées. Il faut notamment définir qui valide les opérations sensibles, qui gère les comptes et les droits d’accès, qui communique avec les utilisateurs et qui prend les décisions en cas d’incident majeur. Une matrice de responsabilités peut être utile lorsque plusieurs intervenants se partagent les tâches. La sécurité, les accès et les données La gestion des accès administrateurs, la confidentialité des informations et la protection des données doivent être abordées explicitement. Le contrat ou ses annexes doivent préciser les conditions d’accès aux systèmes, les règles de gestion des comptes, les obligations de confidentialité et la procédure à suivre en cas d’incident de sécurité. Il convient également de clarifier le périmètre des sauvegardes : données couvertes, fréquence, durée de conservation, suivi des échecs et modalités de test de restauration. Ne supposez pas que toutes ces opérations sont incluses dans une prestation d’infogérance ; elles doivent apparaître dans le périmètre contractuel. La facturation et les prestations hors forfait Le contrat doit expliquer comment le service est facturé : forfait, nombre d’utilisateurs, nombre d’équipements ou autre modèle. Il doit également préciser les conditions applicables aux interventions hors périmètre, aux projets, aux demandes urgentes et aux changements d’infrastructure. Pour comparer plusieurs propositions, regardez le coût global du dispositif et non uniquement le montant mensuel. La page Modèles de tarification de l’infogérance permet d’approfondir les différences entre les principales méthodes de facturation. La durée, la résiliation et la réversibilité La sortie du contrat doit être préparée dès sa signature. Vérifiez la durée d’engagement, les conditions de renouvellement, le préavis, les frais éventuels et les modalités de transfert vers un autre prestataire ou vers une équipe interne. La réversibilité doit préciser comment l’entreprise récupérera les informations nécessaires à la reprise : documentation technique, inventaire, configurations, historiques utiles et accès dont elle doit rester propriétaire. Les modalités de transfert, les responsabilités et les coûts éventuels doivent être clarifiés pour éviter une dépendance excessive au prestataire sortant. Comment préparer le projet d’infogérance de votre PME à Mantes-la-Jolie ? Avant de demander un devis, rassemblez les informations qui permettront de décrire votre environnement et vos attentes. Il n’est pas nécessaire de disposer d’un inventaire technique parfait : un état des lieux initial suffit à structurer la discussion. Identifiez les équipements et applications indispensables, les incidents qui perturbent le plus souvent les équipes, les horaires pendant lesquels le support est nécessaire et les tâches qui sont déjà réalisées en interne. Précisez également les contraintes de sécurité, les besoins de sauvegarde et les projets à venir, comme un renouvellement de parc ou une évolution des outils métiers. Lors de l’échange avec un prestataire, demandez comment le périmètre sera confirmé, comment les demandes seront suivies et quels documents ou rapports seront transmis. La proximité géographique peut compter pour certaines interventions, mais elle ne garantit pas automatiquement une présence sur site

Catégories
Infogérance IT

Infogérance informatique à Levallois-Perret : un support adapté aux PME

Temps de lecture : 5 minutesPour une PME, un incident informatique peut rapidement ralentir le travail des équipes : accès indisponible, poste bloqué, problème réseau ou application métier inaccessible. Lorsque les ressources internes sont limitées, disposer d’une organisation claire pour traiter ces situations devient essentiel. Une prestation d’infogérance informatique à Levallois-Perret peut permettre à une entreprise de confier tout ou partie de la gestion de son informatique à un prestataire spécialisé. Le périmètre doit être adapté à son environnement, à ses priorités et aux responsabilités qu’elle souhaite conserver en interne. OM Conseil présente une offre d’infogérance destinée aux entreprises. Pour une PME qui envisage un accompagnement à Levallois-Perret, la première étape consiste à préciser ses besoins et à confirmer les modalités d’intervention possibles avec le prestataire. Quand une PME a-t-elle intérêt à structurer son support informatique ? Une organisation informatique devient fragile lorsque les demandes sont traitées au cas par cas, que les incidents reviennent régulièrement ou que les connaissances techniques reposent sur une seule personne. Le problème ne vient pas nécessairement d’un manque de compétences : il peut aussi résulter d’un manque de temps, de documentation ou de répartition claire des responsabilités. Une PME peut notamment envisager de structurer son support lorsque : L’objectif n’est pas forcément d’externaliser toute l’informatique. Il s’agit de définir les tâches à confier à un prestataire, celles qui restent sous la responsabilité de l’entreprise et les modalités de coordination entre les intervenants. Quel périmètre d’infogérance définir pour son entreprise ? Le contenu d’une prestation dépend du parc informatique, des applications utilisées, des contraintes de sécurité et des besoins des collaborateurs. Avant de comparer les offres, il est utile d’établir un état des lieux : équipements concernés, services essentiels, incidents récurrents et niveau de support attendu. Maintenance et suivi des équipements La maintenance peut inclure le suivi des postes, des serveurs et du réseau, la gestion des mises à jour ou l’analyse des incidents récurrents, selon le contrat retenu. Le périmètre doit préciser les tâches préventives, les opérations correctives et les éventuelles exclusions. Pour éviter les malentendus, demandez comment les interventions sont planifiées, comment les anomalies sont signalées et quel compte rendu est fourni à l’entreprise. Assistance aux utilisateurs et prise en charge des incidents Les collaborateurs doivent connaître le canal de contact à utiliser, les informations à transmettre et la manière de suivre leur demande. Une procédure claire facilite la qualification des incidents et leur attribution au bon interlocuteur. Le contrat doit distinguer les horaires de support, les délais de prise en charge et les objectifs de résolution lorsqu’ils sont prévus. Ces éléments ne sont pas interchangeables : un incident complexe peut nécessiter un diagnostic ou une intervention supplémentaire. Sécurité et protection des données Le périmètre peut également inclure certaines tâches liées aux comptes utilisateurs, aux droits d’accès, aux mises à jour de sécurité et au suivi des sauvegardes. Les responsabilités doivent être précisées : toutes les prestations d’infogérance ne couvrent pas automatiquement l’ensemble de ces sujets. Pour approfondir les principes généraux de l’offre, consultez la page Infogérance informatique d’OM Conseil. Cette page présente le service dans son ensemble ; la présente page est consacrée à son application aux besoins des entreprises qui recherchent un accompagnement à Levallois-Perret. Comment éviter que l’absence du référent informatique bloque l’activité ? Dans certaines PME, une seule personne connaît les paramètres du réseau, les particularités des applications métier ou les procédures de dépannage. Son absence peut compliquer la résolution d’un incident, même si les équipements fonctionnent normalement. Pour limiter cette dépendance, l’entreprise doit documenter les éléments essentiels : services critiques, interlocuteurs, dépendances techniques, procédures de signalement et étapes d’escalade. Les documents doivent être conservés dans un espace maîtrisé et accessible aux personnes autorisées. Les mots de passe et accès privilégiés doivent, quant à eux, être gérés dans un dispositif sécurisé avec des droits contrôlés. Il faut ensuite organiser le relais. L’entreprise doit savoir qui peut traiter les demandes courantes, qui est habilité à effectuer des opérations sensibles et dans quelles situations le prestataire doit être sollicité. Cette répartition permet d’éviter qu’un collaborateur réalise une action hors de son périmètre ou qu’un incident reste sans responsable clairement identifié. Enfin, un test pratique permet de vérifier que le dispositif fonctionne : une personne habilitée doit pouvoir retrouver la procédure utile, identifier le bon interlocuteur et déclencher l’escalade prévue. Les lacunes constatées doivent être corrigées et la documentation mise à jour. La continuité d’activité est un sujet plus large que le seul support informatique. Pour approfondir les mesures à prévoir en cas d’interruption, consultez également notre article sur la continuité d’activité informatique. Comment comparer les prestataires d’infogérance à Levallois-Perret ? Le prix mensuel ne suffit pas à comparer deux offres. Les périmètres, les horaires, les exclusions et les modalités d’intervention peuvent être très différents. Avant de choisir, l’entreprise doit décrire ses besoins et demander une proposition qui détaille précisément les prestations incluses. Les principaux points à examiner sont : La proximité géographique peut être un critère utile, mais elle ne garantit pas à elle seule un délai d’intervention ou une présence sur site. Ces conditions doivent être confirmées dans l’offre et le contrat. Pourquoi étudier un accompagnement par OM Conseil ? OM Conseil propose des services d’infogérance aux entreprises. Pour déterminer si cet accompagnement correspond à une PME de Levallois-Perret, il convient d’examiner l’environnement informatique, les problèmes rencontrés, les besoins des utilisateurs et le niveau de prise en charge souhaité. Un premier échange doit permettre de clarifier les équipements concernés, les tâches à externaliser, les contraintes de sécurité et les modalités de suivi attendues. La couverture effective de Levallois-Perret, les possibilités d’intervention à distance ou sur site et les engagements applicables doivent être confirmés directement avec OM Conseil avant toute décision. Si vous préparez une évolution de votre organisation informatique, vous pouvez consulter la présentation générale de l’infogérance puis contacter OM Conseil pour examiner le périmètre adapté à votre entreprise. Questions fréquentes sur l’infogérance informatique à Levallois-Perret Qu’est-ce que l’infogérance informatique pour une PME ? L’infogérance consiste à confier à un prestataire externe tout ou

Catégories
Conseil IT

Comment planifier le renouvellement du matériel informatique d’une PME à Levallois-Perret ?

Temps de lecture : 9 minutesRemplacer les ordinateurs d’une entreprise au moment où ils tombent en panne n’est pas toujours la solution la plus économique. À l’inverse, changer systématiquement tous les équipements après un nombre d’années prédéfini peut conduire à renouveler trop tôt du matériel encore adapté aux besoins des équipes. Pour une TPE ou une PME, le bon calendrier repose sur trois éléments : l’état réel du parc informatique, les besoins des utilisateurs et le coût global de conservation ou de remplacement des équipements. Cette approche permet de préparer les investissements, de limiter les interruptions d’activité et d’éviter les achats dans l’urgence. À Levallois-Perret comme dans les communes voisines, une entreprise peut structurer cette démarche en plusieurs étapes, sans nécessairement remplacer l’ensemble de ses ordinateurs la même année. Pour planifier le renouvellement du matériel informatique d’une PME, commencez par inventorier les équipements, leur état, leur compatibilité et les coûts de maintenance. Comparez ensuite le coût de conservation avec celui du remplacement, puis établissez un calendrier selon les priorités, le budget disponible et les besoins des utilisateurs. 1. Commencer par un inventaire précis du parc informatique Avant de préparer un budget, il faut savoir exactement ce que l’entreprise possède. Un inventaire fiable permet de distinguer les équipements encore adaptés de ceux qui présentent un risque technique ou deviennent trop coûteux à maintenir. L’objectif n’est pas seulement de connaître l’âge des ordinateurs. Deux appareils achetés à la même période peuvent avoir des situations très différentes selon leur utilisation, leur configuration, leur environnement logiciel et leur état général. Les informations à recenser Pour chaque équipement, consignez au minimum : Cet inventaire peut être tenu dans un tableur ou dans un outil de gestion du parc informatique. Il doit être suffisamment simple pour être mis à jour après chaque achat, remplacement ou changement d’affectation. Classer les équipements par niveau de priorité Une fois l’inventaire constitué, classez les équipements selon trois catégories : Priorité 1 — Remplacement à étudier rapidement. Matériel incompatible avec les logiciels indispensables, équipement exposé à un risque de sécurité non maîtrisé, pannes répétées ou performances insuffisantes qui pénalisent réellement le travail. Priorité 2 — Renouvellement à planifier. Matériel encore utilisable, mais dont la fiabilité, le support, la compatibilité ou les performances justifient de préparer un remplacement. Priorité 3 — Conservation et suivi. Équipements adaptés aux usages, correctement maintenus et ne présentant pas de risque identifié nécessitant une action immédiate. Cette classification évite de prendre une décision uniquement à partir de l’âge d’un ordinateur. 2. Définir le bon moment pour remplacer un équipement Il n’existe pas de durée de renouvellement universelle applicable à tous les matériels professionnels. Le calendrier dépend de l’intensité d’utilisation, des contraintes métier, du support disponible et du coût de maintien en condition opérationnelle. Un ordinateur utilisé principalement pour la bureautique n’a pas nécessairement les mêmes exigences qu’une station de travail exécutant des applications gourmandes en ressources. De même, un équipement qui fonctionne encore correctement peut devoir être remplacé si son environnement logiciel n’est plus pris en charge. Les cinq signaux à surveiller 1. Les incidents se multiplient. Des pannes répétées, des redémarrages intempestifs ou des problèmes matériels peuvent rendre l’équipement moins fiable. Il faut toutefois distinguer une panne réparable d’un problème récurrent qui justifie un remplacement. 2. Les performances ne répondent plus aux besoins. Des ralentissements fréquents peuvent résulter d’un matériel insuffisant, mais aussi d’un logiciel mal configuré, d’un stockage saturé ou d’un problème réseau. Un diagnostic évite d’acheter un nouvel ordinateur pour corriger un problème qui vient d’ailleurs. 3. Le support logiciel arrive à échéance. La fin de support d’un système d’exploitation ou d’une application doit être anticipée. Il convient de vérifier les possibilités de mise à niveau, la compatibilité du matériel et les exigences de sécurité avant de décider. 4. Les réparations deviennent moins pertinentes économiquement. Lorsque les interventions se répètent ou qu’une pièce est difficile à obtenir, comparez le coût de la remise en état avec celui d’un remplacement, en tenant compte de la durée d’utilisation supplémentaire attendue. 5. L’activité évolue. Recrutement, nouveaux logiciels, mobilité accrue ou évolution des métiers peuvent rendre une configuration insuffisante, même si elle n’est pas particulièrement ancienne. Aucun de ces signaux ne doit être interprété isolément. Une décision solide combine les risques techniques, les besoins des utilisateurs et les conséquences financières. 3. Calculer le coût total de possession plutôt que le seul prix d’achat Le prix affiché d’un ordinateur ne représente qu’une partie du budget. Pour comparer plusieurs scénarios, la PME doit prendre en compte les dépenses associées à l’utilisation de l’équipement pendant la période étudiée. Le coût total de possession, ou TCO (Total Cost of Ownership), permet de comparer le maintien du matériel existant avec son remplacement. Quels coûts intégrer dans le calcul ? Poste de dépense Questions à examiner Achat ou financement Quel est le coût d’acquisition ou le montant total des loyers et frais applicables ? Installation et déploiement Faut-il préparer les postes, installer les logiciels et configurer les accès ? Migration des données Quelles données et quels paramètres doivent être transférés et vérifiés ? Maintenance et réparation Quels coûts sont déjà constatés et quelles dépenses futures sont raisonnablement prévisibles ? Temps d’indisponibilité Les incidents empêchent-ils certains collaborateurs de travailler normalement ? Exploitation Les besoins en énergie, accessoires, stockage ou assistance évoluent-ils ? Fin de vie Comment les données seront-elles effacées et le matériel réemployé, repris ou recyclé ? Pour obtenir une comparaison cohérente, utilisez le même horizon de temps pour les deux scénarios et précisez les hypothèses retenues. Les coûts estimés doivent être distingués des dépenses réellement constatées. Comparer trois scénarios Prenons une PME qui hésite entre conserver ses ordinateurs, remplacer uniquement les postes les plus problématiques ou renouveler une grande partie de son parc. Le scénario le moins cher à court terme n’est pas nécessairement le plus intéressant sur toute la période. À l’inverse, remplacer tout le parc ne se justifie pas uniquement pour uniformiser les configurations. 4. Construire un calendrier de renouvellement réaliste Un calendrier de renouvellement transforme l’inventaire en plan d’action. Il permet de prévoir les

Catégories
Conseil IT

Comment protéger les données Microsoft 365 de son entreprise à Neuilly-sur-Seine ?

Temps de lecture : 9 minutesMicrosoft 365 est devenu un environnement de travail central pour de nombreuses PME : les collaborateurs y échangent des e-mails, partagent des documents, organisent leurs réunions et travaillent à plusieurs sur les mêmes fichiers. Cette centralisation facilite le quotidien, mais elle concentre aussi des données importantes pour l’activité de l’entreprise. À Neuilly-sur-Seine, une entreprise qui utilise Microsoft 365 doit s’assurer que les accès sont correctement protégés, que les partages de fichiers sont maîtrisés et que les données peuvent être récupérées en cas de suppression ou d’incident. La sécurité ne repose pas sur un seul réglage : elle combine des mesures de prévention, une surveillance adaptée et une stratégie de sauvegarde et de restauration. Pourquoi les données Microsoft 365 doivent-elles être protégées ? Les informations hébergées dans Microsoft 365 peuvent être sensibles : échanges commerciaux, contrats, documents RH, factures, dossiers clients, calendriers ou fichiers de travail. Une compromission de compte ou une perte de données peut perturber l’activité, exposer des informations confidentielles et mobiliser les équipes. Les principaux risques sont notamment : La bonne approche consiste à réduire les possibilités d’intrusion, à limiter les conséquences d’un compte compromis et à prévoir comment restaurer les données utiles à l’activité. 1. Renforcer la sécurité des comptes Microsoft 365 Activer l’authentification multifacteur Un mot de passe seul ne suffit pas toujours à protéger un compte professionnel. L’authentification multifacteur (MFA) ajoute une étape de vérification lors de la connexion. Ainsi, un mot de passe volé ne donne pas nécessairement accès au compte. Pour une PME, il est recommandé de : Les paramètres disponibles dépendent de la configuration et des licences Microsoft 365 de l’entreprise. Ils doivent être vérifiés dans le centre d’administration et la documentation Microsoft correspondant à l’environnement utilisé. Appliquer le principe du moindre privilège Chaque utilisateur doit disposer uniquement des droits nécessaires à ses missions. Les comptes administrateurs ne doivent pas être utilisés pour les tâches quotidiennes, comme consulter les e-mails ou modifier des documents. Il est utile de contrôler périodiquement : Lorsqu’un collaborateur quitte l’entreprise ou change de fonction, les accès doivent être adaptés rapidement. Cette vérification réduit le risque qu’un compte oublié reste une porte d’entrée. Repérer les connexions inhabituelles La sécurité ne se limite pas à la configuration initiale. L’entreprise doit pouvoir repérer les activités inhabituelles : connexions suspectes, règles de messagerie inattendues, changements de droits ou accès inhabituels aux fichiers. Selon les licences et les outils activés, les journaux et alertes Microsoft peuvent aider à identifier ces événements. Il faut définir qui les consulte, à quelle fréquence et quelle procédure appliquer lorsqu’une alerte mérite une investigation. 2. Sécuriser les e-mails avec Exchange Online La messagerie reste une cible privilégiée, notamment parce qu’elle sert à réinitialiser des mots de passe, à échanger des pièces jointes et à valider des demandes commerciales. Quelques mesures permettent de réduire les risques : Une règle de transfert créée à l’insu de l’utilisateur peut, par exemple, faire parvenir des messages professionnels à une adresse externe. En cas de compte compromis, il est donc important d’examiner les règles de messagerie et les paramètres qui auraient pu être modifiés. 3. Maîtriser les partages dans SharePoint et OneDrive SharePoint et OneDrive facilitent la collaboration, mais les droits d’accès doivent rester cohérents avec les besoins réels. Un document destiné à une équipe ne doit pas être accessible à toute personne disposant d’un lien si ce niveau d’ouverture n’est pas nécessaire. Pour limiter les risques : Il est également utile de distinguer les espaces de travail selon les usages : documents communs, dossiers de direction, ressources RH ou informations commerciales sensibles. Une organisation claire simplifie la gestion des autorisations et limite les erreurs de partage. 4. Encadrer les usages de Microsoft Teams Les échanges dans Teams peuvent contenir des informations importantes, des fichiers partagés et des liens vers des ressources internes. Les règles de sécurité doivent donc s’appliquer aux équipes, aux canaux et aux documents associés. L’entreprise peut notamment : L’objectif n’est pas de bloquer la collaboration, mais de permettre les échanges utiles tout en conservant le contrôle sur les informations partagées. 5. Comprendre la différence entre sécurité, conservation et sauvegarde La protection des données Microsoft 365 repose sur plusieurs mécanismes qui répondent à des objectifs différents. Ces mécanismes ne sont pas interchangeables. La présence de données dans le cloud, la synchronisation OneDrive ou l’existence d’une corbeille ne constituent pas à elles seules une stratégie complète de sauvegarde. Les possibilités de restauration dépendent du service concerné, des paramètres utilisés, des délais écoulés et des outils disponibles. Une entreprise doit déterminer quelles données sont prioritaires, combien de temps elles doivent être conservées, jusqu’à quel point elles doivent pouvoir être restaurées et qui est chargé de réaliser cette restauration. 6. Prévoir une sauvegarde et tester la restauration La sauvegarde doit répondre aux besoins réels de l’entreprise. Il convient de définir les données à protéger — par exemple les e-mails, les fichiers OneDrive, les bibliothèques SharePoint ou les contenus Teams concernés — puis de choisir une solution et une politique de conservation adaptées. Avant de retenir une solution, vérifiez notamment : Une sauvegarde n’est utile que si les données peuvent être récupérées dans des conditions acceptables. Des tests de restauration périodiques permettent de vérifier que les copies sont exploitables et que les personnes chargées de l’opération connaissent la procédure. Les besoins varient selon l’activité, le volume de données et les conséquences d’une interruption. Une PME doit identifier les données indispensables à la reprise et définir un ordre de priorité en cas d’incident. 7. Que faire si un compte Microsoft 365 est compromis ? Lorsqu’un compte semble compromis, il faut agir rapidement et suivre une procédure connue à l’avance. Les étapes exactes dépendent de la situation, des droits disponibles et des outils de sécurité configurés. En cas de suspicion d’exfiltration de données personnelles ou d’un incident ayant des conséquences juridiques, l’entreprise doit évaluer les obligations applicables à sa situation et solliciter les interlocuteurs compétents. Une simple réinitialisation du mot de passe ne suffit pas nécessairement à résoudre tous les effets d’une compromission. 8.

Catégories
Cybersécurité

Comment préparer un audit de cybersécurité à Neuilly-sur-Seine ?

Temps de lecture : 6 minutesUn audit de cybersécurité d’entreprise à Neuilly-sur-Seine doit répondre à une question précise : quels contrôles faut-il réaliser pour comprendre les risques prioritaires et décider des corrections à engager ? Avant de solliciter un intervenant, une PME gagne à définir les systèmes concernés, les informations à fournir, les conditions d’intervention et la façon dont les résultats seront exploités. Cet article porte sur la préparation et le déroulement d’un audit, et non sur l’ensemble des solutions de cybersécurité à déployer. Pour découvrir l’approche globale d’OM Conseil en matière de protection des systèmes et des données, consultez la page Cybersécurité en entreprise. Avant de demander un audit, définir la question à résoudre Un audit est plus utile lorsque l’entreprise sait ce qu’elle veut vérifier. La demande peut faire suite à un changement d’infrastructure, à une migration vers le cloud, à des interrogations sur les droits d’accès, à une exigence contractuelle ou à la volonté de disposer d’un état des lieux avant de programmer des améliorations. Pour cadrer la mission, la direction peut commencer par répondre à trois questions : Cette clarification évite de demander un « audit complet » sans définir ce que le prestataire devra réellement examiner. Quel type d’évaluation demander ? Le mot « audit » peut désigner des travaux de nature différente. Il est important de comparer les propositions selon leur périmètre et leur méthode, plutôt que selon leur intitulé. Revue documentaire et organisationnelle Cette revue s’appuie sur les documents et les procédures de l’entreprise : gestion des comptes, arrivée et départ des collaborateurs, traitement des incidents, règles d’accès à distance ou organisation des sauvegardes. Elle aide à repérer les procédures manquantes ou peu claires, mais ne démontre pas à elle seule que les configurations techniques sont correctement sécurisées. Revue des accès et des configurations L’intervenant examine, dans le périmètre autorisé, certains paramètres techniques et droits d’accès. Il peut par exemple vérifier la gestion des comptes administrateurs, les comptes qui ne sont plus utilisés, les configurations de services ou les paramètres de sécurité des environnements concernés. La portée de cette revue doit être écrite dans la proposition : les systèmes analysés, les méthodes utilisées et les éléments qui ne seront pas contrôlés. Analyse des sauvegardes et de la reprise L’objectif est de vérifier comment les sauvegardes sont organisées et si les données peuvent être restaurées selon les besoins de l’entreprise. La simple existence de copies ne suffit pas : il faut aussi considérer leur protection, le suivi des erreurs et les tests de restauration disponibles. Pour approfondir la gestion opérationnelle du système d’information après l’audit, la page Infogérance informatique présente une approche distincte, centrée sur le suivi et la gestion dans la durée. Recherche de vulnérabilités et test d’intrusion Une recherche de vulnérabilités vise à identifier des faiblesses connues ou des configurations à risque. Un test d’intrusion cherche, au moyen de techniques contrôlées, à déterminer si certaines faiblesses peuvent être exploitées. Ces prestations ne sont pas équivalentes et ne doivent pas être confondues avec un diagnostic documentaire. Un test d’intrusion doit faire l’objet d’une autorisation explicite et d’un périmètre défini. Il ne remplace pas automatiquement une évaluation plus large des procédures et de l’organisation. Comment se déroule la préparation de l’audit ? 1. Établir un inventaire de départ Préparez, dans la mesure du possible, une liste des postes, serveurs, équipements réseau, applications et services cloud concernés. Ajoutez les dépendances importantes pour l’activité et identifiez les systèmes qui ne doivent pas être testés. Une cartographie parfaite n’est pas indispensable pour démarrer. Il faut toutefois signaler les informations manquantes afin que le prestataire puisse tenir compte de cette limite. 2. Rassembler les documents utiles Selon le périmètre convenu, les éléments utiles peuvent comprendre : Ne transmettez que les informations nécessaires à la mission. Les mots de passe et autres secrets techniques doivent être partagés par un moyen sécurisé, avec des droits limités et une procédure de révocation prévue. Pour les données personnelles, le guide de la sécurité des données de la CNIL constitue une ressource de référence pour les mesures de sécurité adaptées aux risques. 3. Formaliser les règles d’intervention Avant tout contrôle technique, consignez les systèmes concernés, les méthodes autorisées, les dates ou plages horaires, les contacts à prévenir et la procédure d’arrêt en cas d’impact inattendu. Cette étape est particulièrement importante pour les tests susceptibles de solliciter les équipements ou de perturber un service. Si un système appartient à un fournisseur ou à un tiers, vérifiez que les autorisations nécessaires sont obtenues avant de le tester. 4. Prévoir la restitution Le livrable attendu doit être convenu dès le départ. Il devrait au minimum décrire le périmètre évalué, la méthode, les constats, les limites de l’intervention et les recommandations. Demandez également si la mission comprend une restitution orale, une aide à la priorisation ou une vérification ultérieure des corrections. Ces prestations peuvent être séparées : leur inclusion ne doit pas être supposée. Comment choisir l’intervenant ? Comparez les offres sur des critères concrets : Pour les missions techniques exigeantes, il peut être pertinent de vérifier les qualifications et références correspondant au type d’audit demandé. L’ANSSI publie notamment le référentiel de qualification PASSI pour les prestataires d’audit de la sécurité des systèmes d’information. Cette qualification n’est pas à présenter comme une obligation générale pour tous les diagnostics : sa pertinence dépend de la nature et des exigences de la mission. Consultez les informations officielles de l’ANSSI sur la qualification des prestataires d’audit. La proximité à Neuilly-sur-Seine peut faciliter les échanges et certaines interventions sur site, mais elle ne remplace pas une méthode claire, des autorisations formalisées et des livrables exploitables. Comment transformer le rapport en plan d’action ? Un rapport n’améliore pas la sécurité tant que les recommandations ne sont pas évaluées et mises en œuvre. La direction doit distinguer les risques à traiter rapidement des améliorations qui peuvent être planifiées. Pour chaque recommandation, consignez : La priorité dépend notamment de l’impact potentiel, de la possibilité d’exploitation, de l’exposition du système et de l’importance de l’équipement pour l’activité. Toutes les

Catégories
Maintenance & support

Externaliser la maintenance informatique à Neuilly-sur-Seine : les étapes à préparer

Temps de lecture : 6 minutesExternaliser la maintenance informatique de son entreprise à Neuilly-sur-Seine commence par un état des lieux du parc, l’identification des besoins prioritaires et la préparation du transfert vers un prestataire. Pour une PME, cette démarche permet de définir les responsabilités, de limiter les oublis lors de la transition et de conserver une visibilité sur les opérations informatiques. Pourquoi préparer l’externalisation avant de changer d’organisation ? Confier la maintenance informatique à un prestataire ne consiste pas uniquement à lui transmettre les demandes d’assistance. Il faut aussi lui donner une vision fiable du parc, préciser les tâches attendues et organiser la circulation des informations. Sans préparation, certains équipements ou accès peuvent être oubliés. Les responsabilités peuvent également rester floues : qui suit les mises à jour, qui contrôle les sauvegardes, qui traite les incidents urgents et qui valide les interventions ? Une préparation structurée aide à cadrer la prestation dès le départ. Elle facilite aussi la comparaison des offres, car chaque prestataire peut répondre à partir d’un périmètre clairement défini. Les étapes pour externaliser la maintenance informatique de son entreprise 1. Réaliser un état des lieux du parc informatique Avant de contacter des prestataires, recensez les équipements et les services utilisés par l’entreprise. Cet inventaire peut notamment inclure : Notez également les difficultés récurrentes, les équipements vieillissants et les dépendances importantes pour l’activité. L’objectif n’est pas de produire une documentation complexe, mais de disposer d’une base suffisamment fiable pour préparer la reprise. 2. Définir ce qui sera transféré au prestataire La maintenance externalisée peut couvrir des besoins différents d’une entreprise à l’autre. Il est donc important de préciser les tâches attendues avant de demander un devis. Par exemple, le périmètre peut inclure le support aux utilisateurs, la maintenance préventive, les mises à jour, le suivi des sauvegardes, la gestion du parc ou les interventions sur les équipements réseau. Les besoins en cybersécurité et en infogérance peuvent être traités dans le même contrat ou faire l’objet d’un périmètre distinct. Précisez aussi ce qui reste sous la responsabilité de l’entreprise : validation des achats, gestion de certaines applications métiers, arbitrage des priorités ou relation avec des éditeurs spécifiques. Pour distinguer les niveaux de service possibles, consultez la page Maintenance informatique et la page Infogérance informatique. 3. Comparer les propositions sur un périmètre identique Pour comparer plusieurs prestataires de maintenance informatique pour PME, transmettez-leur les mêmes informations et demandez-leur de répondre sur les mêmes besoins. Le prix seul ne suffit pas à évaluer une proposition. Vérifiez notamment : Demandez que les exclusions, limites et éventuelles options soient explicites. Vous pourrez ainsi comparer les offres sur leur contenu réel, et non uniquement sur leur montant mensuel. 4. Préparer le transfert des accès et de la documentation La transition nécessite une documentation à jour et une transmission sécurisée des informations utiles. Préparez, selon le périmètre retenu, la liste des équipements, les contacts importants, les contrats en cours, les procédures existantes et les informations relatives aux sauvegardes. Les accès doivent être transmis par un canal sécurisé. Évitez d’envoyer des mots de passe en clair dans un courriel ou de conserver des comptes partagés sans suivi. Le prestataire doit disposer uniquement des droits nécessaires à ses missions, avec une procédure prévue pour modifier ou retirer les accès lorsqu’une personne ou une entreprise n’intervient plus. Si un ancien prestataire est impliqué, définissez précisément les éléments à récupérer, les accès à transférer et les opérations à effectuer avant la fin de sa mission. 5. Organiser la période de transition Prévoyez une phase de reprise pendant laquelle le prestataire découvre l’environnement et vérifie les informations transmises. Selon la taille du parc et sa complexité, cette phase peut comprendre : Désignez un interlocuteur côté entreprise pour centraliser les demandes et les décisions. Cette organisation évite les sollicitations dispersées et aide le prestataire à prioriser les incidents qui affectent réellement l’activité. Comment organiser les interventions à Neuilly-sur-Seine ? Pour une entreprise située à Neuilly-sur-Seine, vérifiez comment le prestataire gère les demandes à distance et les interventions nécessitant une présence dans les locaux. Le fonctionnement doit être adapté à la nature des équipements, à la disponibilité des équipes et à l’impact potentiel des incidents. Demandez dans quels cas une intervention sur site est prévue, comment elle est déclenchée et quelles sont les modalités de prise en charge. Pour les problèmes pouvant être résolus à distance, précisez les outils utilisés et les conditions d’accès aux postes. La proximité géographique peut être un critère de choix, mais elle ne remplace pas la définition des engagements de service, du périmètre et des procédures de suivi. Ces éléments doivent être clarifiés avant le démarrage du contrat. Comment vérifier que la transition fonctionne ? Après la reprise, organisez un point de suivi avec le prestataire. L’objectif est de vérifier que les demandes sont correctement orientées, que les responsabilités sont comprises et que les actions prévues sont effectivement réalisées. Le suivi peut porter sur des indicateurs simples : Ces éléments permettent d’ajuster l’organisation au fil du temps. Si les mêmes incidents se répètent, demandez une analyse de leur origine et un plan d’action plutôt que de traiter uniquement chaque demande séparément. Quel rôle pour OM Conseil dans une démarche d’externalisation ? OM Conseil accompagne les entreprises dans leurs besoins de maintenance et de gestion de leur environnement informatique. Pour préparer une externalisation, l’enjeu est de clarifier le périmètre, de comprendre les contraintes de l’entreprise et de définir une organisation adaptée à ses usages. Un premier échange peut permettre de faire le point sur le parc, les difficultés rencontrées, les attentes des utilisateurs et les modalités d’intervention souhaitées. Le périmètre et les engagements doivent ensuite être précisés dans la proposition de service. Pour les besoins qui dépassent la maintenance courante, la page Infogérance informatique présente l’approche plus globale de la gestion du système d’information. Les entreprises qui souhaitent également cadrer leurs outils collaboratifs peuvent consulter la page Intégration Microsoft 365. FAQ : externaliser la maintenance informatique à Neuilly-sur-Seine Quand faut-il externaliser la maintenance informatique d’une PME ? L’externalisation peut être envisagée lorsque

Catégories
Infogérance IT

Infogérance informatique à Neuilly-sur-Seine : un accompagnement adapté aux entreprises locales

Temps de lecture : 5 minutesÀ Neuilly-sur-Seine, l’informatique soutient une grande partie de l’activité quotidienne des entreprises : échanges avec les clients, gestion documentaire, accès aux applications métier, collaboration entre équipes et protection des informations professionnelles. Lorsqu’un incident perturbe ces outils, ses conséquences peuvent rapidement dépasser le simple problème technique. Pour une entreprise implantée à Neuilly-sur-Seine, l’enjeu est donc de disposer d’une organisation informatique adaptée à ses usages, à ses contraintes de fonctionnement et à ses besoins d’accompagnement. OM Conseil propose des services d’infogérance aux PME et aux ETI. Les modalités applicables à une entreprise de Neuilly-sur-Seine, notamment le périmètre couvert et les possibilités d’intervention sur site sont à confirmer directement avec l’entreprise avant engagement. Une informatique qui doit suivre le rythme de l’entreprise Les besoins informatiques varient selon l’activité, la taille des équipes et l’organisation du travail. Une société de conseil, un cabinet professionnel, une entreprise de services ou une structure disposant de plusieurs bureaux n’utilisent pas nécessairement les mêmes applications et ne rencontrent pas les mêmes contraintes. Dans certains environnements, l’accès à la messagerie et aux documents partagés est essentiel. Dans d’autres, ce sont les applications métier, les accès distants ou la disponibilité du réseau qui conditionnent le travail quotidien. L’organisation de l’accompagnement informatique doit partir de ces usages réels. Il ne s’agit pas d’appliquer une formule identique à toutes les entreprises, mais de définir un périmètre cohérent avec les outils utilisés et les conséquences possibles d’une interruption. Les questions à clarifier avant de mettre en place un accompagnement informatique Avant d’engager un prestataire, l’entreprise gagne à formaliser quelques informations simples : Ces réponses permettent de définir les priorités et de préparer un échange utile avec un prestataire. Elles évitent également de demander une prestation trop large ou, au contraire, insuffisante par rapport aux besoins. Organiser les interventions selon les contraintes de l’entreprise La proximité géographique peut être un critère utile, mais elle ne garantit pas à elle seule une intervention immédiate. Il faut distinguer les opérations pouvant être réalisées à distance des situations qui nécessitent une présence physique. Une intervention à distance peut convenir à certains problèmes de configuration, de logiciel ou d’accès, lorsque l’équipement est disponible et que la connexion peut être établie dans des conditions sécurisées. Une panne matérielle, un problème de câblage ou un dysfonctionnement affectant le réseau local peut nécessiter un déplacement. Pour une entreprise située à Neuilly-sur-Seine, il est donc important de clarifier en amont : Ces conditions doivent être confirmées dans la proposition du prestataire. Il ne faut pas déduire un délai d’intervention de la seule localisation de son siège. Préserver la continuité de l’activité Une interruption informatique n’a pas les mêmes conséquences pour toutes les entreprises. L’indisponibilité d’une boîte mail, d’un logiciel de gestion ou d’un espace documentaire partagé peut ralentir les équipes, retarder une livraison ou empêcher le traitement de demandes clients. Il est utile d’identifier les services dont l’indisponibilité aurait le plus d’impact, puis de définir les actions prioritaires en cas d’incident. Cette préparation peut notamment porter sur les contacts à prévenir, les accès nécessaires, les procédures de reprise et les données qui doivent être récupérées en premier. La continuité d’activité ne repose pas sur un seul outil. Elle dépend de l’organisation, de la disponibilité des informations nécessaires et de la capacité à appliquer des procédures adaptées à la situation. Pour découvrir le périmètre général des prestations proposées, consultez la page Infogérance informatique pour PME et ETI. Cette page présente l’offre globale ; le présent contenu se concentre sur les questions à anticiper pour une entreprise implantée à Neuilly-sur-Seine. Tenir compte des évolutions de l’entreprise Les besoins informatiques changent lorsque l’entreprise recrute, renouvelle ses équipements, adopte de nouveaux logiciels ou modifie son organisation. Un accompagnement pertinent doit pouvoir tenir compte de ces évolutions sans imposer de changements inutiles. Lorsqu’un nouveau collaborateur arrive, par exemple, il faut prévoir les équipements nécessaires et les accès correspondant à ses fonctions. Lorsqu’une équipe change d’organisation, les droits d’accès aux documents et aux applications peuvent également devoir être revus. Un échange périodique sur les incidents rencontrés, les équipements à renouveler et les projets à venir aide à conserver une vision claire des priorités. Les actions retenues doivent rester proportionnées à la taille de l’entreprise, à ses risques et à ses contraintes budgétaires. Quel accompagnement informatique pour une entreprise à Neuilly-sur-Seine ? OM Conseil présente une offre d’infogérance destinée aux PME et aux ETI. Pour une entreprise de Neuilly-sur-Seine, la première étape consiste à vérifier avec l’équipe d’OM Conseil le périmètre réellement adapté à son environnement : équipements concernés, applications utilisées, besoins d’assistance, modalités de suivi et conditions d’intervention. L’échange peut s’appuyer sur un inventaire du parc informatique, une description des difficultés actuelles et une liste des services dont la disponibilité est essentielle. Ces éléments permettent de discuter d’une proposition adaptée plutôt que de retenir une offre sur la seule base d’un intitulé commercial. Pour approfondir les prestations générales, consultez également la page Infogérance informatique pour PME et ETI. Les entreprises qui souhaitent examiner les besoins propres à leurs outils collaboratifs peuvent consulter la page Intégration Microsoft 365, lorsque cet environnement fait partie de leur système informatique. Préparer votre demande Avant de contacter un prestataire, rassemblez si possible les informations suivantes : Il n’est pas nécessaire de disposer d’un inventaire technique parfait pour commencer. L’objectif est de donner une première vue d’ensemble afin de cadrer les besoins et les prochaines étapes. Pour connaître les modalités d’accompagnement possibles pour votre entreprise à Neuilly-sur-Seine, contactez OM Conseil et demandez une étude adaptée à votre environnement. FAQ — Infogérance informatique à Neuilly-sur-Seine Une entreprise de Neuilly-sur-Seine peut-elle être accompagnée à distance ? Certaines opérations peuvent être effectuées à distance si les équipements sont accessibles et si les conditions de sécurité le permettent. Les modalités exactes dépendent de la situation et du périmètre défini avec le prestataire. Une intervention sur site est-elle toujours nécessaire ? Non. Les demandes liées à certains logiciels ou paramètres peuvent être traitées à distance. Les pannes matérielles et certains problèmes de réseau local peuvent toutefois nécessiter une

Catégories
Cybersécurité

Cybersécurité à Saint-Jean-de-Beauregard : les fondamentaux à connaître

Temps de lecture : 6 minutesPour une petite structure, la cybersécurité commence rarement par une accumulation d’outils. Les priorités sont plus simples : protéger les comptes, limiter les accès, sécuriser la messagerie, préserver les données avec des sauvegardes fiables et sensibiliser les utilisateurs. À Saint-Jean-de-Beauregard comme ailleurs, ces fondamentaux permettent de réduire les risques courants tout en préparant l’entreprise ou l’association à réagir plus efficacement en cas d’incident. Pourquoi les petites structures doivent-elles prendre la sécurité numérique au sérieux ? Une petite entreprise ou une association dispose souvent de moins de ressources qu’une grande organisation pour gérer un incident informatique. Pourtant, elle peut dépendre tout autant de sa messagerie, de ses fichiers, de ses comptes en ligne et de quelques outils numériques indispensables. Une adresse e-mail compromise peut par exemple être utilisée pour envoyer des messages frauduleux. La perte de fichiers peut ralentir l’activité. Un compte administrateur mal protégé peut donner accès à des données qui ne devraient pas être accessibles à tous. L’objectif n’est donc pas de mettre en place une infrastructure disproportionnée, mais de commencer par les usages et les données qui comptent réellement pour la structure. Quels sont les fondamentaux d’une sécurité numérique saine ? Comptes et mots de passe Les comptes utilisateurs constituent l’un des premiers points à protéger. Chaque personne devrait disposer de ses propres identifiants et uniquement des droits nécessaires à son activité. L’utilisation de mots de passe uniques et robustes réduit le risque qu’un identifiant récupéré sur un service compromis permette d’accéder à d’autres comptes. Lorsque l’authentification multifacteur est disponible, elle ajoute une protection supplémentaire contre l’utilisation frauduleuse d’un mot de passe. Il est également important de revoir régulièrement les droits d’accès. Lorsqu’un collaborateur quitte la structure ou change de fonction, ses accès doivent être adaptés ou supprimés. Messagerie et phishing Le phishing, ou hameçonnage, reste un risque très concret pour les petites structures. Un message peut imiter une banque, un fournisseur, un service en ligne ou même un interlocuteur connu afin d’inciter le destinataire à cliquer sur un lien ou à transmettre une information. La protection ne repose pas uniquement sur un filtre technique. Les utilisateurs doivent aussi savoir reconnaître certains signaux : urgence inhabituelle, demande de paiement, changement de coordonnées bancaires, pièce jointe inattendue ou lien qui ne correspond pas au service annoncé. En cas de doute, mieux vaut vérifier la demande par un autre moyen de communication plutôt que répondre directement au message reçu. Sauvegardes Une sauvegarde permet de disposer d’une copie des données nécessaires à l’activité lorsqu’elles deviennent indisponibles ou sont endommagées. Mais sauvegarder ne signifie pas simplement copier régulièrement des fichiers. Il faut aussi savoir quelles données sont importantes, où les copies sont conservées, à quelle fréquence elles sont réalisées et comment les restaurer. Un test de restauration permet de vérifier que les données sauvegardées sont réellement exploitables. Cette étape est particulièrement importante avant qu’un incident ne survienne. Pour une petite structure, les données prioritaires peuvent notamment être les documents administratifs, fichiers clients, données comptables, documents de travail ou éléments nécessaires au fonctionnement quotidien. Mises à jour et postes de travail Les ordinateurs, applications et systèmes doivent être maintenus à jour afin de bénéficier des correctifs disponibles. Il est également utile de limiter l’installation de logiciels inutiles et de vérifier que les postes utilisés pour accéder aux données professionnelles disposent d’une protection adaptée. Les équipements anciens ou qui ne peuvent plus recevoir les mises à jour nécessaires méritent une attention particulière. Ils peuvent représenter un point faible dans l’environnement numérique de la structure. Sensibilisation des utilisateurs La sensibilisation est un élément essentiel de la prévention. Un collaborateur ou un bénévole peut être confronté à un message frauduleux sans disposer de connaissances techniques particulières. Quelques réflexes simples peuvent déjà faire la différence : ne pas transmettre ses identifiants, vérifier une demande inhabituelle, éviter les pièces jointes inattendues, signaler rapidement un comportement suspect et demander conseil en cas de doute. La sensibilisation doit être pratique. Il est souvent plus utile de partir de situations que les personnes rencontrent réellement dans leur travail que d’accumuler des explications techniques. Comment adapter ces mesures à une petite structure ? Toutes les structures n’ont pas besoin du même niveau de protection. Une PME, une association ou un indépendant peut commencer par identifier ses ressources les plus importantes. Une démarche simple peut suivre cet ordre : Cette approche permet de concentrer les efforts sur les risques qui pourraient réellement perturber l’activité, plutôt que de chercher à tout sécuriser de manière uniforme. Un exemple concret Imaginons une petite structure dont les collaborateurs utilisent principalement une messagerie professionnelle, un espace partagé de documents et quelques applications métier. Une première vérification peut porter sur les comptes disposant de droits importants, l’activation de protections supplémentaires lorsque cela est possible, la récupération des données en cas de suppression ou de chiffrement et la manière de signaler un e-mail suspect. Si ces éléments sont déjà correctement maîtrisés, la structure peut ensuite approfondir d’autres sujets comme la gestion des appareils, les accès à distance ou la préparation d’une procédure de continuité. Que faire en cas d’incident ou de suspicion d’attaque ? La première erreur serait de considérer qu’un incident doit être caché ou traité plus tard. Une réaction rapide permet généralement de mieux limiter ses conséquences. Lorsqu’un comportement inhabituel est détecté, il est utile de prévenir la personne responsable de l’informatique ou de la sécurité et de conserver les informations disponibles : message suspect, heure de découverte, compte concerné ou comportement observé. Selon la situation, certains équipements ou comptes peuvent devoir être isolés afin d’éviter que le problème ne se propage. Il faut toutefois éviter les manipulations improvisées qui pourraient compliquer l’analyse de l’incident. Après la phase d’urgence, la structure doit chercher à comprendre ce qui s’est passé, vérifier les accès concernés et restaurer progressivement les services nécessaires à l’activité. Une démarche de sécurité doit rester proportionnée La cybersécurité n’est pas un projet qui se termine après l’installation d’un logiciel ou la modification de quelques mots de passe. Les usages évoluent, les collaborateurs changent, de nouveaux

Catégories
Cybersécurité

Cybersécurité au Plessis-Robinson : renforcer la résilience de son entreprise

Temps de lecture : 5 minutesUne entreprise résiliente ne cherche pas uniquement à empêcher les attaques : elle doit aussi pouvoir continuer à fonctionner lorsqu’une panne, une perte de données ou un incident cyber survient. Pour une petite entreprise du Plessis-Robinson, cela passe notamment par des accès maîtrisés, des sauvegardes réellement exploitables, des postes correctement protégés et une organisation claire en cas d’incident. L’objectif est de réduire le temps d’interruption et de faciliter une reprise progressive de l’activité. Pourquoi la résilience compte autant que la prévention ? Même avec des mesures de prévention, le risque zéro n’existe pas. Un compte compromis, une erreur de manipulation, une panne matérielle ou un logiciel malveillant peut perturber l’accès aux fichiers, à la messagerie ou aux applications nécessaires au fonctionnement quotidien. La résilience informatique consiste donc à prévoir ce qui se passe lorsque la prévention ne suffit plus. Il ne s’agit pas uniquement de disposer d’outils de sécurité, mais de savoir quelles données sont indispensables, comment les récupérer et qui doit intervenir lorsque l’activité est interrompue. Pour une PME, cette approche est particulièrement importante lorsque quelques collaborateurs, un serveur, une messagerie ou une application métier concentrent une grande partie de l’activité. Les incidents à anticiper Tous les incidents n’ont pas les mêmes conséquences. Une démarche pragmatique commence par identifier les situations qui pourraient réellement bloquer l’entreprise. Panne informatique Une panne de poste, de serveur, de stockage ou de réseau peut empêcher temporairement l’accès aux outils de travail. Si aucune procédure de reprise n’est prévue, une difficulté technique limitée peut rapidement devenir un problème opérationnel. Il est donc utile d’identifier les équipements et services indispensables à l’activité, puis de prévoir des solutions de remplacement ou de restauration adaptées à leur importance. Ransomware et perte d’accès aux données Un ransomware peut rendre des fichiers inaccessibles et perturber plusieurs services simultanément. La présence d’une sauvegarde ne suffit cependant pas à elle seule : il faut également savoir où elle se trouve, vérifier qu’elle fonctionne et connaître la manière dont les données pourront être restaurées. Une PME doit notamment distinguer les données critiques des fichiers moins importants afin de déterminer les priorités de récupération. Compromission d’un compte Un compte utilisateur compromis peut donner accès à la messagerie, aux fichiers ou à différents services numériques. Le risque augmente lorsque les mêmes identifiants sont réutilisés ou lorsque les accès ne sont pas suffisamment maîtrisés. La protection des comptes passe notamment par des mots de passe robustes et uniques, l’authentification multifacteur lorsque celle-ci est disponible, une gestion appropriée des droits et la suppression rapide des accès qui ne sont plus nécessaires. Sauvegardes et restauration : penser au retour à la normale Une sauvegarde doit être considérée comme un élément de continuité d’activité, et pas simplement comme une copie de fichiers. La question essentielle est : que se passe-t-il si les données de travail deviennent soudainement indisponibles ? Une démarche cohérente consiste à identifier les données essentielles, définir une fréquence de sauvegarde adaptée et vérifier régulièrement que les données peuvent effectivement être restaurées. Il faut également réfléchir à la séparation entre les données de production et les sauvegardes afin qu’un incident affectant le système principal ne compromette pas automatiquement les copies. Un test de restauration est particulièrement utile : une sauvegarde dont la restauration n’a jamais été vérifiée peut donner une fausse impression de sécurité. Organisation de la réponse à un incident Lorsqu’un incident survient, les premières minutes peuvent être difficiles à gérer. Les collaborateurs peuvent ne pas savoir s’ils doivent continuer à utiliser un poste, modifier un mot de passe, déconnecter un équipement ou prévenir leur responsable. Une procédure simple peut préciser : L’objectif n’est pas de créer une procédure complexe, mais de donner à l’entreprise un cadre de décision lorsque la situation devient inhabituelle. Comment construire une démarche de cybersécurité proportionnée ? Toutes les entreprises n’ont pas les mêmes besoins. Une petite structure peut commencer par sécuriser les éléments qui auraient les conséquences les plus importantes en cas d’incident. Une première étape consiste à cartographier les comptes, les postes, les données et les services essentiels. Vient ensuite l’identification des principales vulnérabilités : accès trop larges, absence de sauvegarde exploitable, postes insuffisamment protégés, pratiques de messagerie à risque ou manque de sensibilisation. La priorité peut alors être donnée aux mesures qui réduisent le plus directement le risque d’interruption : sécurisation des comptes, sauvegardes, mises à jour, protection des postes, sensibilisation des utilisateurs et préparation de la réponse aux incidents. Cette logique permet d’éviter une approche consistant à accumuler des outils sans savoir précisément quels risques ils doivent réduire. Comment reprendre l’activité après un incident ? La reprise ne doit pas forcément signifier remettre tous les systèmes en fonctionnement simultanément. Pour une PME, il peut être plus pertinent de restaurer progressivement les services selon leur importance pour l’activité. Par exemple, la messagerie, les fichiers indispensables et une application métier peuvent être prioritaires, tandis que certains usages secondaires pourront attendre. Cette hiérarchisation doit idéalement être définie avant l’incident. Après la reprise, il est également important de comprendre ce qui s’est passé, de vérifier les accès concernés et d’identifier les mesures à améliorer. Un incident peut ainsi devenir un point de départ pour renforcer durablement les pratiques de sécurité. Lorsque l’entreprise a besoin d’un accompagnement plus global pour protéger son environnement informatique, elle peut se rapprocher d’un prestataire spécialisé en protection et accompagnement cybersécurité. FAQ sur la cybersécurité au Plessis-Robinson Comment une PME peut-elle améliorer rapidement sa résilience informatique ? Elle peut commencer par identifier ses données et services essentiels, sécuriser les comptes utilisateurs, vérifier ses sauvegardes et tester leur restauration. La sensibilisation des collaborateurs et la préparation d’une procédure simple en cas d’incident complètent cette première démarche. L’objectif est de réduire les conséquences d’une interruption avant de chercher à multiplier les solutions techniques. Pourquoi les sauvegardes sont-elles importantes en cas de ransomware ? Un ransomware peut rendre les données de production indisponibles. Des sauvegardes correctement conçues et séparées du système principal peuvent permettre de restaurer les informations nécessaires à la reprise. Leur efficacité dépend toutefois de leur

Catégories
Cybersécurité

Cybersécurité à Orgeval : quelles mesures prioriser pour une PME ?

Temps de lecture : 7 minutesPour une PME à Orgeval, une démarche de sécurité efficace commence par les risques qui peuvent réellement perturber l’activité : compte compromis, phishing, perte de données, poste vulnérable ou interruption d’un service essentiel. Il n’est pas nécessaire d’empiler les outils. L’essentiel est d’identifier les ressources critiques, de vérifier les protections déjà en place et de construire un plan d’action progressif, adapté aux usages et aux moyens de l’entreprise. Pourquoi prioriser plutôt qu’empiler les outils ? La cybersécurité peut rapidement devenir difficile à lire pour un dirigeant : antivirus, sauvegardes, authentification renforcée, pare-feu, filtrage de messagerie, supervision, sensibilisation… Chaque mesure peut avoir son utilité, mais toutes ne répondent pas au même risque. Le premier réflexe consiste donc à partir de l’activité plutôt que des solutions disponibles sur le marché. Quelles données sont indispensables ? Quels comptes permettent d’y accéder ? Quels outils doivent fonctionner chaque jour ? Que se passerait-il si un utilisateur ne pouvait plus se connecter ou si plusieurs fichiers devenaient indisponibles ? Cette approche permet de distinguer les protections fondamentales des améliorations qui peuvent être mises en place dans un second temps. Une PME peut ainsi progresser par étapes : sécuriser les comptes sensibles, fiabiliser les sauvegardes, maintenir les postes, renforcer la messagerie et sensibiliser les utilisateurs avant d’ajouter des mesures plus avancées lorsque le contexte le justifie. Les risques à traiter d’abord Les priorités varient selon l’activité, mais certains scénarios méritent généralement d’être examinés avant les sujets plus secondaires. L’objectif est de réduire les risques qui combinent une probabilité d’occurrence et un impact important sur le fonctionnement de l’entreprise. Comptes et accès Un compte compromis peut donner accès à plusieurs ressources : messagerie, documents, applications cloud ou outils métier. La protection des identifiants doit donc faire partie des premières vérifications. Il faut notamment identifier les comptes sensibles, revoir les droits associés et supprimer les accès qui ne sont plus nécessaires. Les privilèges administratifs doivent également rester limités aux utilisateurs qui en ont réellement besoin. Pour les comptes importants, l’authentification multifacteur peut ajouter une protection supplémentaire lorsqu’elle est disponible. Prenons un scénario hypothétique : un collaborateur utilise le même mot de passe sur plusieurs services et saisit accidentellement ses identifiants sur une fausse page de connexion. Si ce compte donne accès à plusieurs ressources professionnelles, l’incident peut dépasser le simple problème de messagerie. La séparation des accès et les protections supplémentaires réduisent ce type d’exposition. Sauvegardes et récupération des données La sauvegarde constitue une mesure fondamentale, mais sa présence ne suffit pas à démontrer que les données sont réellement protégées. Une PME doit savoir quelles informations sont critiques, à quelle fréquence elles sont sauvegardées, combien de temps elles sont conservées et comment elles peuvent être restaurées. Le test de restauration est particulièrement important. Une sauvegarde peut exister sans que l’entreprise sache réellement combien de temps prendra la récupération ou si tous les fichiers nécessaires pourront être retrouvés. Il faut également réfléchir à la protection des sauvegardes elles-mêmes. Dans un scénario de ransomware, conserver toutes les copies dans un environnement accessible depuis le système compromis peut limiter les possibilités de récupération. Messagerie et phishing La messagerie constitue un autre point prioritaire parce qu’elle intervient dans de nombreuses opérations quotidiennes. Les tentatives de phishing peuvent prendre différentes formes : fausse demande de connexion, pièce jointe inattendue, message prétendument envoyé par un fournisseur ou demande urgente de paiement. La prévention repose sur la combinaison de protections techniques et de bons réflexes. Un collaborateur doit notamment pouvoir vérifier une demande inhabituelle avant d’y répondre. Par exemple, une demande de changement de coordonnées bancaires peut sembler provenir d’un fournisseur habituel. Une vérification par téléphone ou par un canal déjà connu permet de ne pas prendre une décision importante uniquement à partir du contenu d’un courriel. Postes et mises à jour Les postes de travail doivent être maintenus dans un état cohérent : systèmes et logiciels à jour, droits adaptés et applications maîtrisées. Une mise à jour n’est pas simplement une tâche technique. Elle permet notamment de réduire l’exposition liée à des logiciels dont certaines vulnérabilités sont déjà connues. Les droits administratifs doivent également être utilisés avec discernement. Un utilisateur n’a pas nécessairement besoin de pouvoir installer n’importe quel logiciel ou modifier des paramètres sensibles pour accomplir son travail. La protection des postes doit enfin tenir compte des usages réels : télétravail, accès à distance, partage de fichiers et utilisation de plusieurs appareils. Comment construire un plan d’action sécurité ? Une feuille de route utile doit permettre de passer d’une liste de problèmes à des actions concrètes. Elle peut commencer par un état des lieux simple des comptes, données, postes, applications et sauvegardes. Pour chaque risque identifié, quatre questions peuvent guider la décision : Cette méthode évite de traiter tous les sujets au même niveau. Une donnée indispensable à la facturation, par exemple, peut nécessiter une stratégie de récupération plus précise qu’un document facilement recréable. Le plan d’action peut ensuite être organisé en trois temps : corriger les faiblesses importantes, vérifier que les protections fonctionnent réellement, puis renforcer progressivement le dispositif en fonction des besoins. Quelles bonnes pratiques appliquer au quotidien ? La sécurité ne repose pas uniquement sur les configurations techniques. Les habitudes de travail jouent également un rôle important. Quelques pratiques simples peuvent être intégrées au fonctionnement courant : Ces mesures ne doivent pas être considérées comme une checklist figée. Leur intérêt dépend du contexte de l’entreprise et de la manière dont les utilisateurs travaillent réellement. Les erreurs de priorisation à éviter Une démarche de sécurité peut perdre en efficacité lorsque l’entreprise commence par les solutions les plus visibles au lieu de traiter ses risques fondamentaux. Acheter un outil avant d’identifier le besoin Un logiciel supplémentaire ne résout pas nécessairement un problème mal défini. Avant d’investir, il est préférable de déterminer quelle faiblesse doit être corrigée et comment le résultat sera vérifié. Considérer la sauvegarde comme automatique et suffisante Une sauvegarde non testée ne permet pas de savoir si une restauration sera réellement possible. La capacité de récupération doit être vérifiée

Catégories
Cybersécurité

Cybersécurité à Lisses : comment sécuriser les usages numériques d’une PME ?

Temps de lecture : 7 minutesPour une PME à Lisses, la sécurité numérique commence par les usages quotidiens : comptes, messagerie, postes de travail, accès à distance et données. Les priorités consistent à protéger les identifiants, encadrer le télétravail, limiter les accès inutiles, reconnaître les tentatives de phishing et disposer de sauvegardes fiables. L’objectif n’est pas d’empiler les outils, mais de réduire les risques liés aux pratiques réellement utilisées par les collaborateurs. Les usages qui exposent une PME Les risques numériques ne viennent pas uniquement de technologies complexes. Ils apparaissent souvent dans des situations ordinaires : connexion depuis un ordinateur personnel, partage d’un document, réception d’un courriel inhabituel ou utilisation d’un compte donnant accès à plusieurs services. Une PME peut limiter une partie de cette exposition en identifiant les usages indispensables et les ressources auxquelles chaque utilisateur doit réellement accéder. Cette démarche permet de mieux protéger les comptes et les données sans rendre les pratiques de travail inutilement compliquées. Comptes et accès distants Un compte utilisateur peut donner accès à la messagerie, aux fichiers, aux applications métier ou à des services cloud. Lorsqu’un identifiant est compromis, plusieurs ressources peuvent donc être concernées. La première étape consiste à vérifier qui dispose de quels accès. Les comptes inutilisés doivent être supprimés ou désactivés, les droits doivent correspondre aux fonctions exercées et les privilèges administratifs doivent rester limités. Les accès à distance méritent une attention particulière. Une connexion depuis l’extérieur ne doit pas être considérée comme équivalente à une présence dans les locaux. Les comptes concernés doivent être correctement protégés et les utilisateurs doivent savoir dans quelles conditions ils peuvent accéder aux ressources de l’entreprise. Lorsque cela est disponible, l’authentification multifacteur constitue une protection supplémentaire pour les comptes sensibles. Messagerie et phishing La messagerie reste un point d’entrée important parce qu’elle fait partie du travail quotidien. Une tentative de phishing peut prendre la forme d’une demande de paiement, d’un partage de document, d’une réinitialisation de mot de passe ou d’un message semblant provenir d’un interlocuteur connu. Le premier réflexe consiste à ne pas se fier uniquement au nom affiché dans le message. L’adresse réelle de l’expéditeur, le contexte de la demande et son caractère inhabituel doivent être vérifiés. Prenons un exemple hypothétique : un salarié reçoit une demande urgente de changement de coordonnées bancaires d’un fournisseur. Même si le message semble crédible, une vérification directe auprès du contact habituel peut éviter une erreur. La sensibilisation ne doit donc pas se limiter à rappeler « ne cliquez pas sur les liens ». Les collaborateurs doivent savoir reconnaître les situations qui nécessitent une vérification et connaître la procédure de signalement. Postes de travail Les postes concentrent une grande partie des usages numériques de l’entreprise. Ils doivent être maintenus à jour, protégés et configurés avec des droits cohérents avec les fonctions des utilisateurs. Les logiciels installés doivent également être maîtrisés. Plus un poste contient d’applications ou de composants inutiles, plus il peut devenir difficile de maintenir un environnement cohérent. Les usages à distance ajoutent une autre dimension. Un salarié peut travailler depuis son domicile, utiliser un réseau différent de celui de l’entreprise ou accéder à des documents depuis plusieurs appareils. Les règles de sécurité doivent donc tenir compte de ces situations réelles. Données et sauvegardes La protection des données ne consiste pas seulement à empêcher leur accès par une personne non autorisée. Il faut aussi pouvoir les récupérer lorsqu’elles sont supprimées, endommagées ou rendues indisponibles. Une stratégie de sauvegarde doit permettre de répondre à plusieurs questions : quelles données sont critiques, à quelle fréquence sont-elles sauvegardées, combien de temps sont-elles conservées et comment peuvent-elles être restaurées ? Une sauvegarde qui n’a jamais fait l’objet d’un test de restauration ne permet pas de savoir avec certitude si l’entreprise pourra récupérer ses données lorsqu’elle en aura besoin. Les mesures prioritaires à mettre en place La sécurisation des usages peut commencer par quelques mesures fondamentales. Il n’est pas nécessaire de multiplier les solutions avant de vérifier que les bases sont correctement maîtrisées. Les priorités peuvent notamment être les suivantes : Ces mesures sont complémentaires. Une sauvegarde ne compense pas un compte administrateur mal protégé, tout comme une bonne protection technique ne remplace pas la vigilance d’un utilisateur face à une demande frauduleuse. Télétravail : quels contrôles essentiels ? Le télétravail ne crée pas nécessairement un risque à lui seul. Le niveau d’exposition dépend surtout de la manière dont les accès, les appareils et les données sont gérés. Une PME doit notamment savoir quels utilisateurs peuvent travailler à distance, depuis quels appareils et vers quelles ressources. Les comptes concernés doivent être protégés et les droits limités aux besoins réels. Le stockage local de documents sensibles mérite également une attention particulière. Lorsqu’un fichier est téléchargé sur un ordinateur utilisé hors des locaux, sa protection dépend aussi du niveau de sécurité de cet appareil. Un exemple simple : un collaborateur travaille depuis son domicile et doit accéder à des documents internes. La question n’est pas seulement de savoir s’il peut se connecter, mais aussi de déterminer si son compte est suffisamment protégé, si son poste est maintenu à jour et si les données peuvent être récupérées en cas de problème. Comment sécuriser les comptes sans compliquer le quotidien ? La gestion des accès doit rester compréhensible. Chaque utilisateur devrait disposer des droits nécessaires à son activité, mais pas de privilèges supplémentaires sans justification. Il est également utile de revoir les accès lorsqu’un salarié change de fonction ou quitte l’entreprise. Un compte ou une autorisation qui reste actif inutilement constitue une exposition qui peut être évitée. Pour les comptes sensibles, l’authentification multifacteur peut réduire le risque lié au vol d’un mot de passe. Cette protection est particulièrement pertinente lorsque le compte donne accès à plusieurs services ou à des données importantes. La sécurité des accès repose donc autant sur la configuration technique que sur une gestion régulière des utilisateurs. Sensibiliser les collaborateurs aux bons réflexes Les utilisateurs sont directement confrontés aux courriels, aux demandes de partage, aux connexions et aux fichiers qui peuvent servir de vecteurs à

Catégories
Conseil IT

Cybersécurité à L’Étang-la-Ville : protéger les données et assurer la continuité

Temps de lecture : 7 minutesPour une entreprise à L’Étang-la-Ville, la protection des données ne consiste pas seulement à empêcher une cyberattaque. Il faut aussi pouvoir continuer à travailler après une panne, une erreur humaine ou un ransomware. Les priorités sont donc de savoir quelles données sont critiques, de disposer de sauvegardes fiables, de vérifier qu’elles peuvent être restaurées et de préparer les premières actions à mener lorsque l’activité est perturbée. Pourquoi la perte de données est un risque opérationnel ? Une donnée informatique n’a de valeur pour l’entreprise que si elle reste disponible lorsqu’elle est nécessaire. Documents clients, fichiers administratifs, informations commerciales, données comptables ou éléments nécessaires à la production peuvent tous devenir problématiques s’ils sont supprimés, chiffrés ou simplement inaccessibles. Pour une petite structure, l’impact peut être rapide. Une indisponibilité de quelques outils essentiels peut empêcher l’envoi de documents, retarder une facturation, interrompre une production ou compliquer les échanges avec les clients. La question à se poser n’est donc pas uniquement « comment éviter une attaque ? », mais aussi : que se passerait-il si une partie de nos données devenait inaccessible demain matin ? Cette approche permet de passer d’une logique purement technique à une réflexion plus opérationnelle : identifier ce qui doit être protégé, déterminer ce qui doit pouvoir être récupéré et préparer les conditions nécessaires à la reprise. Les scénarios à anticiper Ransomware : quand les données deviennent indisponibles Un ransomware peut empêcher l’accès à des fichiers en les chiffrant. Pour l’entreprise, le problème ne se limite alors pas à l’infection d’un ordinateur : des documents indispensables peuvent devenir inutilisables et certaines activités peuvent être interrompues. La sauvegarde joue ici un rôle essentiel. Mais une sauvegarde accessible depuis le même environnement que les données principales ne garantit pas nécessairement une récupération en cas d’incident. Une stratégie cohérente doit notamment déterminer quelles données sont sauvegardées, à quelle fréquence, pendant combien de temps elles sont conservées et comment leur restauration peut être effectuée. Il faut également prévoir la possibilité qu’un incident compromette plusieurs ressources en même temps. La protection des sauvegardes doit donc être considérée comme un élément à part entière de la stratégie de récupération. Panne ou indisponibilité d’un équipement Une interruption ne provient pas forcément d’une attaque. Un problème matériel, une panne de stockage, un équipement réseau défaillant ou l’indisponibilité d’un service peuvent également empêcher une équipe de travailler. Dans ce cas, la question essentielle devient : quelles fonctions doivent être rétablies en premier ? Une entreprise peut par exemple avoir besoin de retrouver rapidement l’accès à ses documents, à sa messagerie ou à une application métier avant de pouvoir reprendre son fonctionnement habituel. Identifier ces dépendances à l’avance permet de ne pas devoir improviser au moment où l’incident survient. Erreur humaine et suppression accidentelle Une donnée peut également disparaître sans qu’aucune attaque ne soit impliquée. Une mauvaise manipulation, une suppression accidentelle ou une modification incorrecte peut avoir des conséquences importantes lorsque le fichier concerné est critique. La sauvegarde permet alors de disposer d’une possibilité de récupération, à condition que la donnée ait bien été incluse dans le périmètre sauvegardé et que la restauration fonctionne réellement. Les erreurs humaines montrent aussi pourquoi la protection des données ne doit pas reposer sur une seule mesure. Une combinaison entre sauvegardes, droits d’accès adaptés et bonnes pratiques réduit davantage le risque. Sauvegarde : ce qu’une PME doit vérifier Une sauvegarde efficace ne se résume pas à constater qu’une copie existe. Il faut pouvoir répondre à plusieurs questions concrètes. Quelles données doivent être récupérables ?Toutes les données n’ont pas le même niveau de criticité. Les fichiers indispensables à l’activité doivent être identifiés en priorité. À quelle fréquence les données sont-elles sauvegardées ?La fréquence doit correspondre à la quantité de données que l’entreprise pourrait accepter de perdre en cas d’incident. Combien de temps les sauvegardes sont-elles conservées ?Une conservation adaptée permet de retrouver une version antérieure lorsque le problème n’est pas détecté immédiatement. Les sauvegardes sont-elles protégées contre l’incident qui touche les données principales ?Cette question est particulièrement importante dans le contexte d’un ransomware. Si toutes les copies sont accessibles depuis le même environnement compromis, leur récupération peut devenir plus difficile. La restauration a-t-elle réellement été testée ?Une sauvegarde théoriquement disponible ne garantit pas que les fichiers pourront être récupérés correctement au moment où l’entreprise en aura besoin. Un test de restauration permet de vérifier concrètement le processus et de corriger les problèmes avant un incident réel. Comment construire une stratégie de sauvegarde adaptée ? La bonne stratégie dépend du fonctionnement de l’entreprise. Il est donc préférable de commencer par les usages plutôt que par le choix d’un outil. Une démarche simple consiste à : Cette démarche permet également de distinguer les données importantes des données facilement recréables. L’objectif n’est pas nécessairement de sauvegarder tout de la même manière, mais de mettre en place un niveau de protection cohérent avec les conséquences d’une perte. Continuité d’activité : que faut-il préparer ? La continuité d’activité consiste à préparer la manière dont l’entreprise va poursuivre ou reprendre ses activités lorsqu’un événement perturbe son fonctionnement normal. Elle ne concerne donc pas uniquement les cyberattaques. Une panne, une indisponibilité d’un service ou une perte de données peuvent également nécessiter une organisation temporaire. La première étape consiste à identifier les activités indispensables. Il faut ensuite déterminer de quelles ressources elles dépendent. Par exemple, si la facturation dépend d’une application particulière, il peut être utile de savoir comment continuer à traiter les opérations essentielles si cette application devient temporairement inaccessible. La continuité d’activité ne signifie pas prévoir un scénario complexe pour chaque problème imaginable. Il s’agit surtout de connaître les fonctions critiques et de préparer les premières décisions permettant de limiter l’interruption. Comment réagir lorsqu’un incident survient ? Lorsqu’une donnée devient soudainement inaccessible ou qu’un équipement présente un comportement inhabituel, les premières minutes peuvent être importantes. Une procédure interne simple peut préciser : Prenons un scénario hypothétique : plusieurs fichiers deviennent soudainement illisibles sur un poste de travail. Avant de chercher immédiatement à restaurer les données, l’entreprise doit déterminer si

Catégories
Cybersécurité

Cybersécurité à Cerny : les réflexes essentiels pour une PME

Temps de lecture : 7 minutesPour une PME à Cerny, réduire les risques numériques commence par quelques mesures fondamentales : protéger les comptes, sécuriser la messagerie et les postes, disposer de sauvegardes fiables et sensibiliser les collaborateurs. Il faut également savoir quoi faire lorsqu’un incident survient. L’objectif n’est pas d’accumuler les outils, mais d’identifier les situations les plus exposées et de mettre en place des réflexes simples, adaptés à l’activité de l’entreprise. Pourquoi une PME doit structurer sa sécurité numérique ? Une petite structure peut dépendre quotidiennement de quelques ressources numériques essentielles : messagerie, fichiers, applications métier, comptes cloud, postes de travail ou outils de gestion. La compromission d’un seul compte ou l’indisponibilité d’une donnée importante peut alors perturber rapidement le fonctionnement de l’entreprise. La sécurité numérique doit donc être envisagée comme une démarche de prévention. Avant de choisir une solution technique, il est utile de déterminer quelles données sont importantes, quels comptes permettent d’y accéder et quelles fonctions doivent absolument rester disponibles. Pour une PME implantée à Cerny, le contexte local ne change pas ces fondamentaux. En revanche, la taille de l’organisation, ses usages numériques et son niveau de dépendance aux outils informatiques doivent guider les priorités. Les situations à anticiper Phishing et messagerie Le phishing consiste à tromper un utilisateur afin de lui faire communiquer une information, ouvrir un fichier, cliquer sur un lien ou effectuer une action. Le message peut prendre l’apparence d’une demande de fournisseur, d’un service en ligne, d’un collègue ou d’un interlocuteur habituel. Une bonne prévention repose sur des réflexes simples. Il faut notamment vérifier l’adresse réelle de l’expéditeur, se méfier des demandes urgentes ou inhabituelles et éviter de transmettre des identifiants à partir d’un lien reçu par message. Prenons un exemple : un salarié reçoit un courriel demandant une modification urgente des coordonnées bancaires d’un fournisseur. Même si le message semble crédible, une vérification directe auprès du contact habituel permet de ne pas dépendre uniquement du contenu du courriel. La sensibilisation des utilisateurs complète les protections techniques. Le but n’est pas de transformer les collaborateurs en spécialistes, mais de leur permettre de reconnaître une situation inhabituelle et de la signaler rapidement. Comptes compromis et accès mal maîtrisés Les comptes utilisateurs constituent une porte d’entrée importante vers les ressources de l’entreprise. Un compte compromis peut donner accès à la messagerie, aux documents ou à différentes applications. La gestion des accès mérite donc une attention particulière. Les comptes inutilisés doivent être supprimés ou désactivés, les droits doivent correspondre aux fonctions exercées et les accès administratifs doivent être limités aux personnes qui en ont réellement besoin. Lorsque cela est disponible, l’authentification multifacteur apporte une couche de protection supplémentaire pour les comptes sensibles. Il est également important de revoir les accès lorsqu’un salarié change de fonction ou quitte l’organisation. Une ancienne autorisation qui reste active peut constituer un risque inutile. Ransomware et perte de données La perte de données peut résulter d’une erreur humaine, d’une panne, d’un problème matériel ou d’un logiciel malveillant. Dans le cas d’un ransomware, les fichiers peuvent être chiffrés et devenir indisponibles. La sauvegarde est alors un élément essentiel de prévention. Mais disposer d’une copie ne suffit pas à garantir que l’entreprise pourra réellement reprendre son activité. Une stratégie de sauvegarde doit notamment préciser : Les tests de restauration sont particulièrement importants. Ils permettent de vérifier concrètement que les données sauvegardées peuvent être récupérées lorsque l’entreprise en a besoin. Pannes et interruptions d’activité Tous les incidents ne sont pas nécessairement liés à une attaque. Une panne d’équipement, un problème réseau ou l’indisponibilité d’un service essentiel peut également empêcher une équipe de travailler normalement. Il est donc utile d’identifier à l’avance les fonctions qui doivent être rétablies en priorité. Pour certaines structures, il pourra s’agir de la messagerie et des fichiers ; pour d’autres, d’une application métier ou d’un accès à des données indispensables à la production. Cette réflexion permet de passer d’une logique de simple protection à une logique de continuité d’activité : prévenir les incidents, mais aussi préparer la reprise lorsque quelque chose se passe mal. Les réflexes prioritaires pour réduire les risques Protéger les comptes et les accès Commencer par les comptes les plus sensibles permet souvent de traiter un risque important sans multiplier les outils. Il convient d’identifier les comptes administrateurs, les accès aux services cloud, les comptes de messagerie et les ressources contenant des données importantes. Les mots de passe doivent être suffisamment robustes et ne pas être réutilisés entre différents services. Lorsque c’est possible, une authentification multifacteur doit être activée sur les comptes qui présentent le plus d’enjeux. La gestion des privilèges doit également rester maîtrisée. Un utilisateur n’a pas besoin de droits administratifs simplement parce qu’il utilise quotidiennement un ordinateur. Sécuriser les postes et les usages Les postes de travail doivent être maintenus à jour et protégés de manière cohérente avec les usages de l’entreprise. Les logiciels inutiles doivent être évités et les droits d’installation ou d’administration limités lorsque cela est pertinent. Il faut aussi prendre en compte les usages réels : télétravail, accès à distance, services cloud, partage de documents ou utilisation de supports amovibles. Une mesure de sécurité n’est réellement utile que si elle peut être appliquée dans les conditions normales de travail. Les règles doivent donc être compréhensibles par les utilisateurs et intégrées aux habitudes quotidiennes. Préserver les données avec des sauvegardes adaptées La première question n’est pas « quel outil de sauvegarde utiliser ? », mais « quelles données devons-nous absolument pouvoir récupérer ? ». Cette distinction permet de définir une stratégie adaptée à l’activité. Les données critiques peuvent nécessiter une fréquence de sauvegarde plus élevée et une conservation particulière. Il faut également éviter de considérer la sauvegarde comme une action automatique qui ne nécessite aucun contrôle. Les restaurations doivent être vérifiées périodiquement afin de détecter les problèmes avant qu’un incident réel ne survienne. Sensibiliser les collaborateurs Les collaborateurs sont directement concernés par les risques liés à la messagerie, aux identifiants, aux fichiers et aux usages en ligne. Une sensibilisation utile doit partir de situations concrètes :

Catégories
Conseil IT

Cybersécurité à Achères : quelles priorités pour une PME ?

Temps de lecture : 6 minutesPour une PME implantée à Achères, la cybersécurité consiste d’abord à protéger les comptes, les données et les outils indispensables à l’activité. Les premières priorités sont généralement la sécurisation des accès, la protection de la messagerie et des postes, des sauvegardes réellement restaurables et la sensibilisation des collaborateurs. L’objectif n’est pas d’empiler les outils, mais de réduire les risques les plus importants et de pouvoir réagir efficacement en cas d’incident. Pourquoi la cybersécurité concerne une PME à Achères ? La taille d’une entreprise ne détermine pas à elle seule son niveau d’exposition. Une petite structure peut dépendre fortement de sa messagerie, de ses fichiers partagés, de ses applications métier, de ses comptes cloud ou de quelques postes de travail. Si l’un de ces éléments devient indisponible ou compromis, l’impact peut être immédiat. Le premier enjeu consiste donc à identifier ce qui est réellement critique pour l’activité. Quelles données doivent absolument être conservées ? Quels comptes donnent accès aux informations sensibles ? Quels outils sont indispensables pour travailler ? Que se passerait-il si les collaborateurs ne pouvaient plus accéder à leur messagerie pendant une journée ? Cette approche permet de construire une protection proportionnée aux usages de l’entreprise, plutôt que de commencer par une liste de solutions techniques. Les risques numériques à traiter en priorité Accès et comptes utilisateurs Un compte compromis peut donner accès à la messagerie, aux documents, aux applications ou à d’autres ressources de l’organisation. La gestion des accès doit donc faire partie des premières mesures à vérifier. Les comptes inutilisés, les droits trop larges, les mots de passe réutilisés ou l’absence de protection supplémentaire sur les comptes sensibles peuvent augmenter le risque de compromission. Lorsqu’un collaborateur quitte l’entreprise ou change de fonction, ses accès doivent également être adaptés. Cette gestion paraît administrative, mais elle constitue une mesure de prévention importante. Phishing et messagerie Le phishing repose souvent sur un message qui semble légitime : demande de paiement, partage de document, réinitialisation de mot de passe ou message provenant d’un interlocuteur connu. Une PME peut réduire ce risque en combinant protection technique et sensibilisation. Les collaborateurs doivent notamment savoir vérifier l’adresse réelle de l’expéditeur, se méfier des demandes inhabituelles et signaler rapidement un message suspect. Un exemple simple : un salarié reçoit une demande urgente de changement de coordonnées bancaires. Même si le message semble provenir d’un fournisseur habituel, une vérification par un autre canal peut éviter une erreur coûteuse. Perte de données et ransomware Une suppression accidentelle, une panne matérielle ou un logiciel malveillant peuvent rendre des fichiers indisponibles. Dans le cas d’un ransomware, les données peuvent en plus être chiffrées afin d’empêcher leur utilisation. La sauvegarde constitue alors une mesure essentielle, mais une simple copie de fichiers ne suffit pas à garantir une restauration efficace. Il faut savoir quelles données sont sauvegardées, à quelle fréquence, pendant combien de temps elles sont conservées et surtout comment elles seront restaurées. Une sauvegarde dont la restauration n’a jamais été vérifiée ne permet pas de connaître réellement le niveau de protection de l’entreprise. Pannes et continuité d’activité La cybersécurité ne concerne pas uniquement les attaques. Une panne de serveur, de réseau, de poste ou de service essentiel peut également interrompre l’activité. La question à se poser est donc simple : quelles fonctions doivent être rétablies en priorité si un incident survient ? Pour une PME, cette réflexion peut commencer par quelques éléments essentiels : messagerie, fichiers, applications métier, accès aux données clients et outils nécessaires à la production ou à la facturation. La continuité d’activité permet ensuite de définir les actions à mener pendant l’incident et celles nécessaires pour reprendre progressivement un fonctionnement normal. Quelles mesures mettre en place en priorité ? Protéger les comptes et les accès La première étape consiste à faire l’inventaire des comptes qui donnent accès aux ressources importantes. Il faut ensuite vérifier les droits associés et supprimer les accès qui ne sont plus nécessaires. Pour les comptes sensibles, l’authentification multifacteur peut apporter une protection supplémentaire lorsqu’elle est disponible et correctement configurée. Il est également utile de limiter les privilèges administratifs aux personnes qui en ont réellement besoin. Un compte utilisé quotidiennement ne devrait pas disposer de droits supérieurs à ceux nécessaires à son travail. Sécuriser les postes et les usages Les ordinateurs utilisés quotidiennement constituent une partie importante de la surface d’exposition. Les mises à jour, la protection des postes, la gestion des logiciels et la limitation des droits doivent être suivies dans le temps. Il faut également prendre en compte les usages réels : travail à distance, accès à des services cloud, utilisation de clés USB, partage de fichiers ou installation de logiciels. Une protection efficace doit rester compatible avec le fonctionnement quotidien. Une règle de sécurité trop complexe ou mal expliquée risque d’être contournée par les utilisateurs. Préserver les données avec des sauvegardes adaptées Une stratégie de sauvegarde doit commencer par l’identification des données réellement critiques. Pour chaque catégorie de données, il est utile de déterminer : Les tests de restauration sont particulièrement importants. Ils permettent de vérifier que les données peuvent effectivement être récupérées lorsqu’une situation réelle l’exige. Sensibiliser les collaborateurs La sensibilisation ne doit pas se limiter à rappeler qu’il ne faut pas cliquer sur les liens suspects. Les collaborateurs doivent comprendre les situations auxquelles ils peuvent être confrontés dans leur travail quotidien. Les exercices peuvent porter sur les demandes inhabituelles, les pièces jointes, les liens de connexion, les demandes de paiement ou les changements de coordonnées bancaires. L’objectif n’est pas de transformer chaque salarié en spécialiste de la sécurité, mais de lui donner les bons réflexes pour identifier une situation anormale et la signaler rapidement. Comment construire une démarche de cybersécurité proportionnée ? Une PME n’a pas nécessairement besoin de déployer toutes les technologies disponibles. La démarche peut commencer par une photographie simple de l’environnement : utilisateurs, comptes, postes, données, applications, accès distants, sauvegardes et équipements réseau. À partir de cet état des lieux, les mesures peuvent être classées selon leur importance. Une logique de priorisation peut suivre quatre

Catégories
Infogérance IT

Accompagnement Numérique Responsable : Guide Complet et Stratégies

Temps de lecture : 8 minutesL’ombre grandissante de l’impact environnemental des technologies est une réalité que les entreprises ne peuvent plus ignorer. La transformation digitale est souvent perçue comme un moteur de croissance, mais elle peut également engendrer des conséquences néfastes sur la planète et la société. Face à cette prise de conscience, le concept d’accompagnement numérique responsable émerge comme une nécessité stratégique. Mais comment s’y prendre concrètement ? De plus en plus de PME cherchent à intégrer des pratiques durables dans leurs opérations informatiques. Cependant, le chemin vers une stratégie digitale responsable peut sembler complexe et intimidant. Il est crucial d’adopter une approche structurée pour minimiser l’impact environnemental IT, garantir la cybersecurité responsable et répondre aux exigences de la RSE. Cet article vous propose un guide complet sur l’accompagnement numérique responsable. Nous explorerons les bases, les indicateurs clés et les étapes à suivre. Nous aborderons également des sujets cruciaux tels que le cloud computing responsable, l’éco-conception numérique et la gestion des risques numériques. Enfin, nous répondrons aux questions fréquemment posées pour vous aider à naviguer dans ce domaine en pleine évolution. Ce guide détaillé est conçu pour les chefs d’entreprise souhaitant mettre en place une stratégie digitale durable et performante. Qu’est-ce que l’Accompagnement Numérique Responsable ? L’accompagnement numérique responsable est bien plus qu’une simple tendance. Il représente un changement de paradigme dans la manière dont les entreprises abordent leur transformation digitale. Traditionnellement, le conseil en informatique et l’implémentation de solutions numériques se concentraient sur l’efficacité opérationnelle, la réduction des coûts et l’augmentation du chiffre d’affaires. L’accompagnement numérique responsable intègre désormais une dimension cruciale : celle de minimiser l’impact environnemental IT, de promouvoir l’éthique dans le développement logiciel et de garantir un impact social positif. Au-delà de la Simple Transformation Digitale Contrairement à l’accompagnement informatique traditionnel, qui peut se concentrer uniquement sur l’adoption de nouvelles technologies sans considérer les conséquences, l’accompagnement numérique responsable d’aujourd’hui prend en compte tout le cycle de vie des solutions numériques. Cela inclut : la conception initiale, la fabrication du matériel, son utilisation, et surtout, sa fin de vie. L’objectif est d’optimiser l’utilisation des ressources informatiques pour une gestion des risques numériques efficace et durable. Les Valeurs Clés de l’Accompagnement Numérique Responsable Les valeurs fondamentales de cet accompagnement informatique éthique sont multiples. Elles s’articulent autour de la durabilité, de l’éthique, de l’impact social et de la transparence. Cela se traduit par : Un Accompagnement vers des Solutions Informatiques Durables L’accompagnement à la démarche numérique responsable s’appuie sur une approche holistique. Cela comprend l’analyse du cycle de vie (ACV) numérique, la calcul durable, et l’utilisation de solutions informatiques durables comme le cloud computing responsable ou l’éco-conception numérique. De plus, il intègre la cybersécurité responsable, essentielle pour minimiser les risques liés à l’utilisation des technologies. Une approche proactive en matière d’analyse du cycle de vie (ACV) numérique permet de comprendre et d’atténuer les impacts environnementaux. Pourquoi Choisir un Accompagnement Numérique Responsable ? L’adoption d’une transformation digitale responsable n’est plus une option, mais une nécessité pour les entreprises modernes. Pourtant, de nombreuses PME hésitent à franchir le pas. Comprendre les bénéfices concrets d’un accompagnement numérique responsable est crucial pour justifier cet investissement stratégique. Voici pourquoi choisir cette approche : 1. Amélioration de la Réputation et Fidélisation Client Les consommateurs sont de plus en plus sensibles aux enjeux environnementaux et sociaux. Un engagement fort envers le développement durable, grâce à un conseil numérique responsable pour pme, peut considérablement améliorer l’image de marque d’une entreprise. Des études montrent que 78% des consommateurs seraient prêts à payer plus cher pour soutenir des marques engagées dans une démarche éthique et durable. En intégrant les principes de l’économie circulaire informatique et du calcul durable, vous répondrez aux attentes croissantes d’un public conscient et fidèle. Par exemple, une entreprise de vente au détail qui communique sur ses efforts en matière de réduction de l’empreinte carbone liée à la logistique digitale gagnera en crédibilité auprès de sa clientèle. 2. Conformité Réglementaire et Gestion des Risques Numériques La gestion des risques numériques est intrinsèquement liée à la responsabilité. L’accompagnement informatique éthique aide les entreprises à naviguer dans un paysage réglementaire complexe, notamment le RGPD (Règlement Général sur la Protection des Données). L’utilisation de solutions informatiques durables et respectueuses de l’environnement permet également de minimiser les risques liés à l’impact environnemental IT, tels que la consommation excessive d’énergie ou l’obsolescence rapide des équipements. Cela contribue à une plus grande sécurité et à une meilleure conformité, en particulier dans des secteurs fortement réglementés. 3. Réduction de l’Empreinte Carbone et Optimisation des Ressources Le secteur informatique est un contributeur majeur aux émissions de gaz à effet de serre. Un accompagnement numérique responsable permet d’adopter des pratiques plus respectueuses de la planète, comme le choix de fournisseurs de cloud computing responsables, l’utilisation d’architectures logicielles vertes et l’optimisation de l’efficacité énergétique des data centers. En adoptant des solutions informatiques durables pour votre entreprise, vous pouvez réduire votre empreinte carbone et contribuer activement à un avenir plus durable. Des initiatives comme la neutralité carbone informatique ou l’utilisation d’éco-conception numérique peuvent également être mises en œuvre. L’analyse du cycle de vie (ACV) numérique permet d’identifier les impacts environnementaux de chaque étape, de la conception à la fin de vie du produit, pour une approche plus durable. Les Indicateurs Clés d’un Accompagnement Numérique Responsable Pour garantir que votre transformation digitale responsable est réellement efficace et durable, il est crucial de mettre en place des indicateurs précis. L’accompagnement numérique responsable ne se limite pas à l’implémentation de solutions technologiques ; il s’agit d’une démarche globale qui doit être mesurée et évaluée régulièrement. Voici les indicateurs clés pour vous guider : 1. Certifications et Normes RSE L’un des premiers jalons est l’obtention de certifications reconnues dans le domaine du développement durable. L’accompagnement informatique éthique peut inclure la mise en œuvre d’une démarche conforme à l’ISO 26000, qui fournit un cadre de référence pour la responsabilité sociale des entreprises. D’autres certifications peuvent être pertinentes selon votre secteur d’activité, comme les labels environnementaux dédiés à l’IT ou des certifications spécifiques liées à la

OM Conseil, votre prestataire informatique spécialisé en infogérance, maintenance et cybersécurité, ainsi qu’en solutions cloud et vente de matériel informatique.

Expertise certifiée

Compétences et certifications reconnues

Réactivité 24/7

Intervention rapide et support continu

Proximité et confiance

Un interlocuteur dédié à vos côtés

Contact

01 61 38 07 55

Lun - Ven : 8h-20h sans interruption

service-clients@om-conseil.fr

Réponse sous 2h

8 avenue Duval Le Camus

92210 Saint-Cloud

Suivez-nous

Intervention rapide

sous 24 - 48h

Solutions sur Mesure

selon vos objectifs

PME et ETI

partout en France

Sécurité & confidentialité

garanties

© 2026 OM Conseil – Tous droits réservés