Temps de lecture : 4 minutesAlors que le tri sélectif est à présent bien ancré dans notre routine quotidienne, une catégorie d’irréductibles gadgets et appareils ne bénéficient pas encore des bonnes pratiques en matière de recyclage.
Temps de lecture : 4 minutesAlors que le tri sélectif est à présent bien ancré dans notre routine quotidienne, une catégorie d’irréductibles gadgets et appareils ne bénéficient pas encore des bonnes pratiques en matière de recyclage.
Temps de lecture : 2 minutesVous n’êtes pas autorisé à consulter ce site internet. Pour toute demande d’accès veuillez remplir le formulaire à destination du service informatique »
Temps de lecture : 4 minutesUn système de machine learning a permis à Google d’économiser l’énergie nécessaire au refroidissement de ses datacenters.
Temps de lecture : 2 minutesEn captant l’énergie produite dans l’environnement d’un objet connecté, des sociétés comme Enocean donnent à des appareils sans pile une durée de vie de plus de 20 ans.
Temps de lecture : 2 minutesDepuis quelques temps, j’avais mal au poignet, à l’épaule et même au cou… D’où cela pouvait bien venir ? Mes écrans sont bien à hauteur de mes yeux, j’ai un repose pieds et même un super siège ergonomique made in USA et exposé au musée d’art moderne de New-York qui coûte une blinde mais qui est top pour mon dos ! Alors quoi ???
Temps de lecture : 3 minutesL’augmentation de la demande d’électricité a nettement ralenti passant de 24 % par an entre 2005 et 2010 à 4 % aujourd’hui.
Temps de lecture : 2 minutesNous sommes nombreux à travailler exclusivement sur des outils numériques (ordinateurs, smartphones, Cloud, tablettes, etc…) sans forcément en mesurer les conséquences sur l’environnement. Évidemment, nous savons que cela à un impact négatif ; mais dans quelles proportions ? Combien de KW/h d’électricité sont produits pour qu’un salarié puisse travailler pendant un an ? Combien de litres d’eau sont utilisés ? et surtout, que pouvons nous faire concrètement pour réduire cette empreinte ?
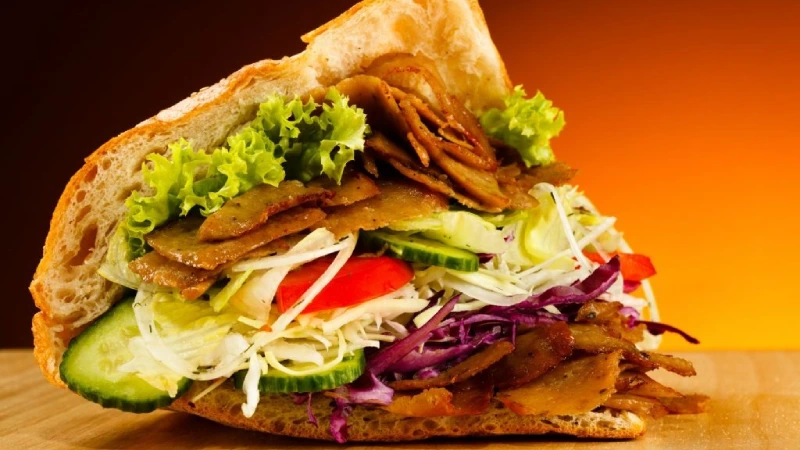
Temps de lecture : 3 minutesNos ingénieux équipiers ont trouvé un remède très efficace pour sensibiliser nos personnels, et ceux de nos Clients, à la sécurité informatique. Le principe est très simple, partez aux toilettes, allez boire un café ou fumer une cigarette faire du sport tout en laissant votre session ouverte sur votre ordinateur, même quelques minutes, et vous aurez un superbe fond d’écran « Kebab » ou vous aurez invité, à vos dépens, toute la société à un petit déjeuner croissants demain matin. Invitation qu’il vous faudra assumer ! C’est la punition 😉
Temps de lecture : 2 minutesCes groupes ont été victimes d’une défaillance technique survenue chez le prestataire qui assure la gestion de leurs abonnés.
Temps de lecture : 2 minutes
Temps de lecture : 2 minutesLa liste des concurrents de Slack s’allonge. Désormais, Facebook se lance dans la course et c’est un adversaire de taille qui a de nombreux avantages.
Temps de lecture : 3 minutesUne entreprise faisant partie du Fortune 1000 perd en moyenne 100 000 dollars US par heure lorsqu’elle est touchée par une panne d’infrastructure Informatique selon un rapport réalisé par IDC.
Temps de lecture : 3 minutesNutanix veut séduire les petites et moyennes entreprises avec une nouvelle offre baptisée Xpress. Il s’agit d’un package hyperconvergé intégrant serveur et logiciels qui sera commercialisé à partir de 25.000 dollars.
Temps de lecture : 4 minutesNouvelle phase dans la migration des utilisateurs de Windows 7 et 8.1 sous Windows 10. La grogne et l’incompréhension montent. Microsoft a basculé le passage vers Windows 10 d’une mise à jour classique vers une mise à jour recommandée, qui s’installe dans bien des cas automatiquement sur les PC des utilisateurs.
Temps de lecture : 3 minutesLe ransomware est l’attaque informatique du moment. Elle consiste à s’infiltrer sur un système d’information (généralement au travers d’emails frauduleux), puis à en chiffrer tous les fichiers, et enfin à exiger une rançon à payer en bitcoins. Les hôpitaux en font tout particulièrement les frais, et choisissent souvent de payer plutôt que de rester paralysés. Mais que se passe-t-il lorsque la rançon ne suffit pas ? C’est l’expérience amère que vit le Kansas Heart Hospital.
Temps de lecture : 2 minutesChez OM Conseil, nous croyons que la performance naît de la confiance et de la responsabilité. C’est pourquoi, depuis plus de 4 ans, nous avons engagé une transformation profonde : devenir une entreprise libérée. Et non, rassurez-vous, il ne s’agit pas d’un remake du “tous à poil au bureau” ni du monde des Bisounours. L’innovation managériale dont nous parlons est bien réelle et ses effets sont tangibles — sur notre façon de travailler comme sur la qualité de notre service aux clients. Mais concrètement, c’est quoi une entreprise libérée ? C’est un modèle où la hiérarchie n’est plus là pour dire comment faire les choses, mais pour clarifier le pourquoi. Les collaborateurs organisent leur travail de façon autonome, prennent des décisions, et assument leurs responsabilités. Cela change tout : Les objectifs sont clairs, mais les moyens sont choisis par ceux qui réalisent la mission. La créativité et la prise d’initiative ne sont pas seulement encouragées, elles sont attendues. Chacun se sent réellement impliqué dans les résultats, et pas seulement “exécutant”. Un exemple concret : Mélanie et le télétravail Mélanie, notre assistante au Service Clients, a longtemps travaillé en open space, avec 2h30 de transport quotidien (dans les bons jours !). Avec la philosophie de l’entreprise libérée, elle a pu repenser son organisation. Résultat : elle a opté pour le télétravail plusieurs jours par semaine. Son témoignage est simple : “Je commence à 9h en me levant à 8h30, je peux terminer tard sans stresser pour le dernier train, je reste joignable pour mes clients et collègues… et j’ai même mon chat sur les genoux. Quand il fera beau, je pourrai travailler dans le jardin. Tout ça en restant efficace et disponible.” Ce confort n’est pas un luxe. C’est un levier de performance : plus de temps utile, plus d’énergie, et plus d’engagement. Pourquoi ce modèle fonctionne chez nous Parce que nous avons trouvé le bon équilibre : La liberté : choisir son organisation, proposer des idées, expérimenter. La responsabilité : tenir ses engagements, communiquer, se coordonner avec les autres. La confiance : on part du principe que chacun est compétent et motivé à bien faire. Ce n’est pas “laisser faire n’importe quoi”, c’est donner à chacun l’espace et les moyens de bien faire. Et pour nos clients ? Une entreprise libérée, c’est aussi : Des interlocuteurs plus investis, car ils ont le pouvoir de décider et d’agir rapidement. Des échanges plus fluides, car la communication est directe et sans lourdeurs hiérarchiques. Des équipes plus créatives et proactives, capables de trouver des solutions innovantes. Chez OM Conseil, l’entreprise libérée n’est pas un slogan à la mode : c’est une réalité vécue chaque jour. Elle nous permet de conjuguer bien-être interne et efficacité client. Et si vous nous contactez, vous le constaterez vite : travailler avec des personnes libres et responsables… ça change tout.
Temps de lecture : 5 minutesTravailler en open space : mode d’emploi Ça y est, OM Conseil s’est bien agrandi. Du coup, on a cassé toutes les cloisons pour faire de grands et beaux bureaux ! Oui mais voilà, quand on partage son bureau à plusieurs, c’est comme à l’internat (ceux qui y sont passés comprendront de suite), il y a un minimum de savoir-vivre.
Temps de lecture : 3 minutesCe n’est pas Noël mais Kaspersky nous gâte en partageant une infographie sur l’utilisation des mots de passe suivie d’un poster de sensibilisation aux bonnes pratiques de sécurité informatique. Les deux étant valables tant pour un usage personnel que dans des organisations de toute taille.
Temps de lecture : 3 minutesIl y a peu de temps l’une de nos équipières s’est énervée sur la réponse faite par un de nos techniciens du Centre de Services par rapport à ce qu’elle considérait comme une urgence non traitée dans « l’urgence » 😉 Sur ce, un collègue ingénieur l’entend et lui partage une BD issue du très bon site CommitStrip, son choix était si pertinent qu’en plus d’être tous morts de rire on s’est parfaitement retrouvés dans cette histoire que voici : Tu vois, quand tu veux 🙂 Tu vois, quand tu veux » : La Phrase qui Motive et Pousse à l’Action « Tu vois, quand tu veux » : une phrase simple mais puissante, souvent utilisée pour encourager, féliciter ou rappeler à quelqu’un qu’il est capable d’atteindre ses objectifs. Que ce soit dans la vie personnelle, professionnelle ou même sur le terrain éducatif, cette expression véhicule un message universel : avec de la volonté, tout devient possible. Dans cet article, nous explorons la signification, les contextes d’utilisation, et comment cette phrase peut inspirer au quotidien. Cette expression véhicule deux idées principales : « Tu vois, quand tu veux » transcende les âges et les contextes. C’est une phrase qui motive, qui valorise, et qui peut transformer des doutes en détermination. Peu importe où et comment elle est utilisée, elle a toujours cet effet galvanisant. Que ce soit dans un cadre éducatif, professionnel ou personnel, « Tu vois, quand tu veux » est bien plus qu’une simple phrase : c’est un véritable mantra pour ceux qui doutent de leurs capacités. Alors, pourquoi ne pas l’utiliser pour inspirer et pousser les autres, ou même soi-même, à atteindre des sommets ? Mots-clés SEO à intégrer : motivation, tu vois quand tu veux, confiance en soi, dépassement de soi, encouragements, réussite personnelle, développement personnel. 👉 Vous aussi, appliquez ce mantra et découvrez tout ce que vous êtes capable d’accomplir !
Temps de lecture : 2 minutes
Temps de lecture : 5 minutesUn nouveau virus du nom de Locky fait des ravages au niveau mondial depuis la mi-février, ces derniers jours il s’est intensifié en France. C’est un virus de type rançongiciel, c’est à dire qu’il chiffre vos fichiers quelques secondes après avoir réussi son infection.
Temps de lecture : 3 minutesDébut février, dans la nuit du 4 au 5 exactement, le Hollywood Presbyterian Medical Center (HPMC), un hôpital de Los Angeles aux USA, a fait l’objet d’une attaque virale via un virus de type ransomware (rançongiciel). Tout le Système d’Information Hospitalier (SIH) est devenu hors d’usage. Les pirates demandaient initialement, d’après les premiers journaux, plus de 3,6 millions de dollars à payer en Bitcoins, cette monnaie virtuelle difficile à tracer, pour fournir la clé de déchiffrement des données.
Temps de lecture : 3 minutesL’éditeur du meilleur¹ antivirus au monde, Kaspersky, nous a gâté en ce début d’année en produisant un excellent rapport, en 4 volets, sur la sécurité informatique tel qu’ils ont pu l’observer en 2015. On retrouve, dans le premier bulletin, les principaux événements qui se sont produits dans l’année. On soulignera, par exemple, une description sur le cybergang Carbanak qui a volé 1 milliard de dollars à une banque grâce à une attaque de type APT (Menaces Persistantes Avancées, en français).
Temps de lecture : 3 minutes
Temps de lecture : 4 minutesForce est de constater qu’il n’est pas simple de migrer ses « vieux » serveurs, physiques ou virtuels, fonctionnant encore sous le système d’exploitation Microsoft Windows 2003.
Temps de lecture : 3 minutesGartner vient tout juste de publier son édition 2015 du Magic Quadrant pour les systèmes intégrés et a nommé Nutanix comme étant l’un des leaders.
Temps de lecture : 4 minutesNous nous étions quitté il y a maintenant plus d’un an avec la promesse, l’espoir, d’un chapitre 2. Et bien voilà, comme quoi, il ne faut jamais désespérer. Notre déménagement s’est bien passé, je vous remercie. Et sur la déco, nous avons laissé libre cours à notre imagination! Le rendu est… disons… éclectique… Elle nous ressemble en fait. 🙂
Temps de lecture : 3 minutesLes TPE/PME sont confrontées, chaque jour, à de nouveaux risques menaçant leur intégrité, leur image et leur compétitivité : vol de données, escroqueries financières, sabotage de sites d’e-commerce, etc. Pour aider les entreprises à se protéger, l’ANSSI* et la CGPME* proposent un « Guide des bonnes pratiques de l’informatique », contenant 12 règles de prévention à destination des non-spécialistes, issues de l’analyse d’attaques réussies et de leurs causes.
Temps de lecture : 3 minutesIl était une fois, dans la forêt de Montigny-le-Bretonneux, dans les Yvelines, un écureuil qui travaillait avec ses copains animaux sur de nouvelles technologies. Notre ami l’écureuil est très content aujourd’hui, son patron, le cerf, lui a acheté un nouvel ordinateur portable avec Windows 8.1©. Comme le Sciuridé est très prévoyant et un brin parano, il a activé BitLocker©1, utilisant la technologie TPM©2 pour la clé de cryptage. Etant aussi quelque peu taquin, il en a même profité pour se gausser de ses congénères n’ayant pas cette nouvelle technologie et devant, par conséquent, tous les matins, taper le mot de passe de cryptage. Quelque temps plus tard, une mise à jour du BIOS de sa nouvelle machine frappe à sa porte. Sûr de lui, et pas inquiet pour une noisette, notre ami laisse entrer cette mise à jour et l’applique. Tout se passe bien dans le meilleur des mondes, l’ordinateur redémarre et l’écureuil chante sa joie ! Quand tout à coup, à son grand étonnement, le grand méchant loup (le système) lui demande la clé de récupération afin de pouvoir accéder à son disque dur. Innocent jusqu’au bout de la queue, jamais il n’avait imaginé qu’on pourrait la lui demander… et encore moins dans le cas d’une mise à jour de sa machine ! « Qu’à cela ne tienne ! » se dit notre intelligent animal, « je l’avais sauvegardé sur une clé USB. Je l’insère, et hop, on en parle plus ! ». Première surprise, insérer la clé ne sert à rien, il faut la SAISIR!!! Et par conséquent, lire le fichier de récupération sur une autre machine. Plus ou moins inquiet, il se dit que fort heureusement, il est dans la forêt et pas sur une île déserte, donc, il va demander à son voisin le hibou de lui prêter son PC. Tranquillou, il s’arme de la chouette machine, insère la clé USB, et là… vide !!! Une goutte de sueur perle alors sur les poils de son front. « Bon là, ça commence à devenir moyennement drôle… mais bon qu’à cela ne tienne, j’ai dû me tromper de clé. » Il fouille parmi ses réserves, et extrait une autre clé USB, l’insère et… vide ! La panique commence à l’envahir, les gouttes de sueur se transforment en flaque. Il s’imagine déjà le lendemain, parmi ses collègues écureuils, être la cible de diverses moqueries, malheureusement méritées. Tout s’accélère dans sa petite tête : « Tu devrais t’acheter un porte-clés ! », « Eh dis-moi, tu es sur que tu as la bonne clé pour rentrer chez toi ce soir ? ». Ou encore pire, la vision d’une image d’un chien fou à l’esprit éclairé « Celui qui perd la clé du paradis, descend dans les flammes… », allez, hiha, allons-y ensemble, tu verras c’est chaud mec ! Sa crise d’angoisse maîtrisée, notre écureuil, fouille intensément dans ses réserves, éparpille noisettes et glands. Il déterre deux autres clés… Il insère fébrilement la première, et… victoire, le fichier tant convoité et là, devant ses yeux !!! Retrouvant sa superbe, il imprime la clé de récupération, et la saisit sur sa capricieuse machine. 30 secondes plus tard, la mise à jour est faite. La morale de l’histoire est que notre écureuil après cette expérience s’est transformé en renard car : – Il a dupliqué son précieux unique sur une autre clé USB, – Il en a profité pour mettre à jour la sauvegarde de son disque (qui datait de + 3 mois), – Et surtout, il va donner une copie papier du Graal à son service administratif pour pouvoir à défaut de gagner des millions, pouvoir faire appel à un ami ! PS : Toute correspondance ou ressemblance avec des animaux « connus » est purement fortuite, et ne pourra en aucun cas être retenue contre l’écureuil… 1 BitLocker Drive Encryption est une spécification de protection des données développée par Microsoft, et qui fournit le chiffrement de partition. 2 Le Trusted Platform Module (également nommé puce TPM ou puce Fritz) est un composant cryptographique matériel, sur lequel s’appuie l’implémentation au niveau matériel du système Next-generation secure computing base (NGSCB). Thierry WEY, Ingénieur Système & Réseaux et Mélanie LECOMTE, Assistante Polyvalente
Temps de lecture : 2 minutes« Divulguer un incident est la seule façon de rendre le monde plus sûr ». Eugène KASPERSKY Cela permet d’améliorer l’architecture des infrastructures de sécurité des entreprises, et aussi d’envoyer un message clair aux développeurs de ce malware : toute opération illégale sera stoppée et poursuivie. Le seul moyen de protéger le monde est que les agences d’application de la loi et les sociétés de sécurité combattent ces attaques ouvertement. Et nous continuerons de révéler ces attaques, quelles que soient leurs origines ». E. Kaspersky. Voici l’e-mail reçu de notre fournisseur de solutions antivirales Kaspersky qui communique sur l’importance de la transparence et du partage d’information. Une philosophie que nous partageons depuis longtemps chez OM Conseil. Cher clients, Aujourd’hui, Kaspersky Lab dévoile Duqu 2.0. Nous avons découvert la présence de cette APT sur nos réseaux internes et souhaitons partager trois points importants avec vous : – Nous sommes confiants dans le fait qu’il n’y a d’impact ni sur nos produits, technologies, services, ni sur la sécurité de nos clients et partenaires – Cette APT élaborée et furtive a exploité jusqu’à trois vulnérabilités Zero Day et a démontré une complexité inédite, au-delà de celle illustrée par le Group Equation – Cette attaque, dont le coût est sans nul doute exhorbitant, est en lien avec les événement et les lieux de rencontre des leaders mondiaux du P5+1 Dans sa communication officielle, Eugene Kaspersky, CEO de Kaspersky Lab affirme : « Divulguer un tel incident est la seule façon de rendre le monde plus sûr. Cela permet d’améliorer l’architecture des infrastructures de sécurité des entreprises, et aussi d’envoyer un message clair aux développeurs de ce malware : toute opération illégale sera stoppée et poursuivie. Le seul moyen de protéger le monde est que les agences d’application de la loi et les sociétés de sécurité combattent ces attaques ouvertement. Et nous continuerons de révéler ces attaques, quelles que soient leurs origines ». En communiquant sur cette attaque et en publiant le rapport technique sur Duqu 2.0, nous souhaitons envoyer un message aux entreprises, en les encourageant à divulguer les détails des cyber-attaques dont elles auraient été victime. Nous sommes convaincus que passer les incidents de sécurité sous silence est la source d’un cercle vicieux : le manque d’informations engendre le manque de prise de conscience du problème ce qui génère des protections beaucoup moins efficaces. Nous restons à votre disposition pour tout renseignement complémentaire. Cordialement. Tanguy de Coatpont Directeur Général, Kaspersky Lab France & Afrique du Nord Pour aller plus loin : Kaspersky Lab enquête sur une attaque de hackers sur son propre réseau The Mystery of Duqu 2.0: a sophisticated cyberespionage actor returns Forbes : Why hacking us was a silly thing to do